
Есть что-то завораживающее в том, как 웹 스크래퍼 быстро пробегает по страницам и собирает данные, на которые вручную ушли бы часы, а то и дни. Но если ваш скрейпинг вдруг ломался — например, вас разлогинило или доступ неожиданно заблокировали, — вы, скорее всего, столкнулись с невидимыми стражами современного интернета: cookies. За годы работы над инструментами автоматизации и в сотрудничестве с командами продаж, e-commerce и исследований я видел, как cookies либо спасали, либо рушили целые проекты по сбору данных. Это незаметные герои (а иногда и злодеи) веб-скрейпинга, и то, как вы с ними работаете, — это разница между спокойным плаванием и кораблекрушением.
Давайте разберёмся, почему cookies так важны для веб-скрейпинга, какие сложности возникают при ручном управлении ими и как инструменты на базе ИИ, такие как Thunderbit, меняют правила игры для бизнес-пользователей. Я также поделюсь практическими рекомендациями, как хранить cookies — и ваши данные — в безопасности, соблюдая требования законодательства.
Почему управление cookies при веб-скрейпинге важно для бизнеса
Посмотрите, как работает агентный веб-скрейпинг ИИ Thunderbit читает страницу как человек и извлекает данные в один клик — без ручного управления cookies и заголовками. Get Started Free
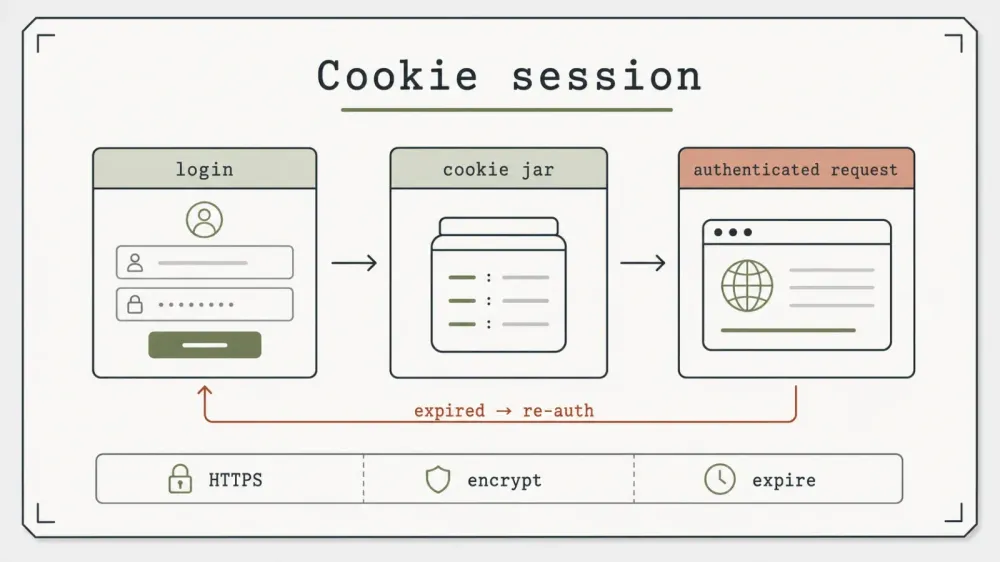
Cookies нужны не только для того, чтобы помнить, что лежит у тебя в корзине интернет-магазина. В мире веб-скрейпинга они — это клей, который удерживает сессию. Неважно, собираете ли вы лиды, отслеживаете цены или проводите исследование рынка, именно cookies позволяют вашему скрейперу:
- Оставаться авторизованным на сайтах с личным кабинетом или закрытыми разделами
- Получать персонализированные данные — например, ваш кастомный вид CRM или системы складского учёта
- Сохранять сессию между запросами, чтобы не вылетать уже после первой страницы
По данным отраслевых исследований, session cookies критически важны для авторизации и сохранения пользовательских представлений. Поскольку боты составляют 42% всего веб-трафика, согласно Akamai, а активность ИИ-ботов к 2025 году выросла примерно на 300%, сайты всё сильнее опираются на проверку cookies и отпечатки сессий, чтобы отличать людей от автоматизации.
Что будет, если обращаться с cookies неправильно? Вы рискуете:
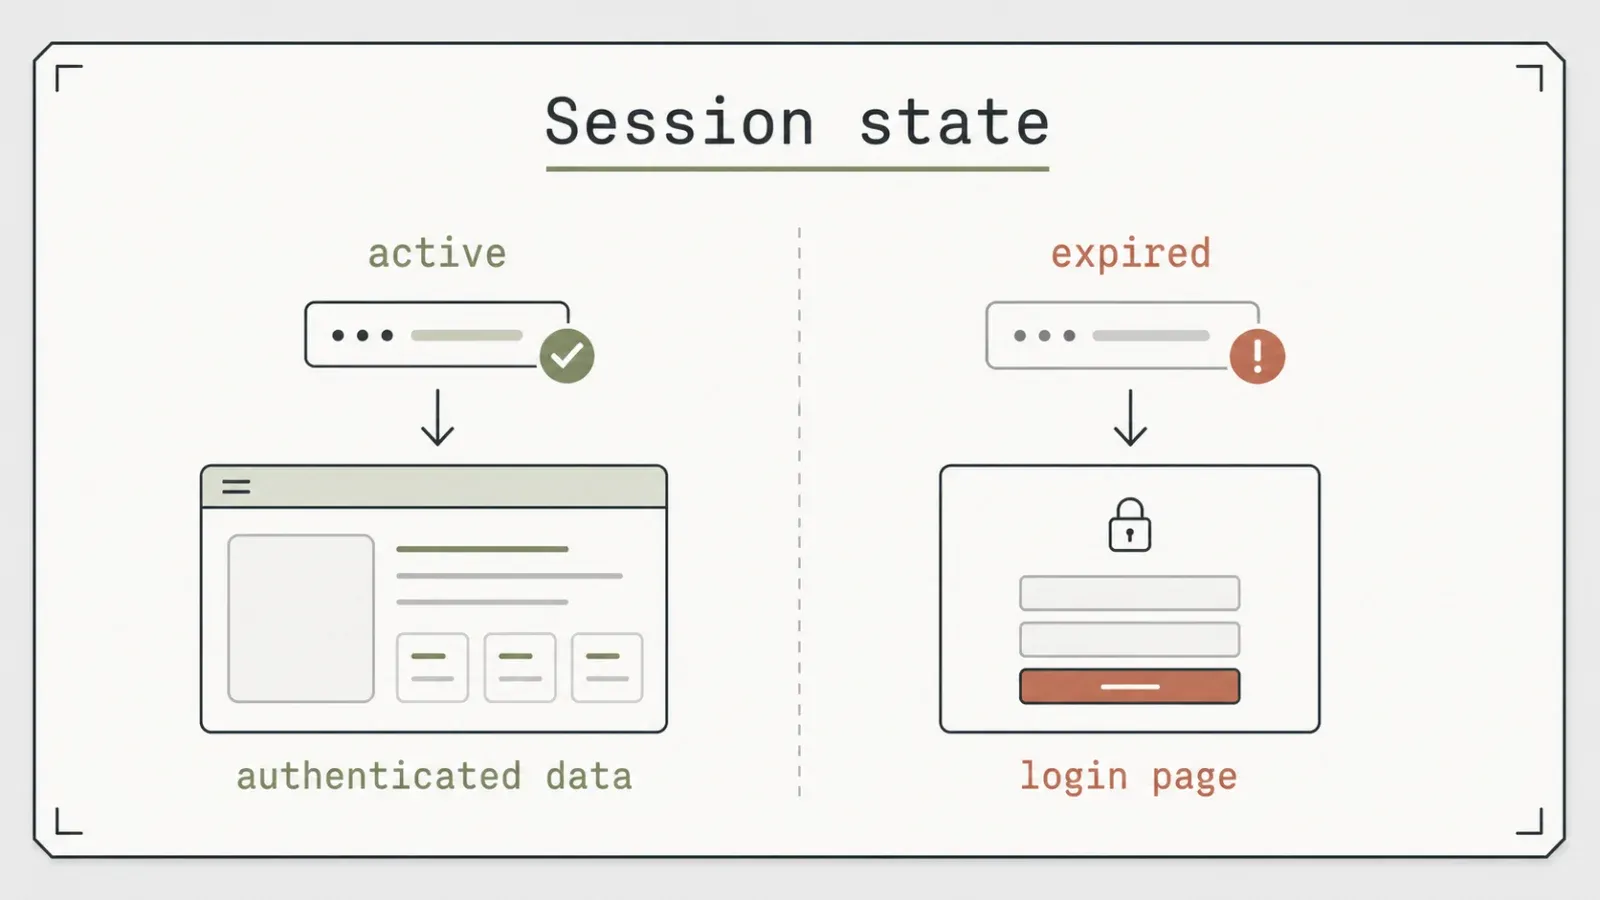
- Вылететь из аккаунта прямо во время скрейпинга — и попрощаться с данными
- Получить неполные или слишком общие данные вместо нужной персонализированной информации
- Спровоцировать блокировку безопасности или даже бан аккаунта — особенно на сайтах с жёсткой антибот-защитой
Я видел команды, которые теряли дни работы из-за того, что session cookie истекала или не обновлялась, и скрейпер в итоге собирал только страницы входа. Проще говоря, грамотное управление cookies — это фундамент стабильного и надёжного веб-скрейпинга.
Скрытые сложности ручного управления cookies при веб-скрейпинге
Будем честны: вручную управлять cookies так же увлекательно, как собирать мебель IKEA без инструкции. В традиционных инструментах для скрейпинга вам часто приходится:
- Вручную входить через браузер
- Экспортировать cookies с помощью DevTools браузера или плагина
- Подставлять эти cookies в код скрейпера
- Повторять всё заново каждый раз, когда cookies истекают или сайт меняет логику входа
Если вы имеете дело с многошаговой авторизацией — например, 2FA, редиректами или CAPTCHA — всё становится ещё запутаннее. А если скрейперы работают в нескольких потоках или через прокси, cookies нужно синхронизировать между ними, иначе вы сломаете сессии или привлечёте внимание систем безопасности сайта (источник).
Основные проблемы:
- Долгая настройка: писать логин-скрипты и собирать cookies вручную очень утомительно
- Постоянное обслуживание: cookies истекают, сайты меняются, скрипты ломаются
- Высокий риск ошибок: пропустили одно обновление cookie — и весь сбор данных может сорваться
Даже продвинутые инструменты вроде Selenium или Puppeteer требуют отдельного кода, чтобы сохранять cookies. А если вы забудете обновить сессию, вас могут заблокировать или вы начнёте собирать не те данные (источник). Неудивительно, что многие бизнес-пользователи сдаются ещё до начала работы.
Thunderbit: автоматизация cookies для надёжного извлечения данных
Скачайте расширение Thunderbit для Chrome Установите бесплатное расширение Thunderbit и начните извлекать данные со страниц с защитой cookies в один клик. Get Started Free
Именно здесь на сцену выходит Thunderbit. Как человек, который много лет работал в SaaS и автоматизации, я хотел создать инструмент, который навсегда избавит от головной боли с cookies. Вот как Thunderbit берёт cookies на себя, чтобы вам не пришлось:
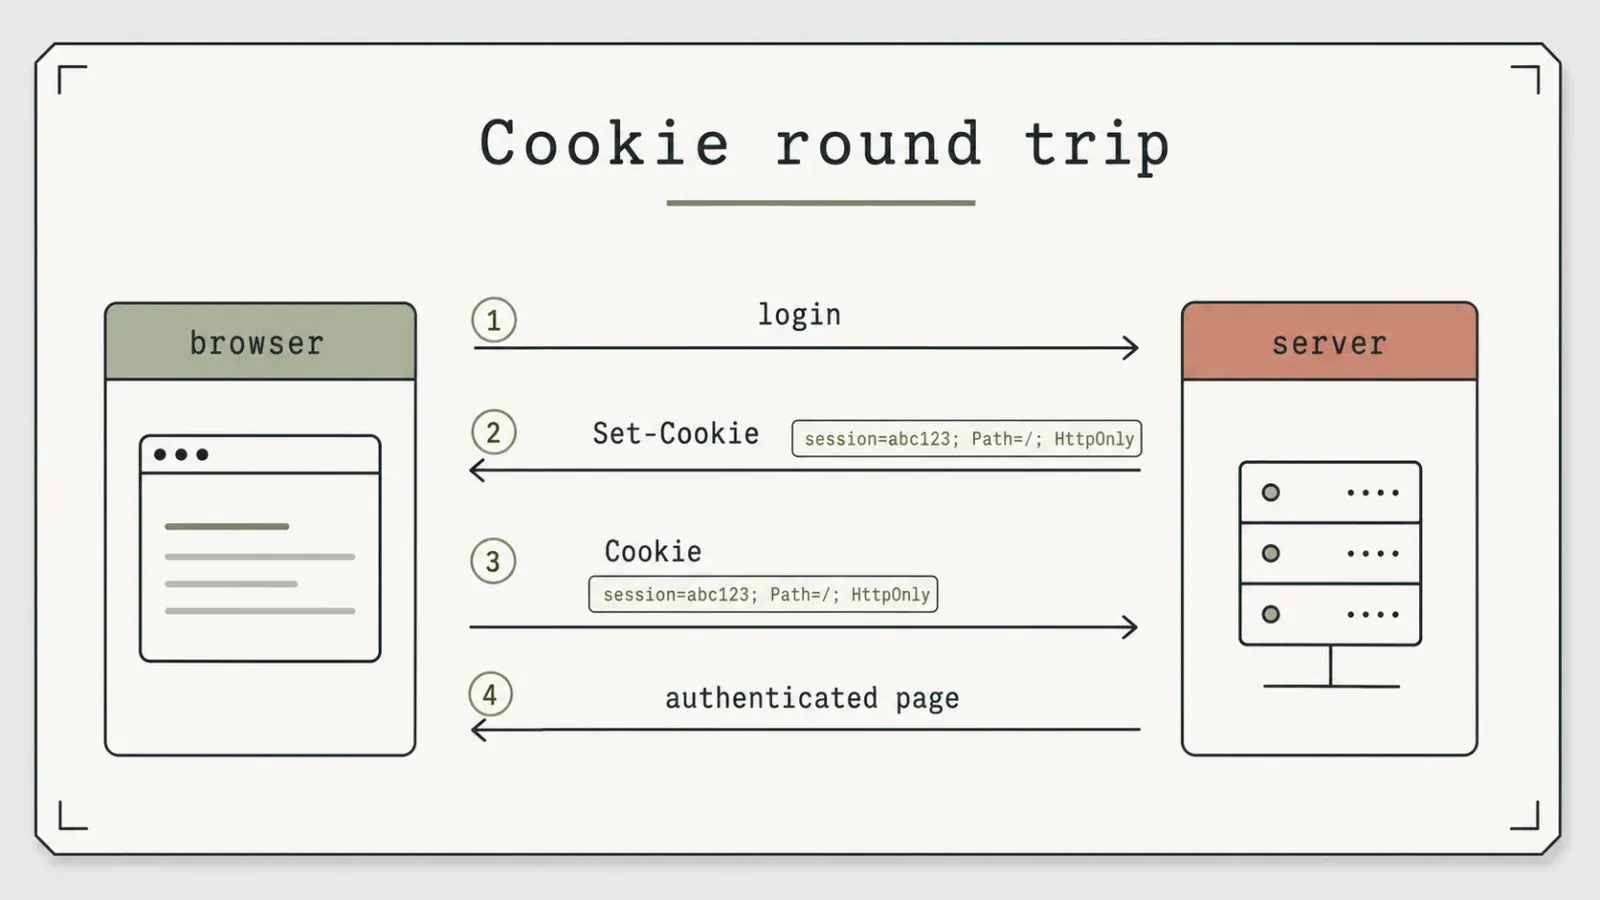
- Режим Browser Scraping: Thunderbit работает как расширение Chrome и использует вашу реальную браузерную сессию и cookies. Если страницу видно в Chrome, Thunderbit сможет её собрать — без ручного экспорта cookies (источник).
- Автоматический захват cookies: Просто войдите в систему как обычно, нажмите «One Click Extract», и Thunderbit автоматически подхватит cookies вашей сессии.
- Поддержка многошагового входа: Если сайт использует 2FA, редиректы или другие сложные сценарии, просто пройдите их в браузере. Thunderbit сам подхватит финальную сессию.
- Cloud scraping для открытых данных: Для публичных сайтов облачный режим Thunderbit работает очень быстро — до 50 страниц за раз. Но если страница требует авторизации, browser mode — ваш лучший вариант.
Практический результат: меньше сбоев из-за выхода из аккаунта, меньше поломанных сессий после обновления логики авторизации на сайте и гораздо меньше времени, потраченного на ручной экспорт cookies из DevTools. Это не магия — сайты с агрессивной антибот-защитой всё равно могут сопротивляться, — но ручной работы становится заметно меньше.
Попробуйте Thunderbit для бесшовного управления cookies Агентный веб-скрейпер Thunderbit сам обрабатывает рендеринг страницы, так что один клик заменяет ручную настройку cookies и сессии. Get Started Free
Как ИИ повышает точность и эффективность работы с cookies
Традиционные скрейперы хрупкие: одно изменение в схеме cookies или логике входа на сайте — и ваш скрипт уже не работает. Инструменты с ИИ, такие как Thunderbit, выводят процесс на новый уровень:
- Автоматическое распознавание cookies: ИИ Thunderbit «видит» и понимает страницу, автоматически определяя, какие cookies нужны для каждого запроса.
- Автообновление сессии: Если session cookie истекла, ИИ может предложить вам заново пройти авторизацию и мгновенно обновит хранилище cookies.
- Адаптация к изменениям сайта: Когда сайт меняет вход или логику работы с cookies, ИИ Thunderbit подстраивается — не нужно переписывать скрипты или искать новые имена cookies.
- Снижение человеческого фактора: Больше не нужно помнить об обновлении cookies или случайно собирать данные как незалогиненный пользователь.
Это означает большее время безотказной работы, меньше перерывов и более точные данные — особенно для бизнес-пользователей, которым нужна надёжная и актуальная информация (источник).
Лучшие практики безопасной и соответствующей требованиям работы с cookies
Cookies могут содержать чувствительные данные сессии, поэтому безопасная работа с ними — это не просто разумный подход, а часто ещё и юридическое требование. Вот как оставаться в безопасности и соблюдать правила:
- Шифруйте хранение cookies: Никогда не храните cookies в открытом виде или в незащищённых файлах. Используйте зашифрованные базы данных или защищённые cookie-хранилища (источник).
- Всегда используйте HTTPS: Cookies с атрибутом
Secureдолжны передаваться только по зашифрованным соединениям (источник). - Ставьте флаг HttpOnly: Это защищает cookies от доступа через вредоносный JavaScript и снижает риск XSS-атак (источник).
- Ограничивайте срок хранения cookies: Храните cookies только столько, сколько нужно для авторизации. Регулярно удаляйте устаревшие и неиспользуемые cookies.
- Соблюдайте GDPR и CCPA: Согласно GDPR, cookies, по которым можно идентифицировать пользователя, считаются персональными данными. Всегда должен быть законный основания для их использования, а также нужно учитывать отказы пользователя и запросы на удаление данных.
- Соблюдайте правила сайта: Перед скрейпингом всегда проверяйте условия использования сайта и robots.txt. Некоторые сайты требуют явного согласия на использование cookies.
Если следовать этим рекомендациям, вы снизите юридические риски и сохраните в безопасности и данные, и пользователей.
Сравнение подходов к управлению cookies: вручную, автоматически и с ИИ
Разберём плюсы и минусы разных стратегий управления cookies:
| Подход | Сложность настройки | Надёжность | Безопасность | Соответствие требованиям и обслуживание |
|---|---|---|---|---|
| Ручной (Python, cURL) | Высокая (кастомные скрипты, ручной захват cookies) | Зависит от ситуации (ломается при изменениях сайта) | Разработчик должен сам реализовать шифрование и флаги | Подвержен ошибкам, требует частых обновлений |
| Автоматизированные инструменты | Средняя (настройка инструмента, управление учётными данными) | Хорошая для стабильных сайтов | Обычно включает базовые меры безопасности | Всё ещё нужен контроль и некоторые ручные шаги |
| На базе ИИ (Thunderbit) | Низкая (no-code, работа через браузер) | Высокая (адаптируется к изменениям сайта, автоматически обновляет сессию) | Шифрованное хранение, защищённые сессии | Встроенное соблюдение требований, минимальное обслуживание |
Инструменты на базе ИИ, такие как Thunderbit, требуют меньше всего усилий и дают самые надёжные, готовые к будущим изменениям результаты (источник).
Частые ошибки при работе с cookies в веб-скрейпинге
Даже с хорошими инструментами легко допустить ошибки. Обратите внимание на эти распространённые проблемы:
- Истёкшие или отсутствующие cookies: Перед большим скрейпингом всегда обновляйте session cookies. Если скрейпер вдруг начал возвращать страницы входа, скорее всего cookies уже устарели (источник).
- Небезопасное хранение: Никогда не храните cookies в открытом виде и не отправляйте их по почте или в чатах. Используйте зашифрованное хранилище.
- Игнорирование атрибутов cookies: Убедитесь, что ваш скрейпер соблюдает флаги
SecureиHttpOnly. - Игнорирование правил сайта: Если не обрабатывать cookie-баннеры или всплывающие окна согласия, скрейпер могут заблокировать.
- Проблемы при параллельной работе: Если скрейпинг идёт одновременно в нескольких потоках, убедитесь, что все они используют одно и то же корректное cookie-хранилище.
- Жёстко заданные предположения: Не привязывайте скрейпер к конкретным именам или значениям cookies — сайты меняют их постоянно.
Совет по диагностике: если скрейпер перестал работать, проверьте значения cookies, сравните запросы из браузера и из скрипта и попробуйте использовать браузерную автоматизацию для сложных сайтов.
Пошаговое руководство: как настроить безопасное и эффективное управление cookies в Thunderbit
Готовы применить лучшие практики на деле? Вот как безопасно работать с cookies в Thunderbit:
- Выберите подходящий режим: Для страниц с авторизацией или персонализированным контентом используйте режим Browser Scraping. Для публичных данных — Cloud Scraping ради скорости.
- Войдите как обычно: Откройте Chrome, авторизуйтесь на нужном сайте привычным способом. Пройдите 2FA или подтверждение согласия, если нужно.
- Включите автоматический захват cookies: Нажмите на расширение Thunderbit, затем выберите «One Click Extract». Thunderbit автоматически использует cookies вашей сессии — ручной экспорт не нужен (источник).
- Проверьте сессию: Убедитесь в боковой панели Thunderbit, что отображается правильный контент — именно тот, к которому есть доступ после входа.
- Запустите тестовый скрейпинг: Начните с небольшой выборки, чтобы убедиться, что данные собираются корректно.
- Следите за сессией и при необходимости входите снова: Для расписаний или длительных задач контролируйте срок действия сессии. Если вас разлогинило, просто войдите снова — Thunderbit автоматически обновит cookies.
- Экспортируйте данные безопасно: При выгрузке данных Thunderbit сохраняет cookies в безопасности и никогда не включает их в выходные файлы.
Вот и всё — без кода, без ручной возни с cookies, только надёжный и безопасный скрейпинг.
Начните безопасный веб-скрейпинг с Thunderbit Бесплатный план включает 6 страниц в месяц, кредитная карта не нужна — этого достаточно, чтобы протестировать обход перед масштабированием. Get Started Free
Главные выводы для команд, которые используют cookies в веб-скрейпинге
- Cookies необходимы для стабильного, авторизованного и персонализированного веб-скрейпинга. Неправильная работа с ними может привести к потере данных, блокировке аккаунтов или юридическим проблемам.
- Ручное управление cookies — процесс долгий и подверженный ошибкам. Инструменты на базе ИИ, такие как Thunderbit, автоматизируют процесс, сокращая время настройки и повышая надёжность.
- Безопасное хранение и соблюдение требований крайне важны. Всегда шифруйте cookies, используйте HTTPS и следуйте правилам GDPR/CCPA.
- Управление cookies с помощью ИИ адаптируется к изменениям сайта, снижает риск человеческих ошибок и поддерживает поток данных.
- Избегайте типичных ошибок: регулярно обновляйте cookies, не храните их небезопасно и соблюдайте правила сайта.
Внедрите эти практики — шифруйте хранение, соблюдайте Secure/HttpOnly, обновляйте сессии по понятному расписанию — и большинство повседневных сбоев, связанных с cookies, просто исчезнут. Если ручная работа с cookies всё ещё кажется не лучшим способом проводить рабочую неделю, расширение Thunderbit для Chrome возьмёт на себя захват и обновление прямо в вашей собственной браузерной сессии. Больше материалов о cookies и блокировках ищите в Thunderbit Blog.
Попробуйте управление cookies на базе ИИ с Thunderbit Get Started Free
FAQ
1. Почему cookies так важны для веб-скрейпинга?
Cookies помогают скрейперу оставаться авторизованным, сохраняют состояние сессии и дают доступ к персонализированному или защищённому контенту. Без правильного управления cookies скрейпер может разлогиниться, получить блокировку или собрать неполные данные (источник).
2. Какие риски возникают при неправильной работе с cookies во время скрейпинга?
Неправильная работа с cookies может привести к потере данных, прерыванию скрейпинга, бану аккаунта или даже юридическим проблемам, если cookies хранятся небезопасно или используются с нарушением законов о конфиденциальности (источник).
3. Как Thunderbit автоматизирует управление cookies?
Thunderbit использует активную сессию Chrome и автоматически наследует cookies — без ручного экспорта и без кода. Он обрабатывает авторизацию, обновление сессии и адаптируется к изменениям сайта с помощью ИИ (источник).
4. Как лучше всего безопасно хранить cookies?
Всегда шифруйте хранение cookies, используйте HTTPS для передачи данных, ставьте флаги HttpOnly и Secure, а также никогда не храните cookies в открытом виде и не делитесь ими небезопасными способами (источник).
5. Как обеспечить соответствие GDPR и CCPA при работе с cookies?
Рассматривайте cookies как персональные данные: собирайте только необходимое, получайте согласие пользователя, если это требуется, и уважайте запросы на отказ или удаление данных. Регулярно пересматривайте политику cookies, чтобы она соответствовала меняющимся нормам (источник).
6. Как ИИ-агенты для браузера меняют подход к управлению cookies? Более новые инструменты — например, расширение Thunderbit для Chrome, а также open-source-агенты вроде Browser Use, работающие поверх Playwright — полностью убирают ручной шаг экспорта cookies, используя живой, уже авторизованный браузерный профиль. Cookies, localStorage и состояние сессии подхватываются автоматически; если сессия истекла, вы просто заново входите в браузере, и скрейпер продолжает работу. Компромисс в том, что вы теряете часть тонкого контроля, который был бы при ручной записи заголовков cookies в Python. Для бизнес-пользователей, которые собирают данные на закрытых сайтах, такой компромисс обычно оправдан.
Готовы вывести веб-скрейпинг на новый уровень? Попробуйте Thunderbit бесплатно и позвольте ИИ взять cookies на себя — а вы сосредоточьтесь на данных, которые действительно важны.
Узнать больше




