
Karakteristik REST API Dijelaskan (Beserta Hal yang Paling Sering Disalahpahami)
Setiap kali Anda menyinkronkan CRM, menarik pembaruan pengiriman, atau menghubungkan dua alat SaaS, ada REST API yang bekerja keras di balik layar. Kebanyakan orang tidak pernah memikirkannya—sampai ada yang rusak.
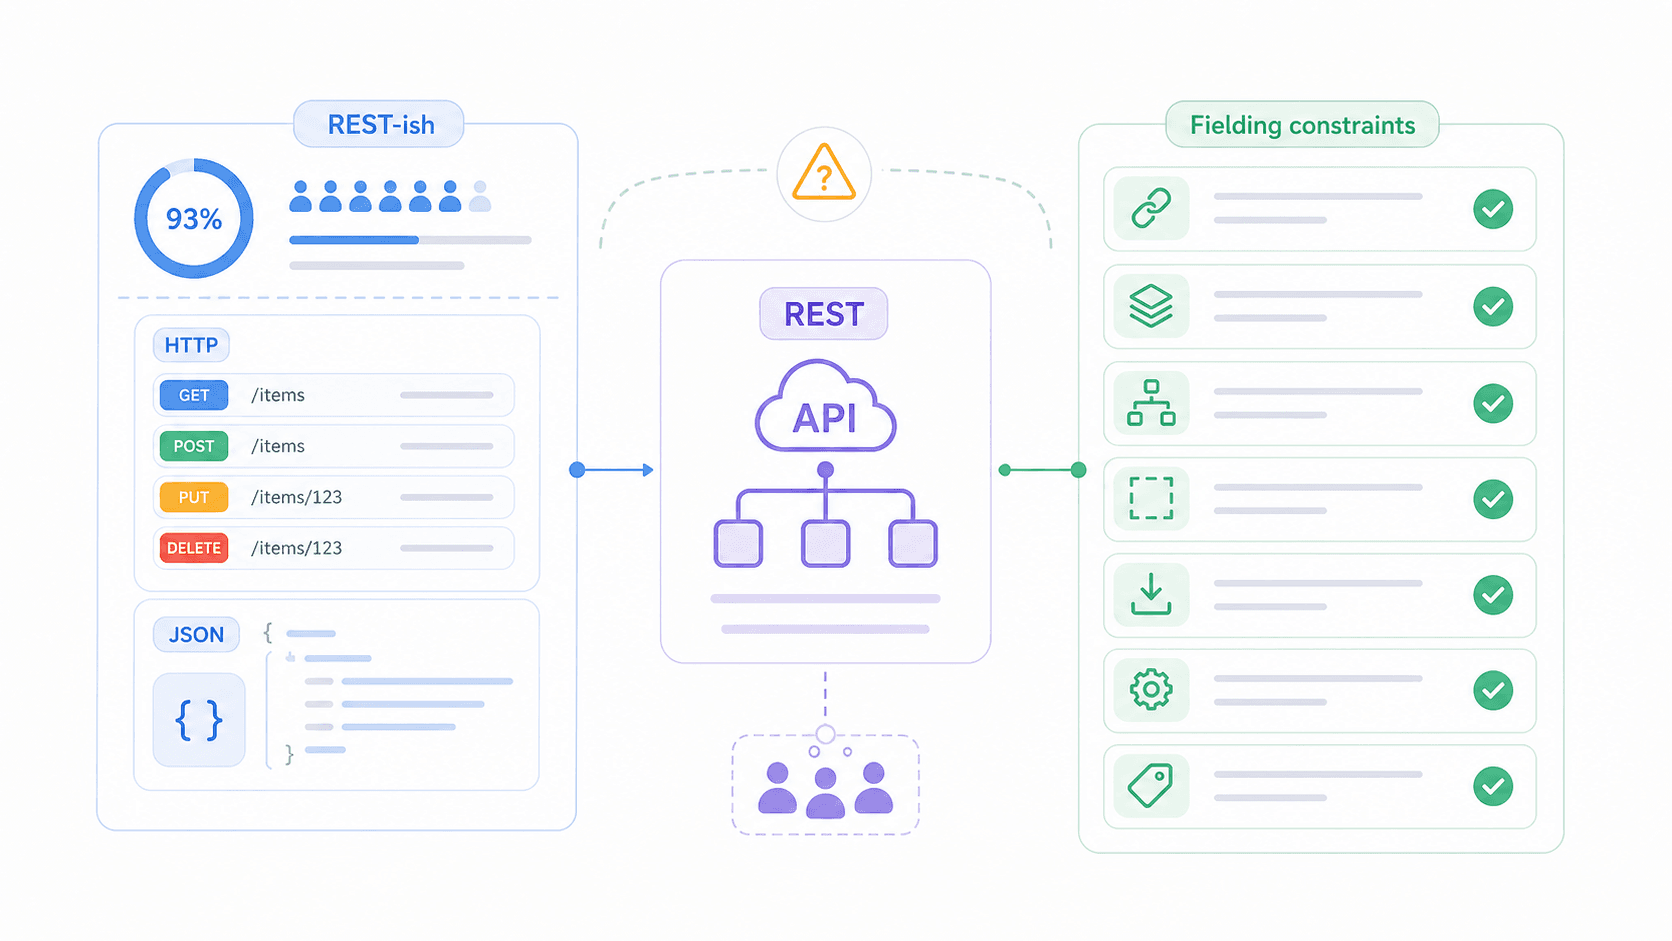
Yang lucu: bahkan di kalangan developer pun, masih ada kebingungan nyata tentang apa yang membuat sebuah API itu "RESTful." Istilah ini sering dipakai begitu longgar sampai sebuah thread di Reddit menegaskan dengan gamblang—"Saya rasa saya belum pernah membangun satu pun API yang benar-benar RESTful berdasarkan definisi Roy Fielding." Dan itu omongan developer, bukan pengguna bisnis. Konsep ini berawal dari disertasi doktoral Roy Fielding tahun 2000 di UC Irvine, di mana ia menjelaskan REST sebagai sebuah gaya arsitektur—serangkaian batasan desain—bukan protokol, bukan produk, dan bukan spesifikasi yang bisa Anda unduh. Namun menurut Laporan State of the API 2025 dari Postman, penggunaan REST mencapai 93% di kalangan profesional API. Jadi hampir semua orang memakainya, tetapi mengejutkannya, banyak tim masih salah paham tentang apa yang sebenarnya diperlukan. Artikel ini akan membahas 6 karakteristik inti REST API dengan bahasa sederhana, menunjukkan mana yang paling sering keliru diterapkan tim, memperkenalkan model kematangan untuk evaluasi mandiri, dan membandingkan REST dengan alternatifnya—SOAP, GraphQL, dan gRPC.
Apa Itu REST API? (Definisi Sederhana)
REST (Representational State Transfer) adalah seperangkat aturan desain tentang bagaimana sistem perangkat lunak seharusnya berkomunikasi melalui jaringan.
Lebih tepatnya, ini adalah gaya arsitektur yang mendefinisikan batasan—seperti stateless, cacheability, dan interface yang seragam—yang memandu bagaimana klien (browser Anda, aplikasi mobile, atau alat otomasi) berinteraksi dengan server (tempat data berada). REST biasanya berjalan di atas HTTP dan umumnya mengembalikan JSON, tetapi REST sendiri tidak terikat pada protokol atau format data tertentu.
Bayangkan seperti aturan etiket dalam sebuah jamuan makan. REST tidak menentukan makanan apa yang Anda sajikan atau bahasa apa yang Anda gunakan—REST mendefinisikan bagaimana Anda menyajikan hidangan, bagaimana Anda meminta tambah, dan bagaimana Anda memberi tanda bahwa Anda sudah selesai. Dua sistem yang mengikuti etiket yang sama bisa saling berkomunikasi dengan mudah, meskipun sebelumnya belum pernah bertemu.
Apa yang BUKAN REST: REST bukan produk yang Anda instal. REST bukan protokol seperti HTTP atau SOAP. Dan menyebut sebuah API sebagai "RESTful" tidak otomatis berarti API tersebut sepenuhnya memenuhi batasan asli Fielding—biasanya itu hanya berarti API tersebut memakai URL sumber daya dan method HTTP. Jarak antara "REST-ish" dan "benar-benar RESTful" adalah salah satu sumber kebingungan terbesar di industri, dan sebentar lagi akan kita bahas lebih dalam.
6 Karakteristik REST API Sekilas
Sebelum masuk lebih jauh, ini ringkasan cepatnya. Fielding mendefinisikan 6 batasan yang harus diikuti API agar dianggap RESTful. Lima wajib; satu opsional.
| Batasan | Gagasan Inti | Manfaat Utama | Contoh Konkret |
|---|---|---|---|
| Client-Server | Memisahkan UI dari penyimpanan data | Front end dan back end dapat berkembang secara independen | React SPA memanggil REST API |
| Stateless | Setiap request membawa semua konteks yang dibutuhkan | Skalabilitas horizontal, tanpa ketergantungan sesi | Token autentikasi dikirim di setiap header request |
| Cacheable | Respons menyatakan apakah bisa di-cache | Latensi dan beban server berkurang | Cache-Control: max-age=3600 pada respons GET |
| Uniform Interface | Interaksi sumber daya yang terstandarisasi | Permukaan API lebih dapat diprediksi dan dipelajari | GET /users/42, DELETE /users/42 |
| Layered System | Klien tidak bisa tahu apakah ia berbicara langsung ke server | Memungkinkan penyisipan CDN, gateway, load balancer | Client → CDN → API Gateway → App Server |
| Code-on-Demand (opsional) | Server dapat mengirim kode yang bisa dieksekusi untuk memperluas klien | Fungsi klien bertambah sesuai kebutuhan | API mengembalikan cuplikan widget JavaScript |
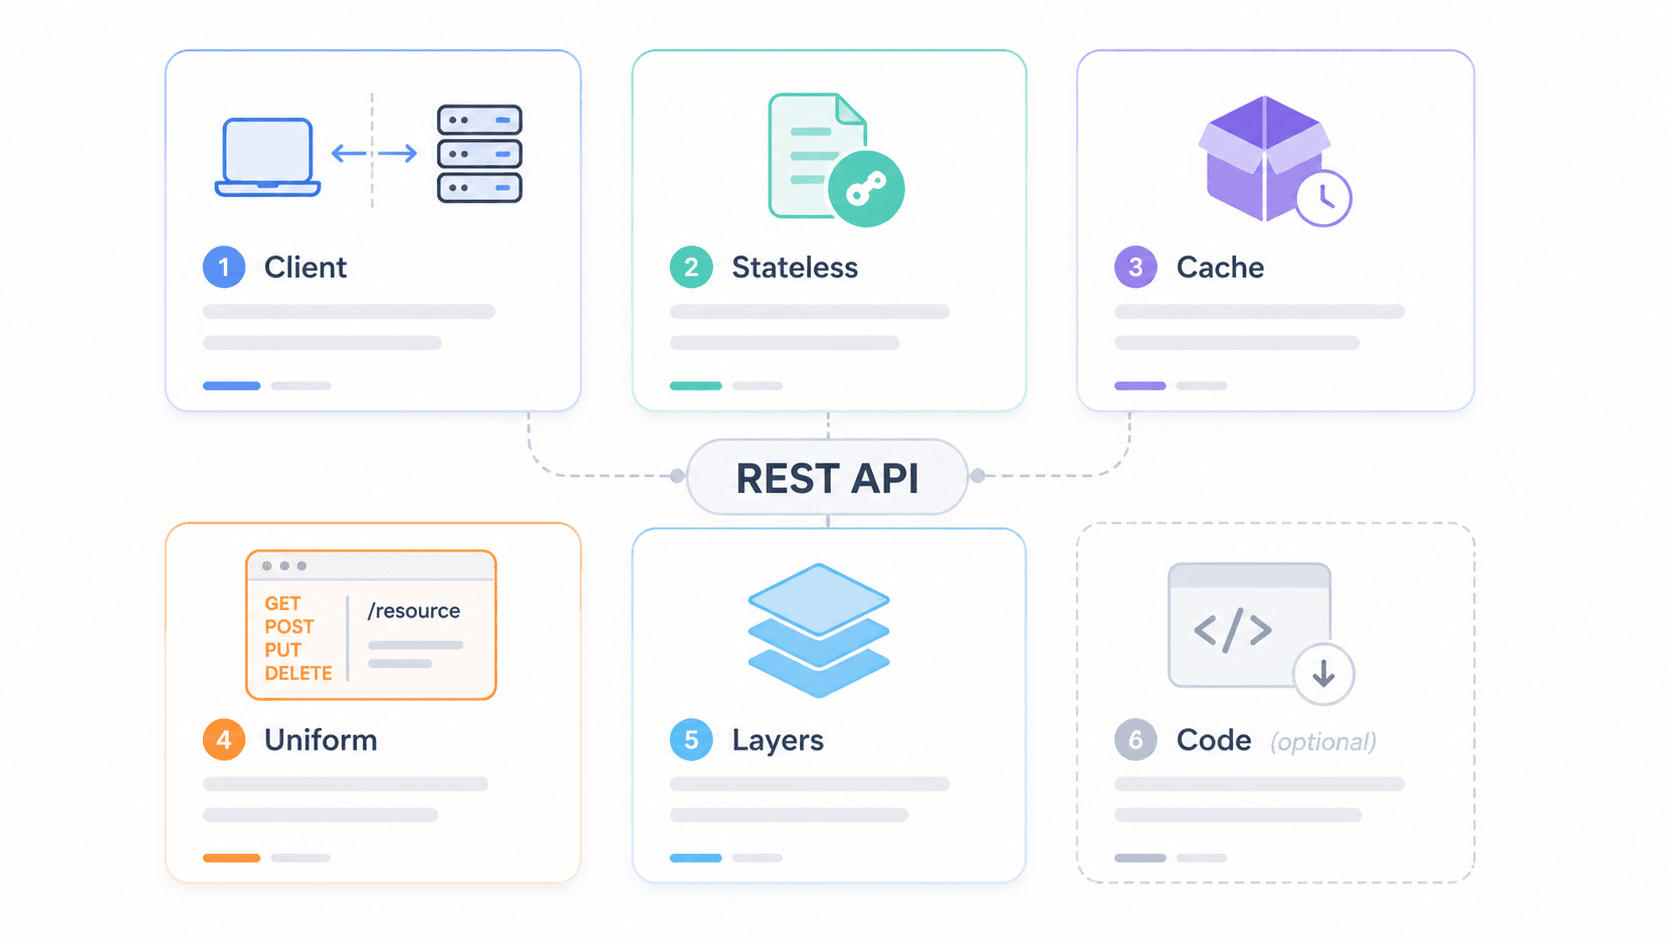
Untuk memvisualisasikan bagaimana batasan-batasan ini bekerja bersama dalam sistem nyata, bayangkan arsitektur berlapis seperti ini:
Client / Mobile App
        ↓
CDN / Edge Cache (mis. Cloudflare)
        ↓
API Gateway (rate limiting, auth, CORS)
        ↓
Load Balancer
        ↓
Application Servers
        ↓
Database / Internal Services
Klien hanya berbicara ke lapisan CDN. Ia tidak tahu ada berapa banyak lapisan di belakangnya. Itulah kerja dari batasan layered system—dan juga tempat keamanan, caching, dan penskalaan terjadi tanpa perlu diketahui klien.
Sekarang, mari kita bahas satu per satu.
Karakteristik REST API Dijelaskan Satu per Satu
Pemisahan Client-Server
Batasan pertama Fielding: klien (yang berinteraksi dengan pengguna) dan server (tempat data tersimpan dan logika berjalan) harus dipisahkan. Ia menyebutnya separation of concerns.
Mengapa ini penting dalam praktik? Karena ini berarti aplikasi mobile banking bisa mendapatkan pembaruan tampilan total tanpa bank harus menyentuh database akun atau mesin transaksinya. Misalnya, Salesforce Marketing Cloud REST API mengekspos kontak, kampanye, perjalanan pelanggan, dan notifikasi push melalui endpoint sumber daya. Baik Anda membangun dashboard kustom, aplikasi mobile, atau menghubungkan alat pihak ketiga, backend-nya tetap sama.
Bagi tim bisnis, ini berarti iterasi yang lebih cepat. Desainer front-end dan engineer back-end tidak harus berada dalam siklus rilis yang sama. Selama kontrak API stabil, kedua sisi bisa bergerak secara independen.
Stateless
Tidak ada memori antar request. Setiap panggilan dari klien ke server harus memuat semua informasi yang dibutuhkan server untuk memprosesnya—server tidak menyimpan apa pun dari interaksi sebelumnya.
Saya suka membayangkannya seperti menelepon hotline dukungan di mana Anda harus menjelaskan ulang masalah Anda setiap kali. Menyebalkan? Tentu. Tapi keuntungannya besar: agen mana pun yang tersedia bisa membantu Anda, dan call center bisa menambah 500 agen lagi tanpa perlu mendesain ulang apa pun. Itulah scaling horizontal.
Secara teknis, stateless berarti tidak ada sticky session. Load balancer bisa mengarahkan request berikutnya ke server sehat mana pun. Jika satu server crash, server lain mengambil alih tanpa jeda. Disertasi Fielding secara eksplisit menyebutkan bahwa stateless meningkatkan visibilitas (alat pemantau bisa memahami setiap request secara terpisah), keandalan (kegagalan tidak merusak state sesi bersama), dan skalabilitas (server bisa membebaskan sumber daya di antara request).
Catatan praktisnya: sistem nyata tetap punya token autentikasi, keranjang belanja, dan alur OAuth. Intinya bukan bahwa tidak ada state sama sekali—melainkan server tidak menyimpan state sesi klien di memorinya sendiri di antara request. Token, database, dan cache bersama yang menanganinya.
Cacheability
Apakah respons ini bisa digunakan kembali? Itulah pertanyaan yang dijawab oleh cacheability. Respons seharusnya secara eksplisit menyatakan apakah ia dapat di-cache, dan jika bisa, klien serta perantara (seperti CDN) akan menggunakannya kembali untuk request yang setara di masa depan—mengurangi beban server dan meningkatkan kecepatan.
Mekanisme HTTP-nya sederhana: header seperti Cache-Control, ETag, Last-Modified, dan Expires memberi tahu cache berapa lama sebuah respons valid dan kapan harus dicek ulang. Bagi pembaca bisnis, anggap saja ini seperti label pada respons yang berkata "jawaban ini berlaku untuk satu jam ke depan" atau "selalu minta yang terbaru."
Dampak performanya nyata. Uji coba Regional Tiered Cache milik Cloudflare melaporkan peningkatan 50–100ms pada tail cache hit response times. Dan disertasi Fielding sendiri mendokumentasikan bagaimana lalu lintas Web meningkat dari 100.000 request/hari pada 1994 menjadi 600.000.000 request/hari pada 1999—dengan caching sebagai faktor desain yang krusial.
Yang biasanya bisa di-cache: katalog produk, konten blog publik, daftar negara/mata uang, dokumentasi API.
Yang biasanya tidak bisa di-cache: dashboard pribadi, total checkout, saldo bank, laporan admin.
Uniform Interface
Ini adalah batasan yang oleh Fielding sendiri disebut sebagai fitur utama yang membedakan REST dari gaya arsitektur lain. Ini menstandarkan cara klien berinteraksi dengan sumber daya, sehingga API menjadi lebih mudah diprediksi.
Ada empat sub-batasan di dalamnya:
- Identifikasi sumber daya: Setiap resource punya URI yang stabil.
/customers/123adalah customer./orders/456adalah order. - Manipulasi melalui representasi: Klien bekerja dengan representasi resource (JSON, XML, HTML), bukan objek internal server.
- Pesan yang mendeskripsikan diri sendiri: Request dan respons membawa metadata yang cukup—method, status code, jenis konten, detail error—agar perantara atau klien mana pun dapat memahaminya.
- HATEOAS (Hypermedia as the Engine of Application State): Respons menyertakan tautan ke aksi dan resource terkait, sehingga klien dapat menemukan langkah berikutnya tanpa harus meng-hardcode setiap endpoint.
Pemetaan method HTTP adalah bagian yang paling terlihat dari uniform interface:
| Method HTTP | Arti CRUD | Aman? | Idempotent? | Contoh |
|---|---|---|---|---|
| GET | Baca | Ya | Ya | GET /products/42 |
| POST | Buat / aksi | Tidak | Tidak | POST /orders |
| PUT | Ganti seluruh resource | Tidak | Ya | PUT /users/42 |
| PATCH | Pembaruan sebagian | Tidak | Tidak dijamin | PATCH /users/42 |
| DELETE | Hapus | Tidak | Ya | DELETE /sessions/abc |
Pedoman HTTP dari Google Cloud secara eksplisit menyatakan bahwa GET harus aman, dan GET, PUT, serta DELETE harus idempotent. API terkenal dari GitHub, Stripe, dan Spotify mengikuti pola ini dengan erat, itulah sebabnya developer yang belajar satu API bisa cepat memahami yang lain.
Layered System
Klien Anda tidak tahu apakah ia berbicara ke origin server, cache CDN, API gateway, atau load balancer. Dan memang itu tujuannya—setiap komponen hanya melihat lapisan di sebelahnya.
Inilah yang memungkinkan:
- CDN seperti Cloudflare berada di depan API Anda untuk melakukan cache dan mempercepat respons
- API gateway (AWS API Gateway, Kong, Apigee) menangani autentikasi, rate limiting, dan kuota
- Load balancer mendistribusikan request stateless ke beberapa app server
Laporan Postman 2025 mencatat bahwa 47% organisasi menggunakan AWS API Gateway, 26% menggunakan gateway Azure, dan 31% memakai beberapa gateway sekaligus. Arsitektur berlapis bukan teori—itulah cara sistem produksi benar-benar bekerja.
Trade-off-nya: setiap lapisan menambah sedikit latensi. Tetapi Fielding berargumen bahwa cache bersama di lapisan perantara biasanya jauh lebih mengompensasi overhead ini dalam kebanyakan sistem dunia nyata.
Code-on-Demand (Opsional)
Ini bagian yang agak nyeleneh. Code-on-demand adalah satu-satunya batasan REST yang opsional: server dapat mengirim kode yang bisa dieksekusi—seperti JavaScript—untuk memperluas fungsi klien secara langsung.
Contoh dunia nyata yang paling umum hanyalah halaman web yang memuat JavaScript dari server. Tetapi untuk API REST JSON biasa yang dikonsumsi aplikasi mobile, proses backend, atau alat otomasi, code-on-demand hampir tidak pernah dipakai. Klien API umumnya tidak ingin mengeksekusi kode sembarang dari server jarak jauh.
Bagi kebanyakan pembaca, batasan ini hanyalah catatan kaki. Ia ada dalam model Fielding untuk kelengkapan, tetapi tidak akan banyak berpengaruh pada evaluasi API sehari-hari Anda.
Apa yang Sering Keliru Dipahami: Apakah Kebanyakan REST API Benar-Benar RESTful?
Ini bagian yang tidak banyak orang mau bicarakan: kebanyakan API produksi yang menyebut dirinya "RESTful" sebenarnya hanyalah API HTTP JSON dengan konvensi yang mirip REST. Mereka memakai URL sumber daya, method HTTP, dan status code—dan itu saja. Sebuah thread Reddit di r/softwarearchitecture berisi pengakuan developer bahwa mereka belum pernah membangun REST API yang benar-benar sesuai Fielding. Diskusi lain di r/learnprogramming malah berubah menjadi perdebatan apakah siapa pun bisa sepakat tentang apa arti "RESTful" sebenarnya.
Sebuah studi 2026 yang mewawancarai 16 ahli REST API menemukan bahwa meskipun pedoman meningkatkan keterpakaiannya, developer menunjukkan resistensi yang signifikan terhadap aturan REST yang ketat—dengan alasan panjangnya pedoman dan kurang cocok dengan organisasi mereka sebagai hambatan.
Jadi, batasan-batasan ini sebenarnya dipakai sejauh mana dalam praktik?
| Batasan | Adopsi dalam Praktik | Mengapa |
|---|---|---|
| Client-Server | ✅ Hampir universal | Fundamental bagi arsitektur web; sulit dihindari |
| Stateless | ✅ Hampir universal | Diperlukan untuk scaling horizontal; praktik standar |
| Uniform Interface (dasar) | ✅ Umum | URI resource + verb HTTP adalah pola default |
| Cacheability | ⚠️ Tidak konsisten | Banyak tim sama sekali melewatkan header Cache-Control |
| Layered System | ⚠️ Implisit | CDN dan gateway ada, tetapi tidak selalu dirancang secara sengaja |
| HATEOAS | ❌ Jarang | Kebanyakan klien meng-hardcode endpoint; penemuan berbasis tautan menambah kompleksitas |
| Code-on-Demand | ❌ Sangat jarang | Secara definisi opsional; hampir tidak pernah diterapkan di API JSON |
Mengapa tim melewatkan HATEOAS: Developer sisi klien lebih suka membaca dokumentasi OpenAPI dan memakai SDK daripada mengikuti tautan secara dinamis saat runtime. HATEOAS membutuhkan media type yang stabil, definisi relasi tautan, dan pemodelan alur kerja—biaya jangka pendeknya tinggi, sementara manfaatnya tidak jelas bagi sebagian besar tim.
Inti pragmatisnya: sebuah API tidak harus 100% sesuai Fielding untuk berguna. Tetapi mengetahui batasan mana yang Anda lewati—dan apa yang hilang karena melewatinya—akan membantu Anda membuat keputusan desain dan integrasi yang lebih baik.
Richardson Maturity Model: Seberapa RESTful Sebenarnya API Anda?
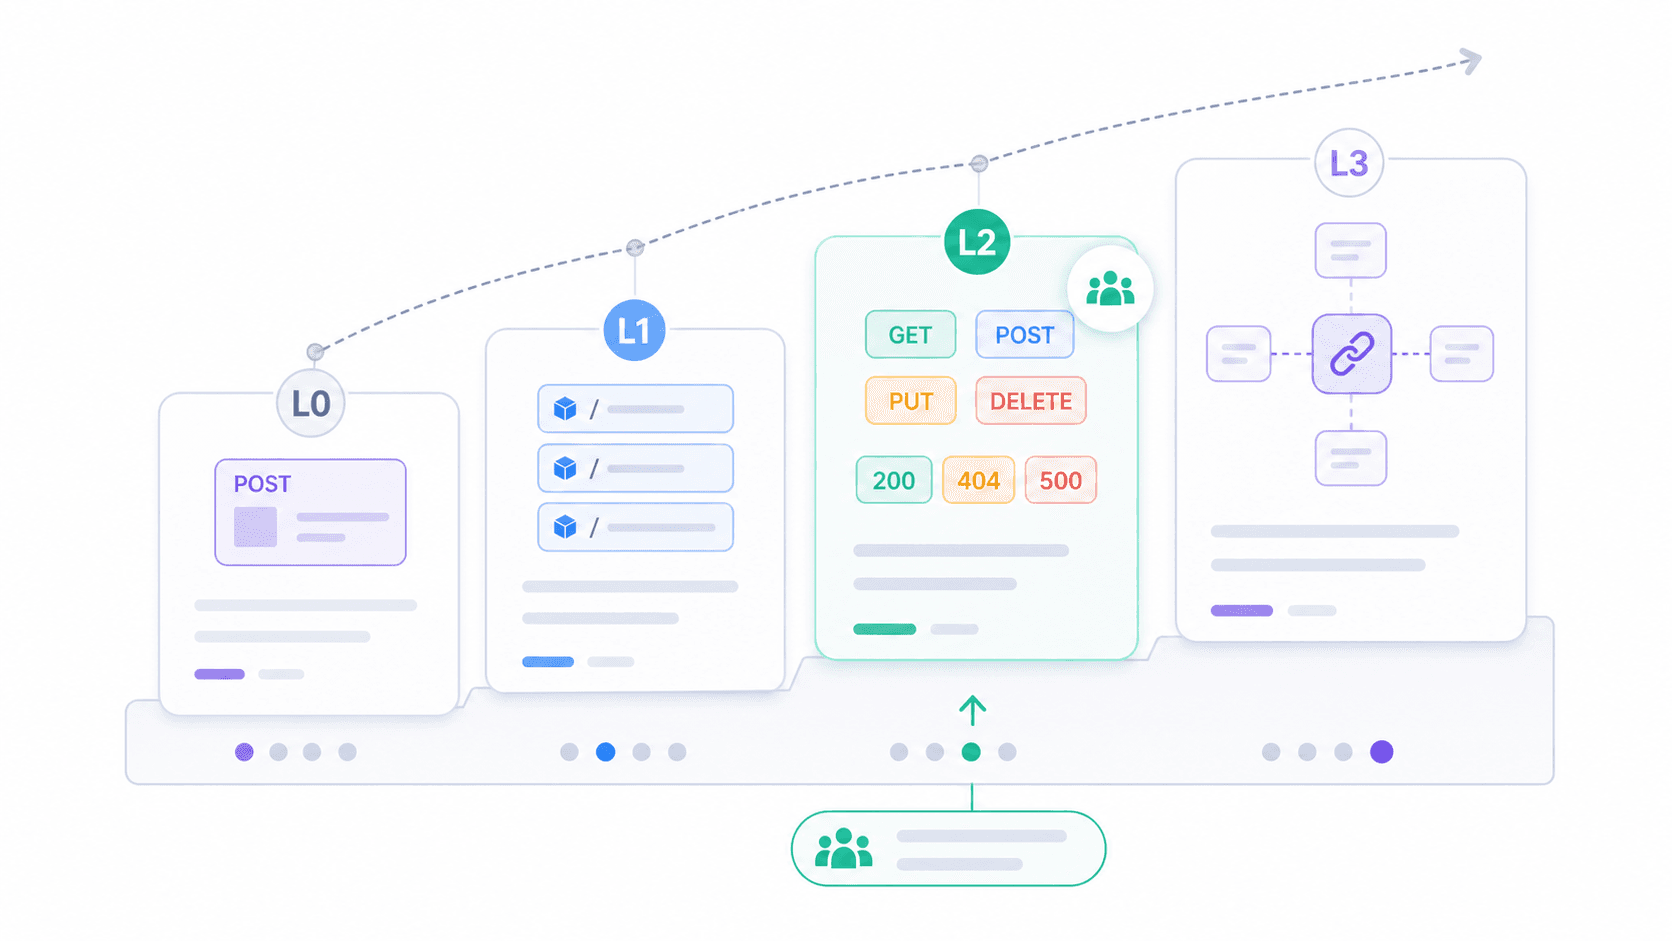
Jika pertanyaan biner "RESTful atau tidak?" terasa kurang membantu, Richardson Maturity Model menawarkan kerangka yang lebih praktis. Diusulkan oleh Leonard Richardson dan dijelaskan oleh Martin Fowler, model ini membagi adopsi REST menjadi empat level.
| Level | Nama | Deskripsi | Contoh Dunia Nyata |
|---|---|---|---|
| 0 | The Swamp of POX | Satu URI, satu verb HTTP (biasanya POST) | Endpoint SOAP-over-HTTP lama; POST /api dengan { "action": "getUser" } |
| 1 | Resources | Banyak URI (satu per resource), tetapi masih didominasi POST | POST /users/123/getProfile, POST /orders/456/cancel |
| 2 | HTTP Verbs | Penggunaan GET, POST, PUT, DELETE yang benar + status code yang tepat | Sebagian besar API "REST" produksi saat ini |
| 3 | Hypermedia (HATEOAS) | Respons menyertakan tautan ke aksi/resource terkait | Spring Data REST, API berbasis HAL; sangat sedikit API publik yang benar-benar memakainya |
Sebagian besar API yang Anda temui di dunia nyata berada di Level 2. Mereka menggunakan resource, verb, dan status code dengan benar. Itu sudah cukup praktis, mudah diintegrasikan, dan didukung dengan baik oleh tooling. Level 3 adalah visi penuh Fielding, tetapi adopsinya masih tipis.
API Anda ada di level mana? Tanyakan pada diri sendiri:
- Apakah API punya satu endpoint untuk semuanya? (Level 0)
- Apakah setiap objek bisnis punya URI sendiri? (Level 1+)
- Apakah method HTTP dan status code digunakan dengan benar? (Level 2)
- Apakah respons memberi tahu klien apa yang bisa dilakukan selanjutnya, tanpa bergantung pada dokumentasi eksternal? (Level 3)
Model ini adalah alat paling berguna yang pernah saya temukan untuk memotong perdebatan "ini REST atau bukan." Model ini mengganti penilaian biner dengan spektrum.
Kesalahan Umum REST API (Dan Cara Menghindarinya)
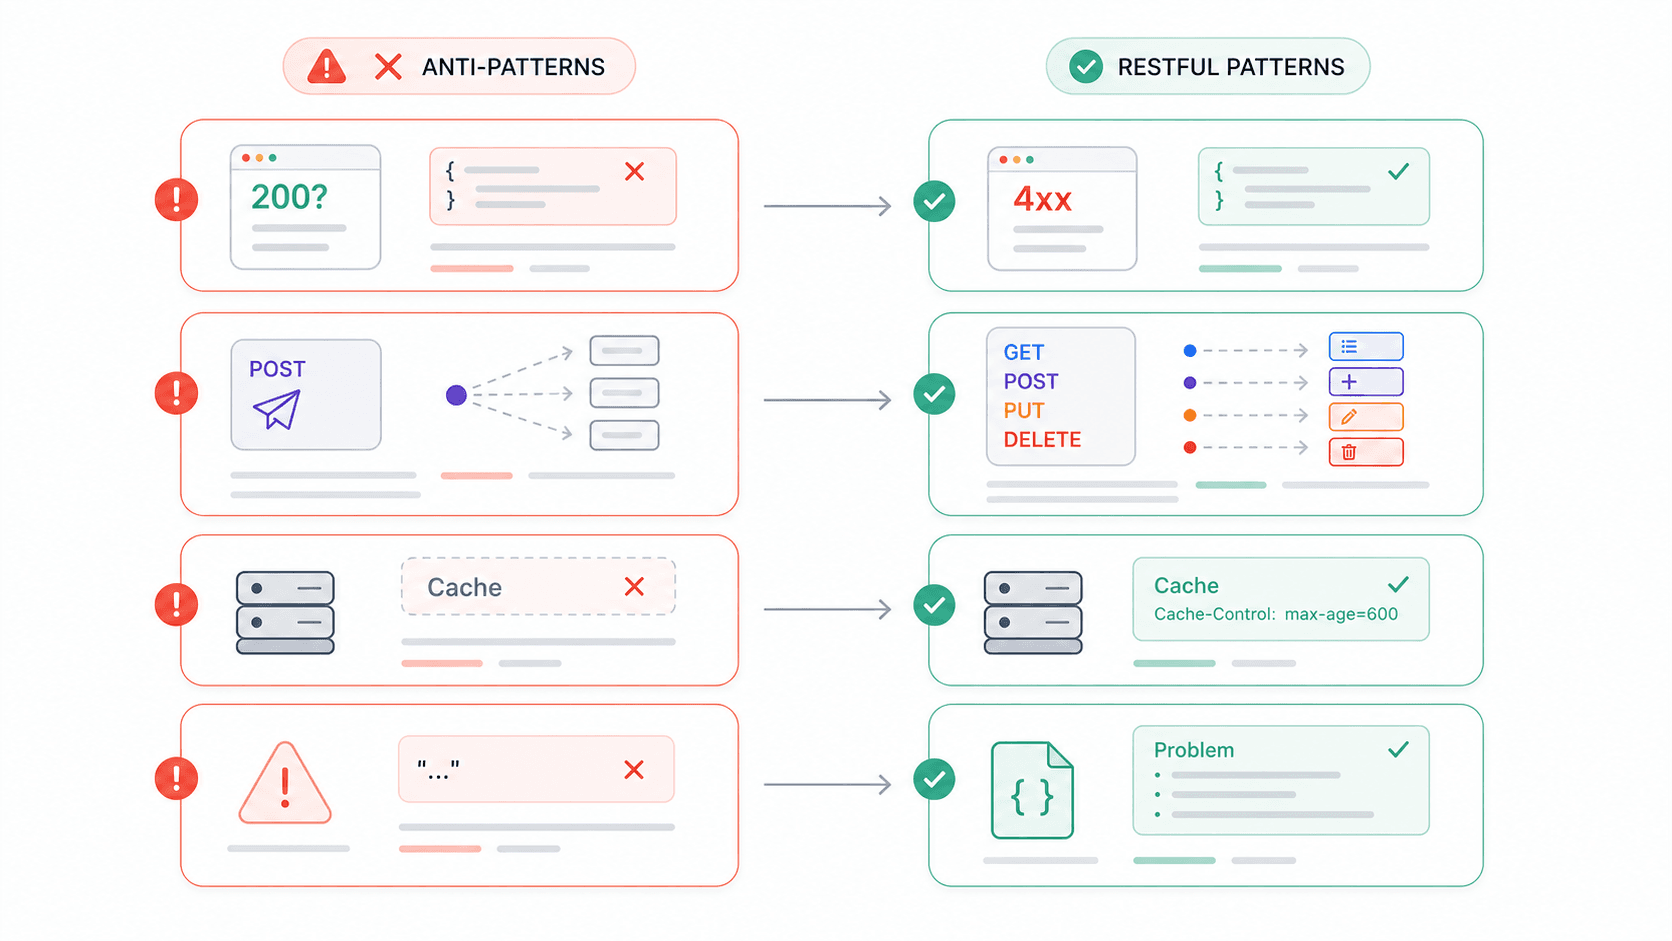
Saya sudah cukup lama mengintegrasikan API pihak ketiga sampai punya daftar frustrasi yang terus bertambah. Dan dari forum developer, ternyata saya tidak sendirian. Berikut anti-pattern yang paling sering muncul—dan masing-masing langsung terkait dengan pelanggaran batasan REST.
| Anti-Pattern | Mengapa Merusak REST | Apa yang Harus Dilakukan |
|---|---|---|---|
| HTTP 200 dengan isi error ({ "error": "Invalid username" }) | Melanggar pesan yang mendeskripsikan diri sendiri; klien tidak bisa mempercayai status code | Gunakan kode 4xx/5xx yang sesuai + body error terstruktur (mis. application/problem+json) |
| POST untuk semuanya | Mengabaikan uniform interface; kehilangan semantik aman/idempotent | Petakan CRUD ke GET/POST/PUT(PATCH)/DELETE |
| Tidak ada header Cache-Control | Mengabaikan batasan cacheability sepenuhnya | Tetapkan arahan cache secara eksplisit—bahkan no-store untuk data sensitif |
| Respons error samar ("error 409") | Manusia dan mesin tidak bisa menentukan apa yang salah | Sertakan jenis error, pesan yang mudah dibaca, dan tautan ke dokumentasi |
| Tidak menerapkan HTTPS | Token bearer dan API key melintas dalam bentuk teks biasa | Terapkan TLS di semua tempat; Google APIs default ke HTTPS only |
| Versi di body request | Merusak identifikasi resource; gateway dan cache tidak bisa merutekan dengan benar | Gunakan versioning pada path URI (/v1/) atau versioning melalui header Accept |
Pedoman RESTful API Zalando mewajibkan status code HTTP resmi dan merekomendasikan Problem JSON untuk respons error. Pedoman API Adidas menetapkan bahwa Problem Detail hanya boleh digunakan untuk 4xx/5xx, tidak boleh dicampur dengan 2xx. Ini bukan preferensi akademis—ini adalah standar produksi dari tim yang menjalankan API dalam skala besar.
Sebuah thread Reddit di r/learnprogramming bahkan ada developer yang benar-benar bertanya apakah boleh selalu mengembalikan HTTP 200 untuk error. Fakta bahwa pertanyaan ini masih muncul pada 2026 menunjukkan betapa bertahannya anti-pattern ini.
REST vs SOAP vs GraphQL vs gRPC: Perbandingan Karakteristik REST API
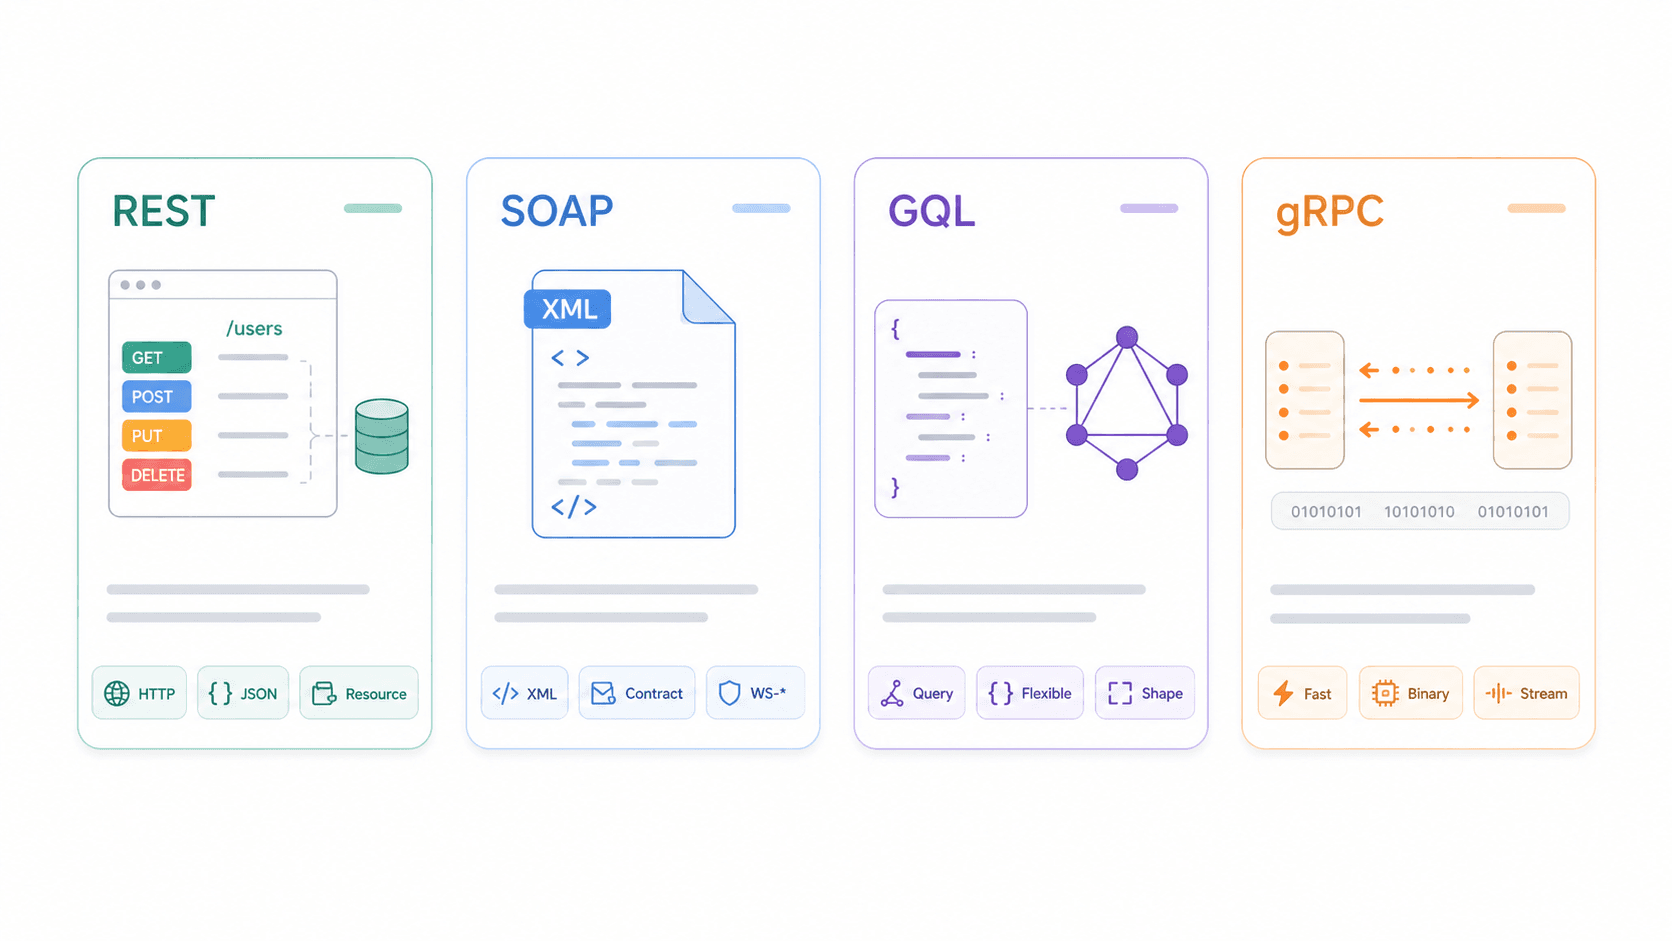
Memahami REST secara terpisah itu berguna. Memahami REST dibanding alternatifnya jauh lebih baik.
| Dimensi | REST | SOAP | GraphQL | gRPC |
|---|---|---|---|---|
| Protokol / Transport | Gaya arsitektur, biasanya HTTP | Protokol messaging berbasis XML; HTTP, SMTP, dll. | Bahasa/runtime query, biasanya di atas HTTP | Framework RPC di atas HTTP/2 |
| Format Data | JSON (umumnya), juga XML/HTML | Hanya XML (kontrak WSDL) | JSON yang mengikuti bentuk query | Protocol Buffers (biner) |
| Caching | ✅ Cache HTTP native jika dirancang dengan baik | ❌ Kompleks; tidak ramah cache HTTP | ⚠️ Lebih sulit (POST + satu endpoint + variasi query) | ❌ Tidak berorientasi pada cache HTTP |
| Dukungan Real-Time | ❌ Polling/webhook | ❌ Pola messaging enterprise | ✅ Subscription | ✅ Streaming, latensi rendah |
| Kurva Belajar | Rendah hingga menengah | Tinggi | Menengah | Menengah hingga tinggi |
| Paling Cocok Untuk | API publik, CRUD, integrasi web/mobile | Enterprise/legacy, kontrak ketat, kepatuhan | Query kompleks, frontend fleksibel, aplikasi mobile | Komunikasi microservice ke microservice, internal berkinerja tinggi |
Perbandingan gaya arsitektur API dari Postman merekomendasikan memilih berdasarkan kompatibilitas, bentuk data, operasi, dan tooling pengguna.
Kapan memilih yang mana:
- REST unggul ketika Anda membutuhkan kompatibilitas luas, operasi CRUD sederhana, dan caching HTTP. Ini adalah pilihan default untuk API publik dan integrasi web/mobile.
- SOAP masih masuk akal untuk sistem enterprise dengan kontrak ketat, kebutuhan WS-Security, atau integrasi legacy yang masih terus digunakan.
- GraphQL bersinar ketika front end Anda membutuhkan query yang fleksibel dan bertingkat, serta Anda ingin menghindari over-fetching atau under-fetching data—umum pada aplikasi mobile yang kompleks.
- gRPC dibuat untuk komunikasi microservice internal, di mana latensi rendah dan serialisasi biner lebih penting daripada kompatibilitas dengan browser.
Sebagai contoh REST di dunia nyata: Open API Thunderbit menggunakan endpoint POST sederhana (/distill dan /extract), body request/respons JSON, autentikasi bearer token, dan status code HTTP standar (400, 401, 402, 408, 422, 429, 500, 502, 503, 504). Ini menunjukkan karakteristik REST dalam produk AI produksi tanpa perlu kontrak SOAP atau kompleksitas gRPC. Bukan showcase HATEOAS—tetapi API Level 2 yang praktis dan mudah diintegrasikan oleh tim bisnis maupun developer.
Mengapa Karakteristik REST API Penting bagi Tim Bisnis
Sales, Operations, Ecommerce—tidak ada satu pun dari tim ini yang menulis kode API. Tetapi Anda tetap memilih vendor, menghubungkan alat, dan membangun alur kerja otomasi—dan kualitas REST API sangat memengaruhi seberapa menyebalkan (atau mulus) integrasi tersebut.
Mengintegrasikan alat: Saat CRM Anda disinkronkan dengan platform marketing automation, desain REST API menentukan apakah sinkronisasi itu andal atau rapuh. Salesforce Marketing Cloud REST API mengelola kontak, kampanye, journey, dan notifikasi push melalui endpoint sumber daya yang mudah diprediksi. Jika endpoint itu mengikuti konvensi REST, tim RevOps Anda bisa mengotomasi tanpa workarounds khusus.
Operasi ecommerce: Resource fulfillment REST milik Shopify mengelola fulfillment order, nomor pelacakan, dan status pengiriman. Aplikasi pengiriman dan alat fulfillment bergantung pada lapisan ini. Saat API dirancang dengan baik—status code tepat, data katalog bisa di-cache, pesan error jelas—pipeline logistik Anda berjalan mulus. Kalau tidak, Anda akan mendapat kegagalan misterius pada pukul 2 pagi.
Evaluasi vendor: Mengetahui 6 batasan ini memberi Anda checklist praktis:
- Apakah API menggunakan status code standar, atau setiap kegagalan terlihat seperti 200 OK?
- Apakah error cukup spesifik agar alat otomasi Anda bisa pulih?
- Apakah ada dokumentasi yang jelas untuk rate limit, pagination, dan autentikasi?
- Bisakah respons umum di-cache untuk mengurangi beban?
Ekstraksi data dan otomasi: Alat seperti Thunderbit memakai arsitektur berbasis REST agar pengguna bisnis dapat mengekstrak data terstruktur dari situs web, PDF, dan gambar—lalu mengekspornya ke Google Sheets, Airtable, Notion, atau Excel. Ekstensi Chrome AI Web Scraper Thunderbit menangani kompleksitas di balik antarmuka 2 klik, tetapi di balik layar, prinsip REST—request stateless, respons JSON, error standar—yang membuat lapisan integrasi tetap andal.
Satu data lagi yang layak dicatat: laporan Postman 2025 menemukan bahwa hanya 24% developer yang secara aktif mendesain API dengan mempertimbangkan AI agent, sementara 51% khawatir tentang panggilan API yang tidak sah atau berlebihan dari AI agent. Seiring otomasi dan alur kerja berbasis AI menjadi standar di tim bisnis, pola REST yang dapat diprediksi, API key dengan hak minimum, dan rate limit bukan sekadar urusan developer—itu faktor risiko operasional.
Bagaimana Thunderbit Menerapkan Prinsip REST untuk Pengguna Bisnis
Kami membangun Thunderbit dengan asumsi bahwa sebagian besar pengguna kami tidak akan pernah membaca spesifikasi REST—dan memang tidak perlu. Tetapi pilihan desain yang membuat Thunderbit mudah digunakan berakar pada karakteristik REST yang sama yang dibahas artikel ini.
Berikut ringkasan cepat cara kerjanya dalam praktik:
- Pasang ekstensi Chrome dari Chrome Web Store lalu buka situs web, PDF, atau gambar apa pun yang ingin Anda ekstrak datanya.
- Klik "AI Suggest Fields" dan AI Thunderbit membaca halaman lalu mengusulkan tabel terstruktur berisi kolom—nama produk, harga, email, apa pun yang ada di halaman itu.
- Sesuaikan kolom jika perlu, lalu klik "Scrape." Thunderbit menangani pagination, subpage, dan konten dinamis secara otomatis.
- Ekspor data Anda ke Google Sheets, Airtable, Notion, CSV, atau Excel—gratis, tanpa paywall.
Bagi developer dan alur kerja otomasi, Open API Thunderbit mengekspos /distill (ekstraksi Markdown bersih) dan /extract (ekstraksi data terstruktur) sebagai endpoint POST bergaya REST dengan body JSON dan kode error HTTP standar. Dalam istilah Richardson Maturity Model, itu Level 2 yang solid—resource, method yang tepat, status code yang bermakna.
Jika Anda sedang menjelajahi web scraping atau ekstraksi data secara lebih luas, kami juga menulis panduan mendalam tentang AI web scraping, web scraping tanpa coding, dan apa sebenarnya web scraping itu.
Poin-Poin Penting
- REST adalah gaya arsitektur, bukan protokol. REST mendefinisikan 6 batasan—client-server, stateless, cacheable, uniform interface, layered system, dan code-on-demand opsional—yang memandu desain API.
- Kebanyakan API yang disebut "RESTful" sebenarnya tidak sepenuhnya RESTful. Mayoritas berada di Richardson Level 2 (resource + verb HTTP + status code). HATEOAS dan code-on-demand sangat jarang diterapkan.
- Richardson Maturity Model adalah alat evaluasi mandiri terbaik. Model ini mengganti pertanyaan biner "REST atau bukan" dengan spektrum praktis (Level 0–3).
- Kesalahan umum—200 OK untuk error, POST untuk semuanya, header cache hilang—masih sangat sering terjadi. Memahami batasan membantu Anda mengenali dan memperbaiki anti-pattern ini.
- REST vs SOAP vs GraphQL vs gRPC bukan soal "mana yang terbaik"—melainkan soal kecocokan. REST mendominasi API publik dan integrasi CRUD. GraphQL cocok untuk frontend kompleks. gRPC unggul untuk microservice internal. SOAP bertahan dalam konteks enterprise/legacy.
- Tim bisnis diuntungkan dengan memahami karakteristik REST saat mengevaluasi vendor, menghubungkan alat, dan membangun alur kerja otomasi. Alat seperti Thunderbit menerapkan prinsip REST agar ekstraksi data lebih mudah diakses tanpa membutuhkan keahlian teknis.
FAQ
Apa saja 6 karakteristik REST API?
6 batasan REST adalah: (1) pemisahan client-server, (2) stateless, (3) cacheability, (4) uniform interface, (5) layered system, dan (6) code-on-demand (opsional). Lima yang pertama wajib agar API dianggap RESTful menurut definisi asli Fielding.
Apa perbedaan antara REST dan RESTful?
REST adalah gaya arsitektur—serangkaian batasan desain yang didefinisikan oleh Roy Fielding. "RESTful" menggambarkan API yang mengikuti batasan-batasan tersebut. Dalam praktiknya, banyak API yang diberi label "RESTful" hanya patuh sebagian, biasanya menerapkan resource, method HTTP, dan status code, tetapi melewatkan HATEOAS dan code-on-demand.
Apakah semua REST API mengikuti setiap batasan REST?
Tidak. Sebagian besar API produksi mengikuti pemisahan client-server, stateless, dan uniform interface dasar (resource + verb HTTP). Cacheability dan desain layered system diterapkan tidak konsisten. HATEOAS jarang, dan code-on-demand hampir tidak pernah dipakai dalam API JSON.
Apa perbedaan antara REST dan GraphQL?
REST mengekspos resource melalui beberapa endpoint dengan method HTTP standar (GET, POST, PUT, DELETE). GraphQL biasanya menggunakan satu endpoint tempat klien menentukan persis field mana yang mereka inginkan dalam query. REST punya caching HTTP native yang lebih kuat; GraphQL menawarkan fleksibilitas lebih besar untuk kebutuhan data yang kompleks dan bertingkat, serta mengurangi over-fetching.
Apa itu HATEOAS, dan apakah ada yang benar-benar memakainya?
HATEOAS (Hypermedia as the Engine of Application State) berarti respons API menyertakan tautan yang memberi tahu klien aksi apa yang tersedia berikutnya—jadi klien bisa menavigasi API tanpa meng-hardcode setiap endpoint. Ini adalah inti visi REST milik Fielding (Richardson Level 3), tetapi dalam praktiknya, sangat sedikit API publik yang menerapkannya. Kebanyakan tim berhenti di Level 2 dan mengandalkan dokumentasi serta SDK sebagai gantinya.
Coba Thunderbit untuk Web Scraping dengan AI
Coba Thunderbit untuk Web Scraping dengan AI Get Started Free
Pelajari Lebih Lanjut



