לפני כמה חודשים קולגה בצוות המכירות שלנו שאל אותי שאלה ששמעתי עשרות פעמים: "אם אני מגרד מחירי מתחרים מאתר ציבורי, אני באמת יכול להסתבך?" הוא מצא מדריך אנשי קשר לספקים, מחירים מסודרים בשורות נקיות, וכל מה שהוא רצה היה גיליון אלקטרוני. ההתלבטות הייתה אמיתית — ולמען האמת, מוצדקת.
בבריטניה אין חוק אחד של "גריפת אתרים". במקום זאת, ארבע מסגרות משפטיות חופפות קובעות אם פעילות גריפה מסוימת היא חוקית. לכן התשובה כמעט תמיד היא "זה תלוי" — אבל זה לא חייב לשתק. במדריך הזה אעבור על מה שהחוק באמת אומר, איך הוא חל על תרחישים מהעולם האמיתי, איך נראות הסנקציות, ואיך נשארים בתאימות.
השקעתי לא מעט זמן במחקר הזה עבור הצוות שלנו ב-Thunderbit, ואני רוצה לשתף את מה שמצאתי כדי שלא תצטרכו לחבר את זה מחמישה בלוגים שונים של משרדי עורכי דין ועוד שרשור ב-Reddit.
נסו את Thunderbit לגריפת אתרים
מהי גריפת אתרים (ולמה עסקים בבריטניה משתמשים בה)
גריפת אתרים היא שימוש בתוכנה כדי לאסוף נתונים מאתרים באופן אוטומטי — במקום התהליך המייגע של העתקה והדבקה מעמודי אינטרנט לגיליון אלקטרוני.
הטכניקה עצמה ניטרלית. היא לא בהכרח חוקית, ולא בהכרח לא חוקית. מה שקובע הוא מה מגרדים, איך מגרדים, ומה עושים עם הנתונים לאחר מכן.
עסקים בבריטניה משתמשים בגריפה למגוון שימושים לגיטימיים:
- השוואת מחירים: לדוגמה, PriceSpy UK מעדכנת מחירי מוצרים שלוש עד חמש פעמים ביום באמצעות גריפת אתרים אוטומטית.
- איתור לידים: צוותי מכירות אוספים שמות חברות, אימיילים ומספרי טלפון ממדריכים ציבוריים.
- מחקר שוק: אנליסטים עוקבים אחרי מודעות נדל״ן, לוחות דרושים או קטלוגי מוצרים של מתחרים.
- מחקר אקדמי: המשרד לסטטיסטיקה לאומית אסף יותר מ-2.2 מיליון ציטוטי מחירים מאתרי סופרמרקטים בין 2014 ל-2015.
- אימון מודלי AI: שימוש שנמצא בצמיחה מהירה — וגם כזה שהמצב המשפטי שלו עדיין לא סגור.
המגמה ברורה. סקר של Bright Data/Vanson Bourne בקרב 500 מקבלי החלטות (כולל 200 בבריטניה) מצא ש-89% ראו בנתוני web ציבוריים גורם קריטי או חשוב מאוד לכלכלה הגלובלית, ו-38% אספו אותם לפחות על בסיס יומי.
ובכל זאת, 73% אמרו שגם היעדר רגולציה ברורה מדאיג את הארגון שלהם. בדיוק בגלל החשש הזה נכתב המאמר הזה.
האם גריפת אתרים חוקית בבריטניה? התשובה הישירה
אין חוק בריטי שאוסר גריפת אתרים באופן גורף. עם זאת, כמה חוקים מווסתים את אופן הביצוע, והחוקיות של כל פרויקט מסוים תלויה בארבעה גורמים:
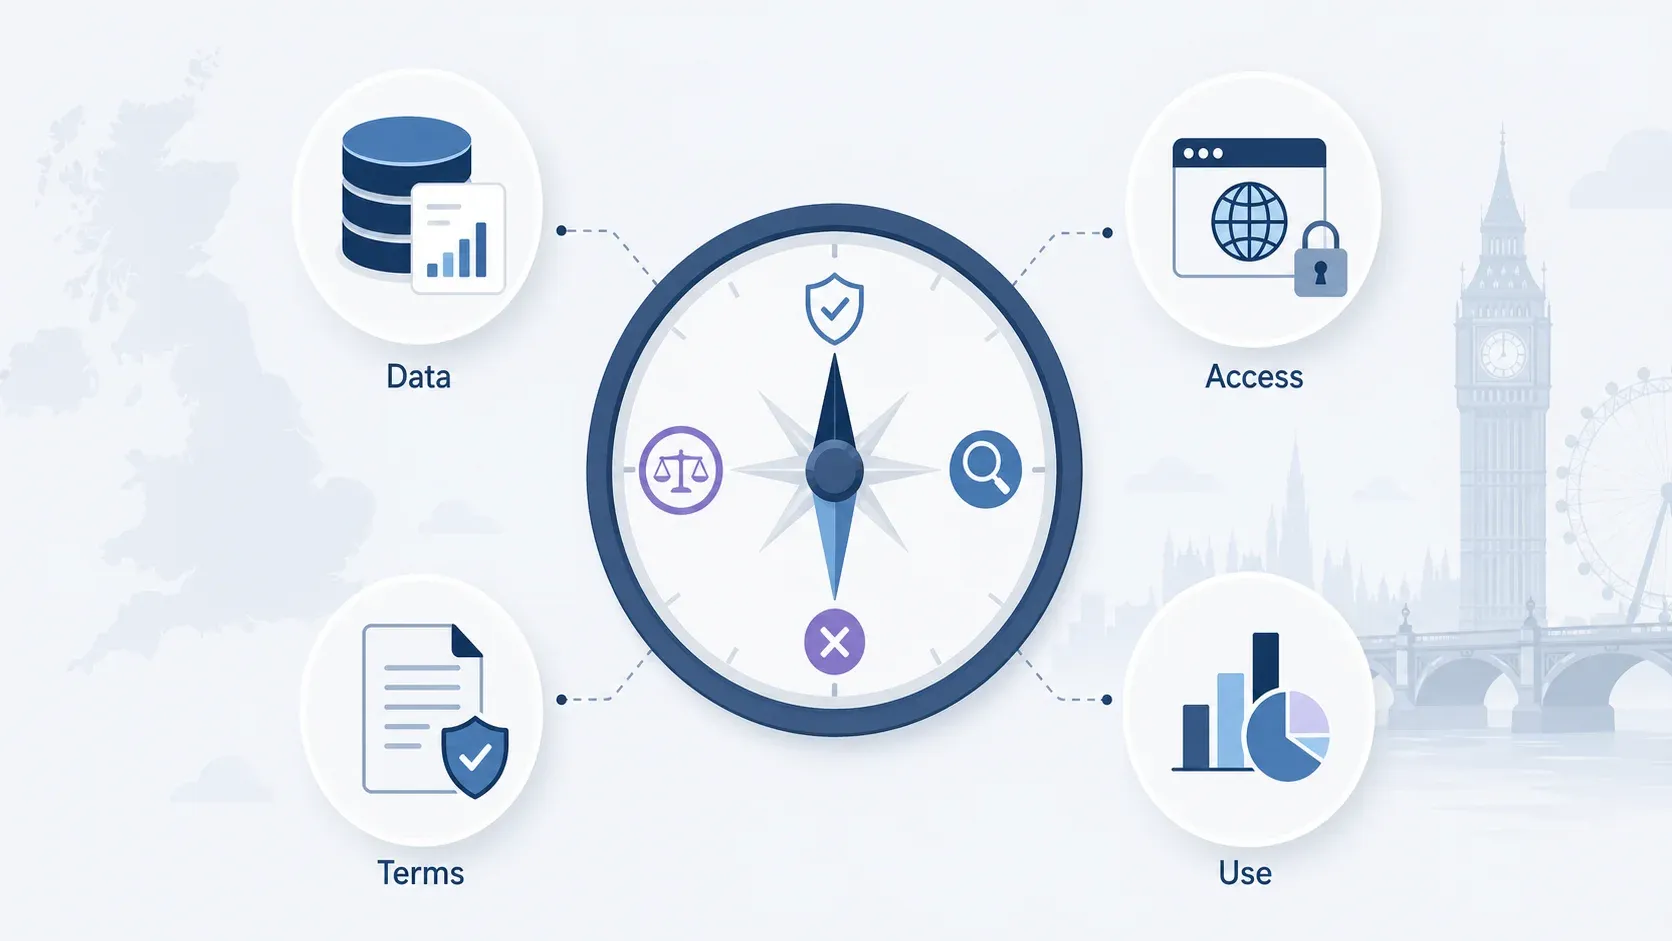
- איזה נתונים אתם מגרדים (נתונים אישיים לעומת נתונים עובדתיים/לא אישיים)
- איך אתם ניגשים אליהם (עמוד ציבורי לעומת עקיפת מסכי התחברות או CAPTCHAs)
- מה אומרים תנאי השימוש של האתר (האם הם אוסרים גישה אוטומטית?)
- איך משתמשים בנתונים לאחר מכן (ניתוח פנימי לעומת מכירה חוזרת מסחרית)
האנלוגיה הטובה ביותר שמצאתי: גריפת אתרים דומה לצילום במרחב ציבורי. צילום במקום ציבורי אינו בלתי חוקי אוטומטית — אבל נושאים, מיקומים, שיטות ושימושים מסוימים יוצרים סיכון משפטי. גם כאן. נגישות ציבורית רלוונטית, אבל היא לא כל הסיפור.
ההתייעצות האחרונה של ה-ICO בנושא GenAI היא אחת ההצהרות הרשמיות הברורות ביותר בבריטניה לגבי נתונים אישיים שנגרדו מהאינטרנט. היא קבעה ש- legitimate interests נשארת הבסיס החוקי הזמין היחיד לאימון מודלי AI גנרטיביים באמצעות נתונים אישיים שנגרפו מהאינטרנט — אבל רק אם המפתחים עומדים במבחן קפדני בן שלושה חלקים. זה רף גבוה, והוא מבהיר עד כמה הרגולטורים בבריטניה מתייחסים ברצינות לנתונים שנגרפים.
ארבעת החוקים בבריטניה שחלים על גריפת אתרים
ארבע עדשות חופפות — כל פרויקט גריפה עשוי להפעיל אחת, שתיים או את כולן.
UK GDPR וחוק הגנת הנתונים 2018
אם מגרדים נתונים אישיים — שמות, אימיילים, מספרי טלפון, כתובות IP, פרופילים ברשתות חברתיות — UK GDPR חל. "זמין לציבור" לא אומר "חופשי לשימוש".
נתונים אישיים שנראים בפומבי הם עדיין נתונים אישיים.
הבסיס החוקי הרלוונטי ביותר לגריפה מסחרית הוא legitimate interests (סעיף 6) — אבל אי אפשר פשוט לנופף בביטוי הזה. צריך:
- לזהות מטרה ספציפית ולגיטימית
- להראות שהעיבוד נחוץ למטרה הזו
- לאזן בין האינטרס שלכם לבין זכויות האנשים שהנתונים שלהם נאספים
תגובת ה-ICO להתייעצות על GenAI חריפה במיוחד: מפתחים לא צריכים להניח שתועלת חברתית רחבה מספיקה, עליהם להציג ראיות לכך שאין חלופות מתאימות לגריפה, והם צריכים להשתמש במנגנוני שקיפות שיאפשרו לאנשים להבין את זכויותיהם ולממש אותן. מקור: תגובת ה-ICO ל-GenAI.
גם באיתור לידים B2B אותו היגיון חל. צוות מכירות עשוי להסתמך על legitimate interests בעת איסוף פרטי קשר עסקיים שמופיעים בפומבי, אבל עדיין צריך לתעד את האינטרס הלגיטימי, למזער את השדות שנאספים, להימנע מנתונים רגישים, לספק מידע על פרטיות היכן שאפשר, ולכבד opt-outs.
זכויות יוצרים, זכויות במאגרי מידע וחריגת TDM
זכויות יוצרים מגנות על תוכן מקורי באתר: טקסט, תמונות, תיאורי מוצרים, מאמרים. נתונים עובדתיים כמו מחירים בדרך כלל רגישים פחות לזכויות יוצרים בפני עצמם — אבל אם מעתיקים ומפרסמים מחדש ביטוי מוגן, נכנסים לשטח של הפרה.
זכויות במאגרי מידע חשובות לגריפה יותר ממה שרוב האנשים מבינים. בריטניה שמרה אחרי הברקזיט על זכויות sui generis בסגנון האיחוד האירופי, ושליפה של "חלק מהותי" ממאגר מוגן — מדריכים ערוכים, קטלוגי מוצרים, רישומי מרקטפלייס — יכולה להפר גם כשהפריטים הבודדים הם עובדתיים.
חריגת Text and Data Mining (TDM) לפי סעיף 29A CDPA מתירה יצירת עותקים לצורך ניתוח טקסט ונתונים רק כאשר למשתמש יש גישה חוקית והמטרה היא מחקר לא מסחרי. זו חריגה צרה. גריפה מסחרית, אימון AI מסחרי ומכירה חוזרת של מערכי נתונים מסחריים — לא כלולים.
ממשלת בריטניה שקלה להרחיב את החריגה הזו לצורך אימון AI, אבל נכון ל-דוח מרץ 2026 על זכויות יוצרים ו-AI, החליטה לא להכניס רפורמות עד שתהיה בטוחה שהן עומדות ביעדים של יוצרים, מפתחי AI והכלכלה הבריטית. במצב הקיים, בדרך כלל צריך אישור כדי להעתיק יצירות מוגנות לצורך אימון AI, אלא אם חל חריג קיים.
תנאי השימוש של האתר ודיני חוזים
לרוב האתרים יש Terms of Service (ToS) שאוסרים או מגבילים גריפה אוטומטית. אם נכנסתם לאתר, ייתכן שכבר הסכמתם לתנאים האלה — במיוחד אם לחצתם על מסך אישור (clickwrap). הסכמי browsewrap (תנאים שמוסתרים מאחורי קישור בפוטר) תלויי-עובדות יותר, אבל בתי המשפט בבריטניה הראו נכונות לאכוף מגבלות ToS על גריפה. במחלוקת Ryanair v Billigfluege, בית המשפט התייחס לתנאי אתר גלויים כמחייבים בהקשר של screen scraping.
robots.txt הוא לא חוק. זהו אות קריא-למכונה מבעל האתר. קובץ טיפוסי נראה כך:
User-agent: *
Disallow: /account/
Disallow: /checkout/
Disallow: /private/
Crawl-delay: 10
התעלמות מ-robots.txt לא הופכת אוטומטית את הגריפה לבלתי חוקית, אבל בתי משפט וה-ICO מתייחסים אליה כראיה לכוונת בעל האתר. התעלמות ממנו מגדילה את החשיפה המשפטית, במיוחד אם יש גם הפרה של ToS או נפח בקשות אגרסיבי.
חוק Computer Misuse Act 1990
זה החוק שמחזיק אנשים ערים בלילה — ובצדק. הוא יוצר עבירות פליליות. סעיף 1 עוסק בגישה לא מורשית לחומר מחשב (עונש מרבי של שנתיים מאסר). סעיף 3 עוסק בפעולות לא מורשות שפוגעות בתפקוד המחשב (עונש מרבי של 10 שנות מאסר).
הסיכון לפי CMA נמוך ביותר כאשר הנתונים באמת ציבוריים והסקרייפר לא עוקף חסמים טכניים. הסיכון עולה כשאתם:
- עוקפים מסכי התחברות, CAPTCHAs או חסימות IP
- משתמשים בפרטי גישה גנובים או יוצרים חשבונות מזויפים
- שולחים נפחי תעבורה שפוגעים בשירות היעד
בריטניה לא יצרה כלל נקי בסגנון ארה״ב שלפיו "נתונים ציבוריים הם משחק פתוח". לכן ההמלצה הבריטית זהירה יותר: גישה ציבורית מורידה משמעותית את סיכון ה-CMA, אבל תנאי האתר, בקרות טכניות והמידע של הסקרייפר על מגבלות עדיין יכולים להיות רלוונטיים.
"האם מותר לי לגרד את זה באופן חוקי?" — תרשים החלטה מהיר
לפני שמגרדים משהו, עברו על חמשת שלבי ההחלטה האלה. זו לא ייעוץ משפטי — רק מיון סיכונים של 60 שניות.
| נקודת החלטה | אם כן | אם לא |
|---|---|---|
| האם הנתונים הם נתונים אישיים (שמות, אימיילים וכו')? | UK GDPR חל. זהו בסיס חוקי, בצעו LIA, מזערו שדות, תכננו שקיפות. | ייתכן שהשכבה של GDPR לא חלה, אבל המשיכו לבדיקות האחרות. |
| האם תנאי השימוש של האתר אוסרים במפורש גריפה? | סיכון להפרת חוזה. שקלו API, רישיון או סקירה משפטית. | סיכון חוזי נמוך יותר, אבל בדקו robots.txt. |
| האם אתם שולפים חלק מהותי ממאגר נתונים? | סביר שהזכות הסוגנית במאגר נתונים הופרה. שקלו רישוי או שליפה מצומצמת יותר. | זכויות יוצרים עדיין עשויות לחול על תכנים שהועתקו. |
| האם אתם עוקפים התחברות, CAPTCHA או בקרות גישה? | ייתכן שמדובר בעבירה פלילית לפי CMA 1990. עצרו וקבלו בדיקה משפטית. | סיכון CMA נמוך יותר אם הגישה באמת ציבורית. |
| האם המטרה היא מחקר לא מסחרי? | ייתכן שחריגת TDM בסעיף 29A תחול אם יש לכם גישה חוקית. | אין חסות רחבה בבריטניה לגריפה מסחרית במסגרת TDM. דרוש ניתוח מלא של IP וחוזים. |
אוף, הלוואי שמישהו היה נותן לי את זה כשהתחלתי לחקור תאימות לגריפה עבור הצוות שלנו. זה הופך מורכבות משפטית להערכה מובנית שאפשר להריץ בפחות מדקה.
תרחישים מהעולם האמיתי: האם פעילות הגריפה הספציפית שלכם חוקית בבריטניה?
החוק המופשט הוא דבר אחד. מה שאנשים באמת רוצים לדעת: "האם הפרויקט שלי יסתבך?"
הוגן. הנה חמישה מקרי שימוש נפוצים בבריטניה לגריפת אתרים, עם הערכת סיכון משפטי קצרה לכל אחד.
גריפת מחירי מוצרים להשוואה
אחד השימושים העסקיים הנפוצים ביותר — ולעיתים גם מהנמוכים ביותר בסיכון. מחירים הם נתונים עובדתיים, ואיסוף מחירים אוטומטי הוא בדיוק איך אתרים כמו PriceSpy פועלים.
אבל הסיכון לא נעלם לגמרי. אם האתר היעד אוסר גריפה ב-ToS, אם אתם מעתיקים תיאורי מוצרים או תמונות, או אם אתם שולפים חלק מהותי ממסד נתונים אוצר של מוצרים, עלולות להתעורר בעיות חוזיות, זכויות יוצרים וזכויות במאגרי מידע.
רמת סיכון: נמוכה עד בינונית
צעד תאימות מרכזי: אספו רק שדות מחירים עובדתיים, הימנעו מהעתקה מילולית של תיאורי מוצרים, כבדו את ToS ו-robots.txt, השתמשו ב-rate limiting, ואל תפרסמו מראה-עין גולמי של קטלוג המתחרה.
גריפה ומכירה חוזרת של נתונים באופן מסחרי
תרחיש הסיכון הגבוה ביותר, חד וחלק. אתם הופכים את השקעת הנתונים של צד אחר למוצר למכירה — וזה יכול להפעיל את כל ארבעת עמודי התווך המשפטיים בו-זמנית.
רמת סיכון: גבוהה
צעד תאימות מרכזי: סקירה משפטית חיונית. שקלו הסכמי רישוי עם בעלי הנתונים. אם המוצר כולל נתונים אישיים, הוסיפו גם הערכת השפעה על הגנת נתונים.
חילוץ פרטי קשר עסקיים לצורך איתור לידים
כל צוות מכירות שדיברתי איתו עושה גרסה כלשהי של זה: גריפת אימיילים, מספרי טלפון ושמות חברות ממדריכים. הבעיה? פרטי קשר עסקיים כוללים לעיתים קרובות נתונים אישיים. אימייל של עובד מזוהה הוא נתון אישי, גם אם הוא מוצג בפומבי.
רמת סיכון: בינונית
צעד תאימות מרכזי: בצעו Legitimate Interests Assessment, אספו רק פרטי קשר עסקיים (ולא פרטיים) ככל האפשר, תעדו את הבסיס החוקי, וספקו מסלול opt-out. כלים כמו Thunderbit יכולים להפחית כאן את סיכון הגישה, משום ש-תוסף Chrome פועל בתוך הדפדפן של המשתמש — הוא ניגש רק למה שהמשתמש כבר יכול לראות, בלי לעקוף בקרות גישה.
ניתוח נתונים אקדמי או לפורטפוליו
אם אתם עושים מחקר באמת לא מסחרי, יש לכם את מסלול החריגה החזק ביותר לזכויות יוצרים: סעיף 29A CDPA, בתנאי שיש לכם גישה חוקית.
רמת סיכון: נמוכה (אם אכן לא מסחרי)
צעד תאימות מרכזי: תעדו את המטרה הלא מסחרית, צטטו מקורות, אנונימיזציה או אגרגציה היכן שאפשר, והימנעו מהפצה מחדש של תוכן מוגן או נתונים אישיים.
גריפת תכנים לאימון מודלי AI
זה הנושא שכולם שואלים עליו ב-2026 — והתשובה עדיין לא מספקת. ה-ICO מתייחס לנתונים אישיים שנגרפו מהאינטרנט לצורך אימון כעיבוד סמוי בסיכון גבוה. דוח 2026 של ממשלת בריטניה לא יצר חריג מסחרי רחב ל-TDM.
רמת סיכון: בינונית עד גבוהה
צעד תאימות מרכזי: רישוי, בדיקת מקוריות של המערך, ניתוח זכויות יוצרים, סינון נתונים אישיים, תיעוד בסיס חוקי ומעקב צמוד אחרי שינויי מדיניות בבריטניה.
טבלת סיכום תרחישים
| תרחיש | החוקים המרכזיים שמופעלים | רמת סיכון | צעד התאימות המרכזי |
|---|---|---|---|
| ניטור מחירי מוצרים | ToS, זכויות במאגרי מידע, זכויות יוצרים | נמוכה–בינונית | אספו שדות עובדתיים, כבדו את אותות האתר |
| מכירה חוזרת מסחרית של נתונים | כל ארבעת העמודים | גבוהה | סקירה משפטית ורישוי חיוניים |
| איתור לידים B2B | UK GDPR, ToS | בינונית | בצעו LIA, מזערו נתונים אישיים |
| מחקר אקדמי | זכויות יוצרים (חריגת TDM), GDPR אם יש נתונים אישיים | נמוכה | שמרו על מטרה לא מסחרית, אל תפרסמו מחדש |
| אימון מודלי AI | UK GDPR, זכויות יוצרים, זכויות במאגרי מידע | בינונית–גבוהה | רישוי נתונים, תיעוד בסיס חוקי, מעקב מדיניות |
בריטניה מול ארה״ב מול האיחוד האירופי: איך חוק גריפת האתרים שונה
אם אתם פועלים רק בבריטניה, אפשר לדלג על הסעיף הזה. אבל רוב העסקים שאני מדבר איתם מגרדים נתונים בינלאומית — או לפחות מאתרים המתארחים בתחומי שיפוט אחרים. ההבדלים חשובים יותר ממה שנדמה.
| ממד משפטי | 🇬🇧 בריטניה | 🇺🇸 ארה״ב | 🇪🇺 האיחוד האירופי |
|---|---|---|---|
| חוק הגנת הנתונים העיקרי | UK GDPR + DPA 2018 | אין מקבילה פדרלית (חוקי מדינות משתנים) | EU GDPR |
| תקדים מרכזי לגריפה | Clearview AI (קנס של 7.5 מיליון ליש״ט מה-ICO) | hiQ נגד LinkedIn (גריפת נתונים ציבוריים מותרת, Ninth Circuit — אבל hiQ נחסמה לצמיתות ושילמה 500K$ בפסק דין הסכמה סופי) | Ryanair נגד PR Aviation (CJEU, C-30/14, זכויות במאגרי מידע) |
| דיני גישה למחשבים | Computer Misuse Act 1990 | CFAA (צומצם ב-Van Buren, 2021) | משתנה בין מדינות החברות |
| זכויות יוצרים / חריגת TDM | צרה: מחקר לא מסחרי בלבד (סעיף 29A) | דוקטרינת fair use (רחבה יותר, לפי מקרה) | DSM Directive Art. 3 & 4 (זכויות TDM רחבות יותר עם שמירת זכויות) |
| זכויות במאגרי מידע | כן (נשמר מה-Databse Directive של האיחוד) | אין זכות פדרלית מקבילה | זכות sui generis לפי Database Directive |
| אכיפת ToS | חל דיני חוזים; Browsewrap שנוי במחלוקת | מעורב: Browsewrap לעיתים לא נאכף | משתנה; Ryanair חיזקה את מעמד תנאי השימוש |
המסקנה המעשית: אם אתם מגרדים נתונים בכמה תחומי שיפוט, תעמדו בחוק המחמיר ביותר החל. בארה״ב הגישה לנתונים ציבוריים מתירנית יותר לפי hiQ, אבל hiQ היא לא אישור כללי — בסוף נאסר עליהם לגרד את LinkedIn והם שילמו 500K$. לאיחוד האירופי יש ארכיטקטורת TDM רחבה יותר דרך ה-DSM Directive. בריטניה נמצאת איפשהו באמצע — בלי חריג מסחרי רחב ל-TDM, עם זכויות חזקות במאגרי מידע ורגולטור פעיל.
עונשים ואכיפה: מה באמת קורה אם נתפסתם
אזהרות מעורפלות על "קנסות" ו"צרות משפטיות" לא עוזרות לאף אחד. הנה המספרים האמיתיים.
קנסות לפי UK GDPR
העונש המקסימלי: 17.5 מיליון ליש״ט או 4% מהמחזור השנתי הגלובלי, הגבוה מביניהם.
דוגמה אמיתית: Clearview AI נקנסה ב-£7,552,800 על ידי ה-ICO ב-2022 על גריפת תמונות פנים מרשתות חברתיות בבריטניה. ה-First-tier Tribunal ביטל על בסיס סמכות שיפוט, אבל ה-Upper Tribunal באוקטובר 2025 קיבל את ערעור ה-ICO והחזיר את התיק. ה-ICO ציין של-Clearview ניתנה רשות לערער לבית המשפט לערעורים נכון לדצמבר 2025.
עונשים פליליים לפי Computer Misuse Act
- סעיף 1 (גישה לא מורשית): עד שנתיים מאסר
- סעיף 3 (פגיעה לא מורשית): עד 10 שנות מאסר
העמדה לדין פלילית על גריפה רגילה של עמוד ציבורי היא נדירה ביותר.
פרופיל הסיכון משתנה דרמטית כאשר ההתנהלות דומה לפריצה, שימוש לרעה בפרטי גישה, עקיפת CAPTCHA או פגיעה בשירות.
זכויות יוצרים וזכויות במאגרי מידע
פיצויים אזרחיים לצד צו מניעה. עונשים פליליים אפשריים על הפרה מסחרית מכוונת, אבל רוב מחלוקות הגריפה מתנהלות כתביעות אזרחיות.
הפרת חוזה (ToS)
פיצויים אזרחיים, סגירת חשבון, חסימת IP. זו בדרך כלל פעולת האכיפה המעשית הנפוצה ביותר — ולעיתים קרובות הדבר הראשון שקורה.
סיכום חומרת העונשים
| מסגרת משפטית | עונש מרבי | הסתברות בגריפת אתרים עסקית טיפוסית | דוגמה מהעולם האמיתי |
|---|---|---|---|
| UK GDPR | 17.5 מיליון ליש״ט או 4% מהמחזור העולמי | בינונית אם יש נתונים אישיים בהיקף גדול; נמוכה אם אין נתונים אישיים | קנס של 7.5 מיליון ליש״ט ל-Clearview AI |
| CMA סעיף 1 | שנתיים מאסר | נמוכה עבור עמודים ציבוריים; גבוהה יותר אם עוקפים בקרות | הנחיות CPS על גישה לא מורשית |
| CMA סעיף 3 | 10 שנות מאסר | נמוכה אלא אם התעבורה פוגעת במערכות | דוגמאות לפגיעה בסגנון DDoS |
| זכויות יוצרים / זכויות במאגרי מידע | פיצויים וצו מניעה | בינונית בעת העתקת תוכן מוגן או מאגרים ערוכים | מקרי Ryanair ו-BHB |
| הפרת ToS | פיצויים, סגירת חשבון, חסימה | גבוהה כנתיב אכיפה מעשי | מחלוקות screen-scraping של Ryanair |
איך הכלי הנכון לגריפת אתרים מפחית את הסיכון המשפטי שלכם
הכלי שבחרתם לא יהפוך גריפה לא חוקית לחוקית. אבל הוא כן יכול למנוע סיכון שאפשר היה להימנע ממנו.
מניסיוני, ההבדל בין כלי שמכבד את אותות האתר לבין כלי שעוקף באגרסיביות הכל הוא לעיתים ההבדל בין פרויקט נתונים שגרתי לבין כאב ראש משפטי.
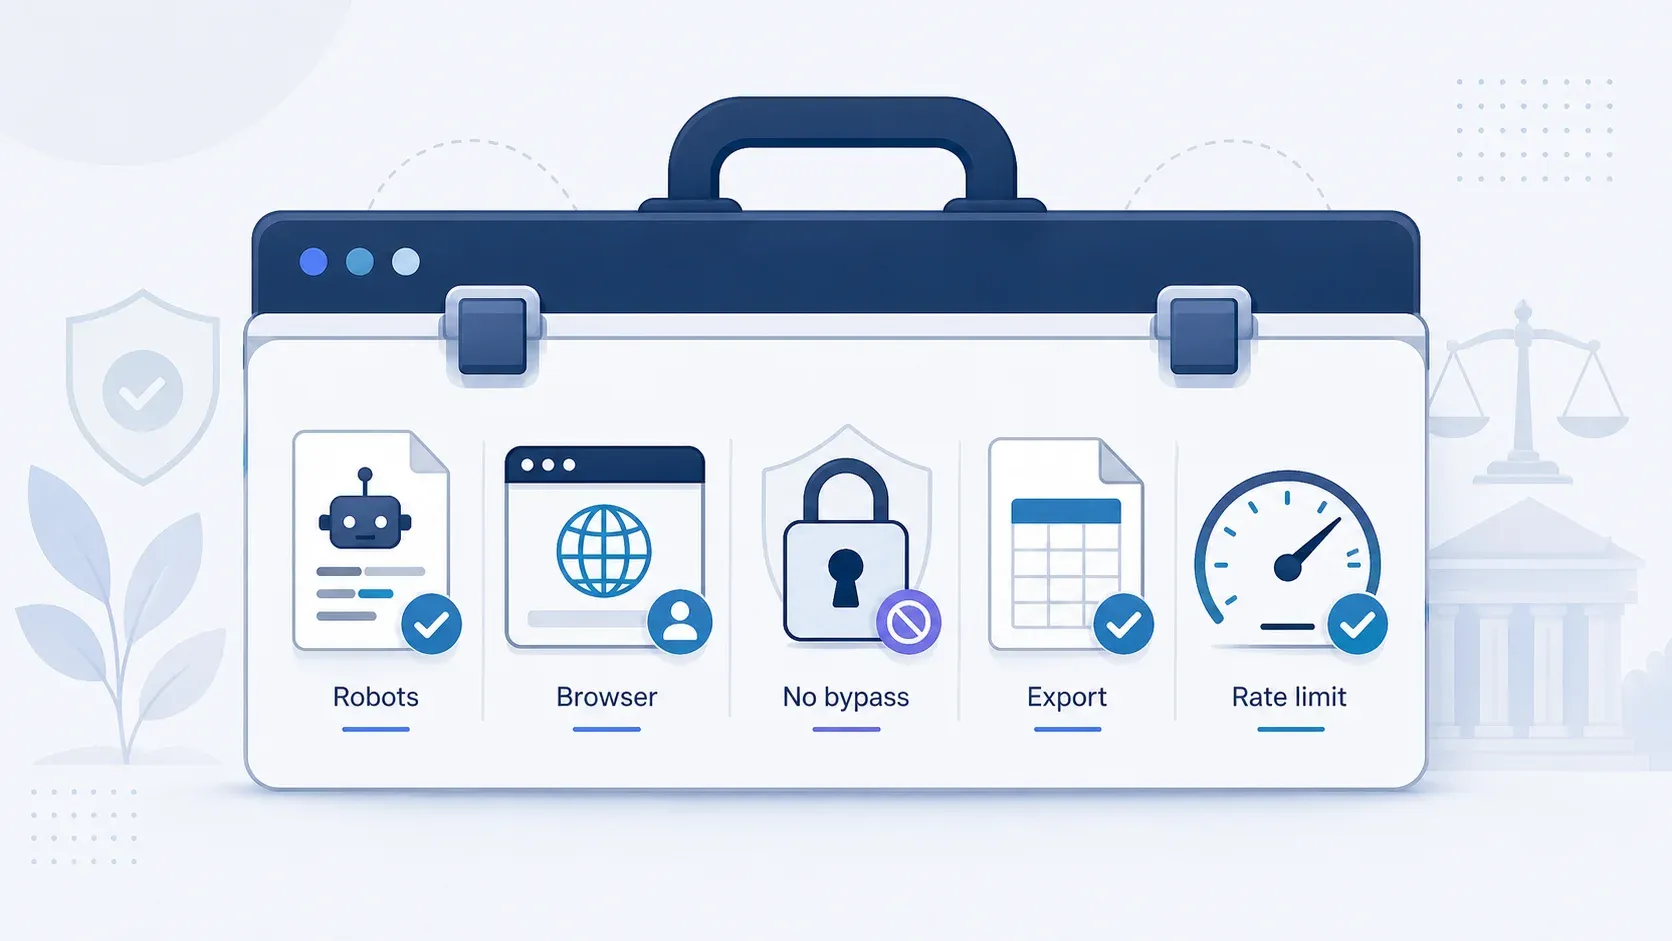
כיבוד robots.txt ואותות האתר
כלי אחראי צריך להקל על בדיקה וכיבוד של robots.txt לפני גריפה. אמנם זה לא מחייב משפטית, אבל עמידה ב-robots.txt נתפסת על ידי בתי משפט וה-ICO כראיה לתום לב. בתיעוד של Thunderbit מומלץ לגרד נתונים הזמינים לציבור ולכבד robots.txt ואת תנאי השימוש.
גריפה בדפדפן מול גריפה בענן
ההבחנה הזו חשובה משפטית. גריפה בדפדפן ניגשת רק למה שהמשתמש יכול לראות בהפעלה המאומתת שלו — למעשה, היא מאוטמטת את מה שהייתם עושים ידנית. גריפה בענן שולחת בקשות משרתים, מהיר יותר לאתרים ציבוריים, אבל יכול להיראות יותר כמו "גישה אוטומטית" מנקודת המבט של האתר.
Thunderbit מציע את שני המצבים. גריפה בדפדפן מתאימה לאתרים שדורשים התחברות (וכך מפחיתה את הסיכון של "גישה לא מורשית" לפי CMA), בעוד שגריפה בענן עובדת טוב עבור עמודי ecommerce ציבוריים שבהם המהירות חשובה. הגישה הכפולה הזו מאפשרת למשתמשים להתאים את שיטת הגריפה לפרופיל הסיכון המשפטי של כל אתר.
ללא עקיפת בקרות גישה
כלי שפועל בתוך הדפדפן ולא פורץ CAPTCHAs או עוקף מסכי התחברות הוא מטבעו בסיכון נמוך יותר לפי חוק Computer Misuse Act. תוסף ה-Chrome של Thunderbit פועל בתוך סשן הדפדפן של המשתמש — הוא ניגש רק למה שהמשתמש כבר יכול לראות.
ייצוא נתונים שקוף (תומך בתאימות ל-GDPR)
Thunderbit מייצא ישירות ל-Excel, Google Sheets, Airtable או Notion. המשתמש שולט לאן הנתונים הולכים. זה תומך בשקיפות ובתיעוד של בסיס חוקי לפי GDPR: אתם יודעים בדיוק אילו נתונים אספתם ולאן הם הגיעו. אין עיבוד מוסתר או שמירת נתונים מצד הכלי.
Rate limiting וגישה אחראית
נפחי בקשות אגרסיביים יכולים להפעיל את סעיף 3 ב-CMA (פגיעה לא מורשית). Rate limiting הוא לא רק best practice טכני — זו גם שכבת הגנה משפטית. כלים אחראיים נמנעים מהעמסת יתר על שרתים, וכך מפחיתים גם את הסיכון המשפטי וגם את הסיכוי לחסימת IP.
צ'קליסט מעשי לתאימות לגריפת אתרים בבריטניה
עברו על זה לפני שאתם מגרדים משהו:
- קראו את תנאי השימוש ואת מדיניות השימוש המקובל של האתר היעד.
- בדקו את קובץ robots.txt ותעדו אם הנתיבים הרלוונטיים חסומים.
- קבעו אם הנתונים שאתם רוצים הם נתונים אישיים. אם כן, זהו את הבסיס החוקי שלכם תחת UK GDPR.
- העריכו אם אתם שולפים "חלק מהותי" ממאגר נתונים.
- ודאו שאינכם עוקפים בקרות גישה טכניות (CAPTCHAs, התחברויות, rate limits).
- אם המטרה היא מחקר לא מסחרי, תעדו זאת כדי ליהנות מחריגת TDM.
- השתמשו ב-rate limiting. אל תעמיסו על השרת היעד.
- תעדו הכול: הבסיס החוקי, סקירת ToS, שדות הנתונים שנאספו, יעדי הייצוא, תקופת השמירה.
- אם יש ספק, קבלו ייעוץ משפטי מעורך דין שמתמחה בהגנת נתונים ו-IP.
הרשימה הזו לא מחליפה חוות דעת של עורך דין — אבל היא נותנת לכם מסגרת התחלתית חזקה ומדגימה תום לב אם אי פעם יעלו שאלות.
מסקנות עיקריות
- גריפת אתרים אינה בלתי חוקית בבריטניה — אבל היא מוסדרת על ידי ארבע מסגרות משפטיות חופפות: UK GDPR, זכויות יוצרים/זכויות במאגרי מידע, דיני חוזים, וחוק Computer Misuse Act.
- החוקיות של כל גריפה תלויה במה מגרדים, איך ניגשים, מה כתוב בתנאי האתר, ומה עושים עם הנתונים.
- גריפת נתונים אישיים נושאת את נטל התאימות הגבוה ביותר. legitimate interests היא בדרך כלל הבסיס החוקי היחיד האפשרי, והיא דורשת מבחן איזון מתועד.
- אין בבריטניה חריג מסחרי רחב ל-TDM. אימון AI מסחרי ומכירה חוזרת של מערכי נתונים הם בעלי סיכון גבוה ללא רישוי.
- השתמשו בתרשים ההחלטה ובטבלת התרחישים למעלה כדי להעריך את המצב הספציפי שלכם לפני שמתחילים.
- בחרו כלים שמתיישרים עם שיטות התאימות הטובות ביותר: גישה דרך הדפדפן, ללא עקיפת CAPTCHA, ייצוא נתונים שקוף, ו-rate limiting. Thunderbit נבנה עם העקרונות האלה בראש — אבל האחריות לתאימות תמיד נשארת אצל המשתמש.
- כשיש ספק, תעדו את ההיגיון שלכם ודברו עם עורך דין. עלות חוות דעת משפטית כמעט תמיד נמוכה מעלות חקירה של ה-ICO.
נסו AI Web Scraper עם Thunderbit Get Started Free
שאלות נפוצות
האם מותר לגרד נתונים הזמינים לציבור בבריטניה?
בדרך כלל כן — גריפת נתונים ציבוריים היא בסיכון נמוך יותר מאשר גריפת נתונים חסומים או פרטיים. אבל "זמין לציבור" לא אומר "חופשי לשימוש איך שרוצים". UK GDPR עדיין יכול לחול על נתונים אישיים ציבוריים, זכויות יוצרים יכולות לחול על ביטוי שהועתק, זכויות במאגרי מידע יכולות להגן על אוספים ערוכים, ו-ToS יכולים להגביל גישה אוטומטית.
האם אני יכול לגרד אימיילים ומספרי טלפון מאתרים בבריטניה?
אם מדובר בנתונים אישיים (ואימיילים ומספרי טלפון בדרך כלל כן), צריך בסיס חוקי לפי UK GDPR. legitimate interests הוא הבסיס הנפוץ ביותר לאיתור לידים B2B, אבל צריך לבצע מבחן איזון, למזער את הנתונים שנאספים, ולספק מסלול opt-out. גריפת נתוני קשר אישיים-פרטיים (מספרי נייד, אימיילים פרטיים) מסוכנת הרבה יותר מרישומי מדריך עסקי.
מה ההבדל בין web scraping ל-web crawling לפי החוק הבריטי?
מבחינה משפטית, אין הבדל מהותי — החוק מתעניין בהתנהלות, לא בתוויות. Crawling בדרך כלל אומר גילוי או אינדוקס של עמודים; scraping בדרך כלל אומר חילוץ נתונים מובנים. בשני המקרים מדובר בגישה אוטומטית לאתרים, והם כפופים לאותן מסגרות משפטיות.
האם robots.txt הופך גריפה לבלתי חוקית?
לא. robots.txt אינו מחייב משפטית. עם זאת, התעלמות ממנו מגדילה את החשיפה המשפטית כי בתי משפט וה-ICO רואים בו ראיה לכוונת בעל האתר. אם אתם מתעלמים מ-robots.txt וגם תנאי האתר אוסרים גריפה, אתם מצטברים עם כמה גורמי סיכון — וזה מצב הרבה יותר קשה להגנה.
האם אפשר להעמיד לדין פלילי על גריפת אתרים בבריטניה?
רק אם עוקפים בקרות גישה (CAPTCHAs, התחברויות, חסימות IP) או גורמים נזק למערכת מחשב לפי Computer Misuse Act 1990. גריפה רגילה של נתונים ציבוריים באמת, בהיקפים סבירים, בלי עקיפה טכנית, כמעט לא תוביל לאישומים פליליים. פרופיל הסיכון משתנה דרמטית כשההתנהלות דומה לפריצה או לפגיעה מכוונת בשירות.
למידע נוסף




