
في كل مرة تُزامن فيها نظام CRM الخاص بك، أو تسحب تحديثات الشحن، أو تربط بين أداتين من أدوات SaaS، تكون واجهة REST API هي التي تقوم بالعمل الشاق خلف الكواليس. معظم الناس لا ينتبهون إليها أبدًا—إلى أن يتعطل شيء ما.
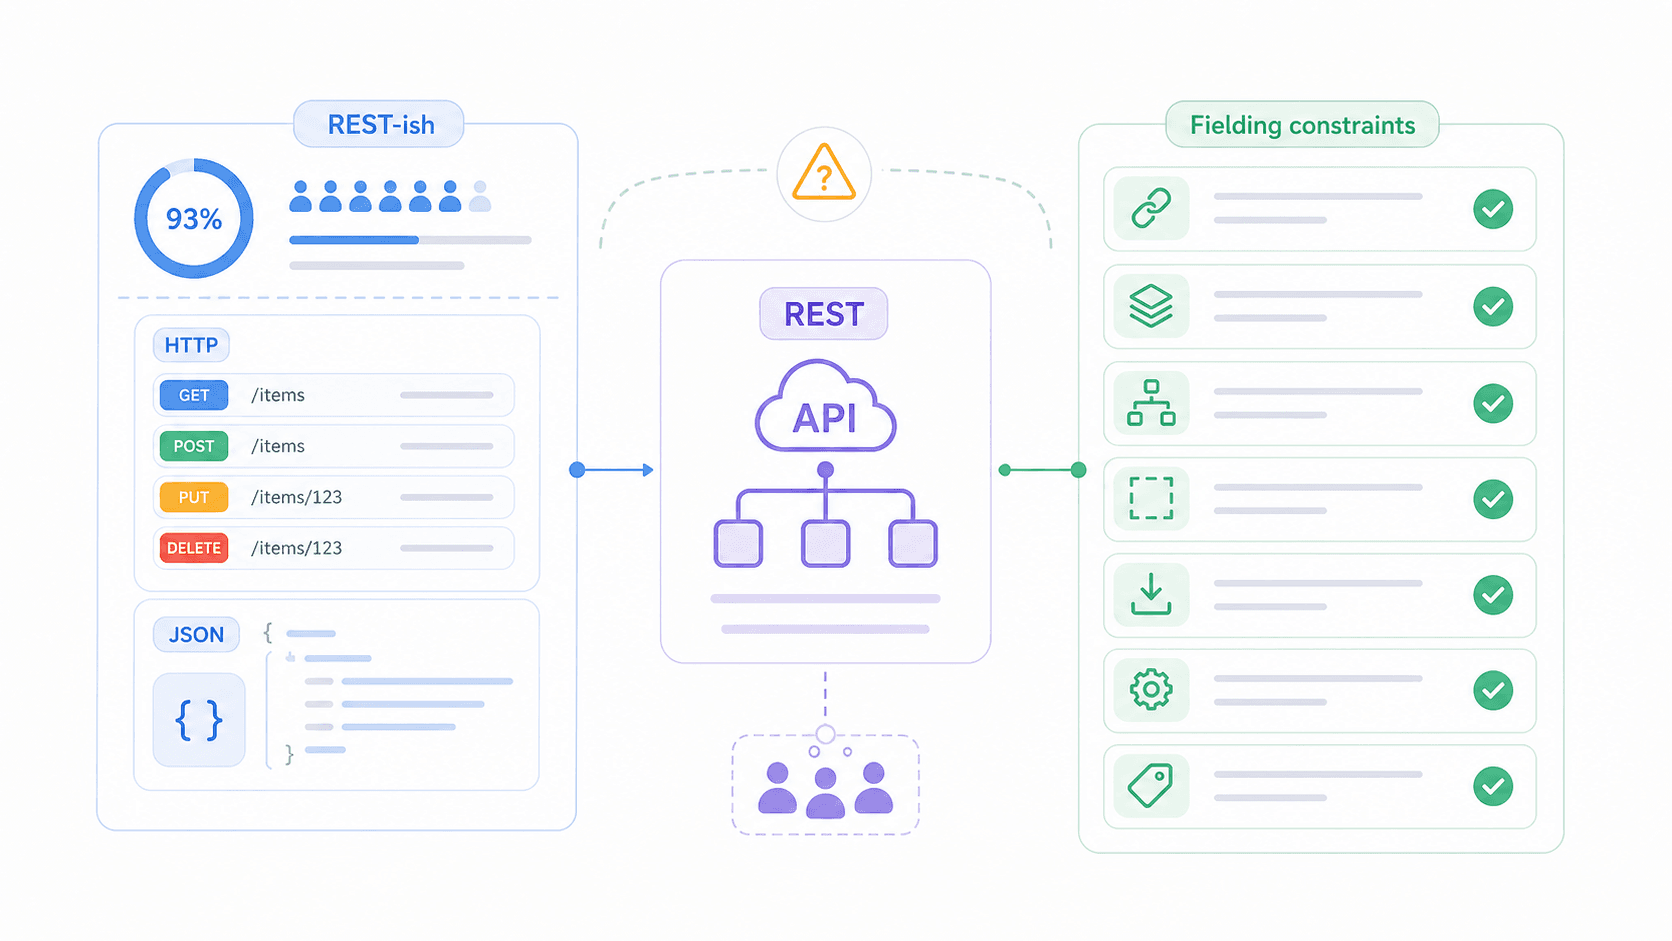
والطريف هنا: حتى بين المطورين، يوجد ارتباك حقيقي حول ما الذي يجعل واجهة API «RESTful». يُستخدم المصطلح بشكل فضفاض إلى درجة أن أحد نقاشات Reddit لخّص الأمر بوضوح: «لا أعتقد أنني بنيت واجهة RESTful واحدة حقيقية بالاستناد إلى تعريف Roy Fielding.» وهذا كلام مطوّر، لا مستخدم أعمال. نشأ المفهوم في أطروحة الدكتوراه التي كتبها Roy Fielding عام 2000 في جامعة UC Irvine، حيث وصف REST بأنه نمط معماري—مجموعة من قيود التصميم—وليس بروتوكولًا، ولا منتجًا، ولا مواصفة تقوم بتنزيلها. ومع ذلك، وفقًا لتقرير Postman 2025 State of the API Report، تصل نسبة استخدام REST إلى 93% بين المتخصصين في واجهات API. أي أن الجميع تقريبًا يستخدمه، لكن عددًا مفاجئًا من الفرق لا يفهم ما الذي يتطلبه فعليًا. ستأخذك هذه المقالة في جولة عبر الخصائص الأساسية الستة لواجهات REST API بلغة بسيطة، وتوضح لك أيها يخطئ فيه معظم الفرق، وتقدم نموذجًا للنضج يمكنك استخدامه لتقييم نفسك، ثم تقارن REST ببدائله—SOAP وGraphQL وgRPC.
ما هي واجهة REST API؟ (تعريف مبسط)
REST (اختصار لـ Representational State Transfer) هو مجموعة من قواعد التصميم لكيفية تواصل الأنظمة البرمجية عبر الشبكة.
وبشكل أدق، هو نمط معماري يحدد قيودًا—مثل انعدام الحالة، وقابلية التخزين المؤقت، والواجهة الموحدة—توجّه كيفية تفاعل العملاء (متصفحك، أو تطبيق الهاتف، أو أداة الأتمتة) مع الخوادم (حيث توجد البيانات). تعمل REST عادة عبر HTTP، وغالبًا ما تُرجع JSON، لكن REST نفسه غير مرتبط بأي بروتوكول أو صيغة بيانات محددة.
تخيّلها كقواعد اللياقة في حفل عشاء. REST لا يفرض ما الطعام الذي تقدمه أو اللغة التي تتحدثها—بل يحدد كيف تمرر الأطباق، وكيف تطلب المزيد، وكيف تشير إلى أنك انتهيت. يمكن لنظامين يتبعان الإتيكيت نفسه أن يتواصلا بشكل متوقع، حتى لو لم يلتقيا من قبل.
ما الذي ليست عليه REST؟ REST ليس منتجًا تقوم بتثبيته. وليس بروتوكولًا مثل HTTP أو SOAP. كما أن وصف واجهة API بأنها «RESTful» لا يعني أنها تمتثل بالكامل لقيود Fielding الأصلية—غالبًا ما يعني فقط أن واجهة API تستخدم عناوين موارد وطرائق HTTP. الفجوة بين «شبه REST» و«RESTful حقيقي» من أكبر مصادر الارتباك في الصناعة، وسنعود إليها بعد قليل.
الخصائص الست لواجهات REST API باختصار
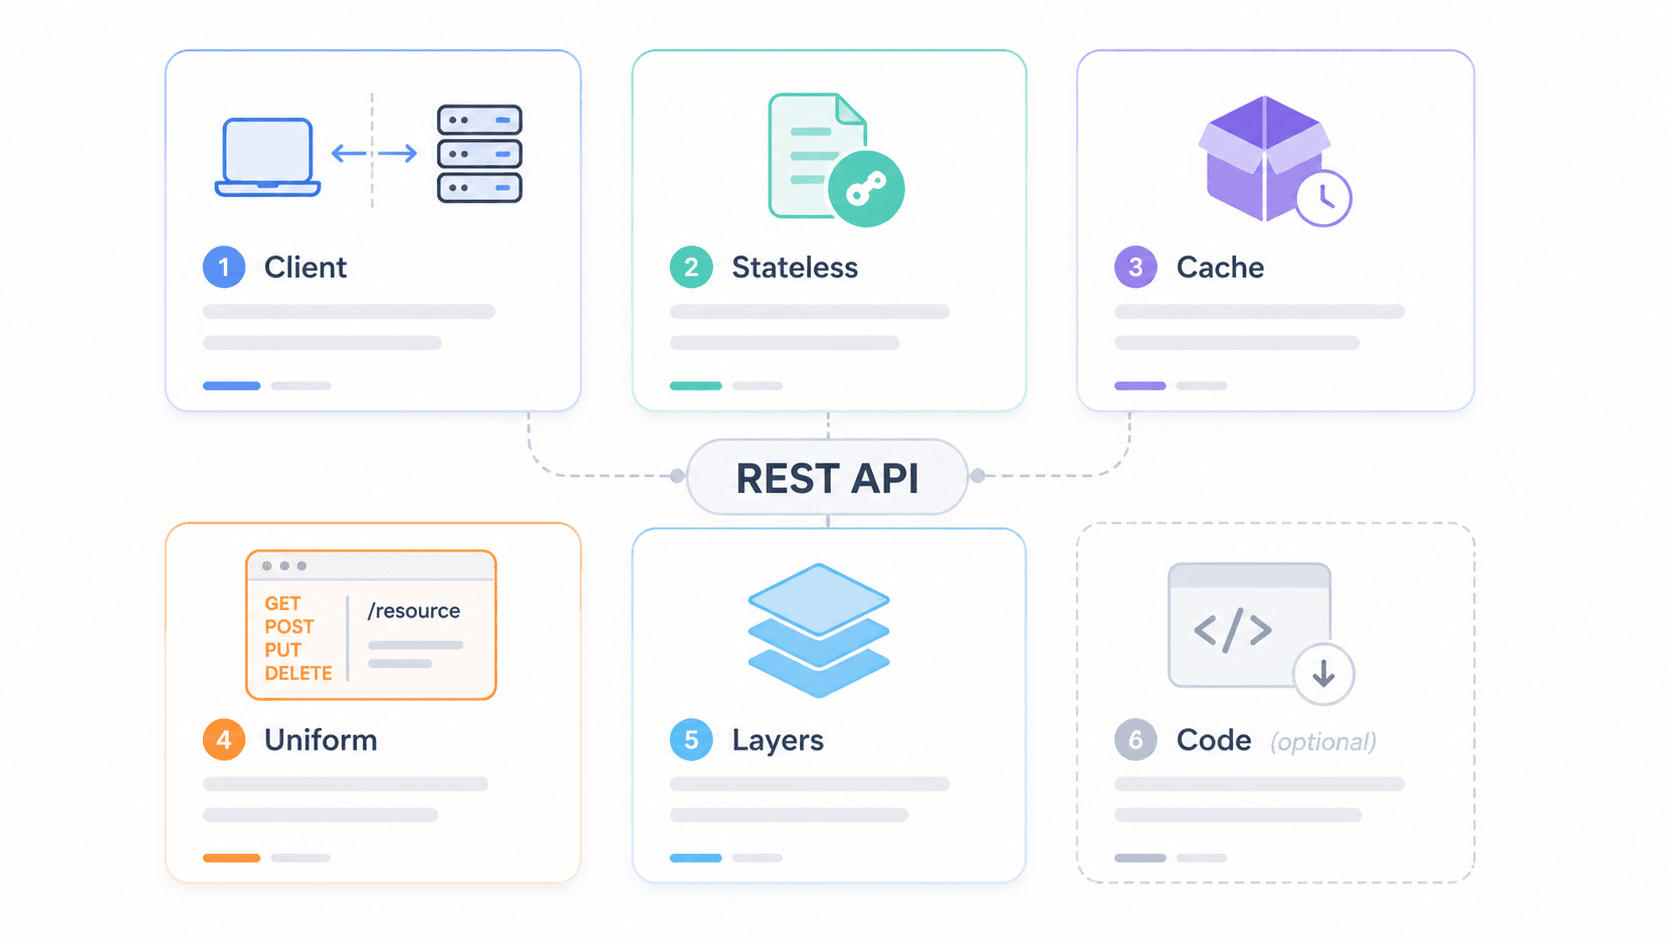
قبل التعمق، إليك ورقة الغش السريعة. عرّف Fielding ستة قيود ينبغي أن تلتزم بها واجهة API لكي تُعد RESTful. خمسة منها إلزامية، وواحد اختياري.
| القيد | الفكرة الأساسية | الفائدة الرئيسية | مثال عملي |
|---|---|---|---|
| العميل-الخادم | فصل الواجهة عن تخزين البيانات | يتطور الطرف الأمامي والخلفي بشكل مستقل | تطبيق React SPA يستدعي واجهة REST API |
| انعدام الحالة | كل طلب يحمل كل السياق المطلوب | قابلية التوسع الأفقي، وعدم الارتباط بجلسة معينة | إرسال رمز المصادقة في ترويسة كل طلب |
| قابلية التخزين المؤقت | تعلن الاستجابات ما إذا كان يمكن تخزينها مؤقتًا | تقليل زمن الاستجابة والضغط على الخادم | Cache-Control: max-age=3600 في استجابة GET |
| الواجهة الموحدة | تفاعل معياري مع الموارد | سطح API متوقع وسهل التعلم | GET /users/42، DELETE /users/42 |
| النظام متعدد الطبقات | لا يستطيع العميل معرفة ما إذا كان يتحدث مباشرة إلى الخادم | يتيح إدراج CDN والبوابة وموازن التحميل | العميل → CDN → بوابة API → خادم التطبيق |
| التنفيذ عند الطلب (اختياري) | يمكن للخادم إرسال كود قابل للتنفيذ لتوسيع العميل | توسيع وظائف العميل عند الحاجة | إرجاع مقتطف JavaScript widget من واجهة API |
ولتصوير كيف تعمل هذه القيود معًا في نظام حقيقي، تخيّل هذا التصميم متعدد الطبقات:
العميل / تطبيق الهاتف
        ↓
CDN / ذاكرة التخزين الطرفية (مثل Cloudflare)
        ↓
بوابة API (تحديد المعدّل، المصادقة، CORS)
        ↓
موازن التحميل
        ↓
خوادم التطبيق
        ↓
قاعدة البيانات / الخدمات الداخلية
العميل يتواصل فقط مع طبقة CDN. ولا يعرف كم طبقة تقع خلفها. هذا هو قيد النظام متعدد الطبقات، وهو أيضًا المكان الذي يحدث فيه الأمان والتخزين المؤقت والتوسع من دون حاجة العميل إلى معرفة التفاصيل.
والآن إلى الشرح التفصيلي.
شرح خصائص REST API واحدةً تلو الأخرى
فصل العميل عن الخادم
أول قيد عند Fielding: يجب أن يكون العميل (ما يتفاعل معه المستخدم) والخادم (حيث توجد البيانات ويجري المنطق) منفصلين. وقد سمّى ذلك فصل الاهتمامات.
لماذا يهم هذا عمليًا؟ لأنه يعني أن تطبيق الخدمات المصرفية على الهاتف يمكن أن يحصل على إعادة تصميم كاملة للواجهة من دون أن يلمس البنك قاعدة بيانات الحسابات أو محرك المعاملات. على سبيل المثال، تعرض Salesforce Marketing Cloud REST API جهات الاتصال، والحملات، والمسارات، وإشعارات الدفع عبر نقاط نهاية للموارد. سواء كنت تبني لوحة تحكم مخصصة، أو تطبيقًا للهاتف، أو تربط أداة طرف ثالث، فإن الخلفية تبقى نفسها.
وبالنسبة لفرق الأعمال، يترجم هذا إلى سرعة أعلى في التكرار والتطوير. لا يحتاج مصممو الواجهة الأمامية ومهندسو الواجهة الخلفية إلى أن يكونوا في دورة إطلاق واحدة. طالما أن عقد الـ API مستقر، يمكن للطرفين التحرك باستقلالية.
انعدام الحالة
لا توجد ذاكرة بين الطلبات. يجب أن يتضمن كل طلب من العميل إلى الخادم كل المعلومات التي يحتاجها الخادم لمعالجته—ولا يحتفظ الخادم بأي شيء من التفاعلات السابقة.
أحب أن أشبهه بالاتصال بخط دعم فني تضطر فيه إلى إعادة شرح مشكلتك في كل مرة. مزعج؟ بالتأكيد. لكن الفائدة كبيرة: يمكن لأي موظف متاح مساعدتك، ويمكن لمركز الاتصال إضافة 500 موظف آخر من دون إعادة تصميم أي شيء. هذا هو التوسع الأفقي.
ومن الناحية التقنية، يعني انعدام الحالة عدم وجود جلسات sticky. يمكن لموازن التحميل توجيه طلبك التالي إلى أي خادم سليم. إذا تعطل أحد الخوادم، يتولى آخر المهمة من دون أن يختل شيء. وتذكر أطروحة Fielding صراحةً أن انعدام الحالة يحسن قابلية الملاحظة (إذ يمكن لأدوات المراقبة فهم كل طلب بمعزل عن غيره)، والموثوقية (لأن الأعطال لا تفسد حالة جلسة مشتركة)، وقابلية التوسع (لأن الخوادم تستطيع تحرير الموارد بين الطلبات).
والتنبيه العملي: الأنظمة الواقعية ما زالت تستخدم رموز المصادقة، وسلال التسوق، وتدفقات OAuth. الفكرة ليست أنه لا توجد حالة في أي مكان—بل إن الخادم لا يخزن حالة جلسة العميل في ذاكرته بين الطلبات. تتولى الرموز وقواعد البيانات والذاكرات المشتركة ذلك بدلًا منه.
قابلية التخزين المؤقت
هل يمكن إعادة استخدام هذه الاستجابة؟ هذا هو السؤال الذي تجيب عنه قابلية التخزين المؤقت. ينبغي أن تعلن الاستجابات بوضوح ما إذا كان يمكن تخزينها مؤقتًا، وإذا كان ذلك ممكنًا، فيمكن للعملاء والوسطاء (مثل شبكات CDN) إعادة استخدامها في الطلبات المستقبلية المماثلة—مما يقلل الحمل على الخادم ويحسن السرعة.
الآلية في HTTP مباشرة: ترويسات مثل Cache-Control وETag وLast-Modified وExpires تخبر ذاكرات التخزين المؤقت بمدة صلاحية الاستجابة ومتى يجب إعادة التحقق منها. وللقارئ من عالم الأعمال، فكّر فيها كملصق على الاستجابة يقول: «هذا الجواب صالح للساعة القادمة» أو «اسألني دائمًا عن أحدث نسخة».
والأثر على الأداء حقيقي. أظهرت تجارب Cloudflare Regional Tiered Cache تحسنًا يتراوح بين 50 و100 مللي ثانية في أزمنة الاستجابة عند نجاح التخزين المؤقت في الذيل. كما توثق أطروحة Fielding نفسها كيف نما مرور الويب من 100,000 طلب يوميًا في 1994 إلى 600,000,000 طلب يوميًا في 1999—وكان التخزين المؤقت عاملًا تصميميًا حاسمًا.
ما الذي يكون قابلًا للتخزين المؤقت عادةً: كتالوجات المنتجات، محتوى المدونات العامة، قوائم البلدان/العملات، وثائق الـ API.
ما الذي لا يكون قابلًا للتخزين المؤقت عادةً: لوحات التحكم الشخصية، إجماليات الدفع، أرصدة الحسابات البنكية، تقارير الإدارة.
الواجهة الموحدة
هذا هو القيد الذي وصفه Fielding نفسه بأنه الميزة المركزية التي تميز REST عن الأنماط المعمارية الأخرى. فهو يوحد طريقة تفاعل العملاء مع الموارد، مما يجعل واجهات API متوقعة.
تندرج تحت هذا العنوان أربعة قيود فرعية:
- تحديد الموارد: كل مورد يحصل على URI ثابت.
/customers/123هو عميل./orders/456هو طلب. - التلاعب عبر التمثيلات: يتعامل العملاء مع تمثيلات الموارد (JSON أو XML أو HTML) وليس مع الكائنات الداخلية للخادم.
- رسائل واصفة بذاتها: تحمل الطلبات والاستجابات ما يكفي من البيانات الوصفية—الطريقة، ورمز الحالة، ونوع المحتوى، وتفاصيل الخطأ—ليتمكن أي وسيط أو عميل من فهمها.
- HATEOAS (اختصار Hypermedia as the Engine of Application State): تتضمن الاستجابات روابط إلى الإجراءات والموارد ذات الصلة، بحيث يستطيع العملاء اكتشاف ما يجب فعله بعد ذلك من دون ترميز كل نقطة نهاية يدويًا.
ويُعد ربط طرائق HTTP الجانب الأكثر وضوحًا في الواجهة الموحدة:
| طريقة HTTP | المعنى في CRUD | آمنة؟ | عديمة الأثر؟ | مثال |
|---|---|---|---|---|
| GET | قراءة | نعم | نعم | GET /products/42 |
| POST | إنشاء / إجراء | لا | لا | POST /orders |
| PUT | استبدال المورد بالكامل | لا | نعم | PUT /users/42 |
| PATCH | تحديث جزئي | لا | غير مضمون | PATCH /users/42 |
| DELETE | حذف | لا | نعم | DELETE /sessions/abc |
تنص إرشادات HTTP في Google Cloud صراحةً على أن GET يجب أن يكون آمنًا، وأن GET وPUT وDELETE يجب أن تكون عديمة الأثر. وتتبع واجهات API المعروفة من GitHub وStripe وSpotify هذه الأنماط عن قرب، ولهذا يستطيع المطور الذي يتعلم واحدة منها أن يتعامل بسرعة مع الأخرى.
النظام متعدد الطبقات
لا يعرف العميل ما إذا كان يتحدث إلى الخادم الأصلي، أو إلى ذاكرة تخزين CDN مؤقتة، أو إلى بوابة API، أو إلى موازن تحميل. وهذه هي الفكرة—فكل مكوّن لا يرى إلا الطبقة المجاورة له.
وهذا ما يتيح:
- شبكات CDN مثل Cloudflare التي تقف أمام واجهة API لتخزين الاستجابات مؤقتًا وتسريعها
- بوابات API مثل AWS API Gateway وKong وApigee التي تتولى المصادقة، وتحديد المعدل، والحصص
- موازني التحميل الذين يوزعون الطلبات عديمة الحالة على عدة خوادم تطبيقات
ويذكر تقرير Postman 2025 أن 47% من المؤسسات تستخدم AWS API Gateway، و26% تستخدم بوابة Azure، و31% تستخدم عدة بوابات في الوقت نفسه. إذًا، البنية متعددة الطبقات ليست نظرية—بل هي الطريقة التي تعمل بها الأنظمة الإنتاجية فعلًا.
والمقايضة هنا هي أن كل طبقة تضيف قدرًا صغيرًا من التأخير. لكن Fielding جادل بأن التخزين المؤقت المشترك في الطبقات الوسيطة يعوض هذا العبء بأكثر مما يكفي في معظم الأنظمة الواقعية.
التنفيذ عند الطلب (اختياري)
هذا هو الاستثناء الغريب. التنفيذ عند الطلب هو القيد الاختياري الوحيد في REST: يمكن للخادم إرسال كود قابل للتنفيذ—مثل JavaScript—لتوسيع وظائف العميل في اللحظة نفسها.
المثال الأكثر شيوعًا في الواقع هو صفحة ويب تحمل JavaScript من الخادم. لكن بالنسبة إلى واجهات JSON REST API المعتادة التي تستهلكها تطبيقات الهاتف أو مهام الخلفية أو أدوات الأتمتة، يكاد هذا القيد لا يُستخدم أبدًا. عادةً لا تريد تطبيقات الـ API تنفيذ كود عشوائي من خادم بعيد.
وبالنسبة لمعظم القراء، هذا القيد بمثابة حاشية. وجوده في نموذج Fielding يهدف إلى الاكتمال النظري، لكنه لن يدخل كثيرًا في تقييماتك اليومية لواجهات API.
ما الذي يخطئ فيه معظم الناس: هل معظم واجهات REST API هي فعلًا RESTful؟
إليك الجزء الذي لا يحب أحد الحديث عنه: معظم واجهات الإنتاج التي تسمّي نفسها «RESTful» هي في الحقيقة واجهات HTTP JSON باتفاقيات شبه REST. فهي تستخدم عناوين موارد، وطرائق HTTP، ورموز الحالة—وفقط. في إحدى مناقشات Reddit في r/softwarearchitecture اعترف مطورون بأنهم لم يبنوا قط واجهة REST API متوافقة فعلًا مع Fielding. وتحولت مناقشة أخرى في r/learnprogramming إلى جدل حول ما إذا كان بالإمكان أصلًا الاتفاق على معنى «RESTful».
وجدت دراسة نُشرت عام 2026 وشملت مقابلات مع 16 خبيرًا في REST API أنه رغم أن الإرشادات تحسن سهولة الاستخدام، فإن المطورين يبدون مقاومة كبيرة لقواعد REST الصارمة—مشيرين إلى حجم الإرشادات وضعف ملاءمتها لمنظمتهم المحددة بوصفهما عائقين.
فأين تقف القيود عمليًا إذًا؟
| القيد | مستوى اعتماده عمليًا | السبب |
|---|---|---|
| العميل-الخادم | ✅ شبه عالمي | أساسي لبنية الويب ويصعب تجنبه |
| انعدام الحالة | ✅ شبه عالمي | مطلوب للتوسع الأفقي؛ وهو ممارسة معيارية |
| الواجهة الموحدة (بشكل أساسي) | ✅ شائع | URIs للموارد + أفعال HTTP هي النمط الافتراضي |
| قابلية التخزين المؤقت | ⚠️ غير متسقة | كثير من الفرق تتجاهل ترويسات Cache-Control بالكامل |
| النظام متعدد الطبقات | ⚠️ ضمني | شبكات CDN والبوابات موجودة، لكنها ليست دائمًا مصممة عمدًا |
| HATEOAS | ❌ نادر | معظم العملاء يرمزون نقاط النهاية مباشرة؛ واكتشاف الروابط يزيد التعقيد |
| التنفيذ عند الطلب | ❌ نادر جدًا | اختياري بطبيعته؛ ونادرًا ما يُنفذ في واجهات JSON API |
لماذا تتجاوز الفرق HATEOAS؟ لأن مطوري العملاء يفضلون قراءة وثائق OpenAPI واستخدام SDKs بدلًا من تتبع الروابط ديناميكيًا أثناء التشغيل. يتطلب HATEOAS أنواع وسائط مستقرة، وتعريفات لعلاقات الروابط، ونمذجة واضحة لسير العمل—تكلفته القصيرة الأجل مرتفعة، والعائد منه غير واضح لدى معظم الفرق.
والخلاصة العملية: لا تحتاج واجهة API إلى الالتزام الكامل بـ Fielding لكي تكون مفيدة. لكن معرفة أي القيود تجاهلتها—وما الذي تخسره بتجاهلها—يساعدك على اتخاذ قرارات أفضل في التصميم والتكامل.
نموذج ريتشاردسون للنضج: إلى أي مدى تعتبر واجهة API الخاصة بك RESTful فعلًا؟
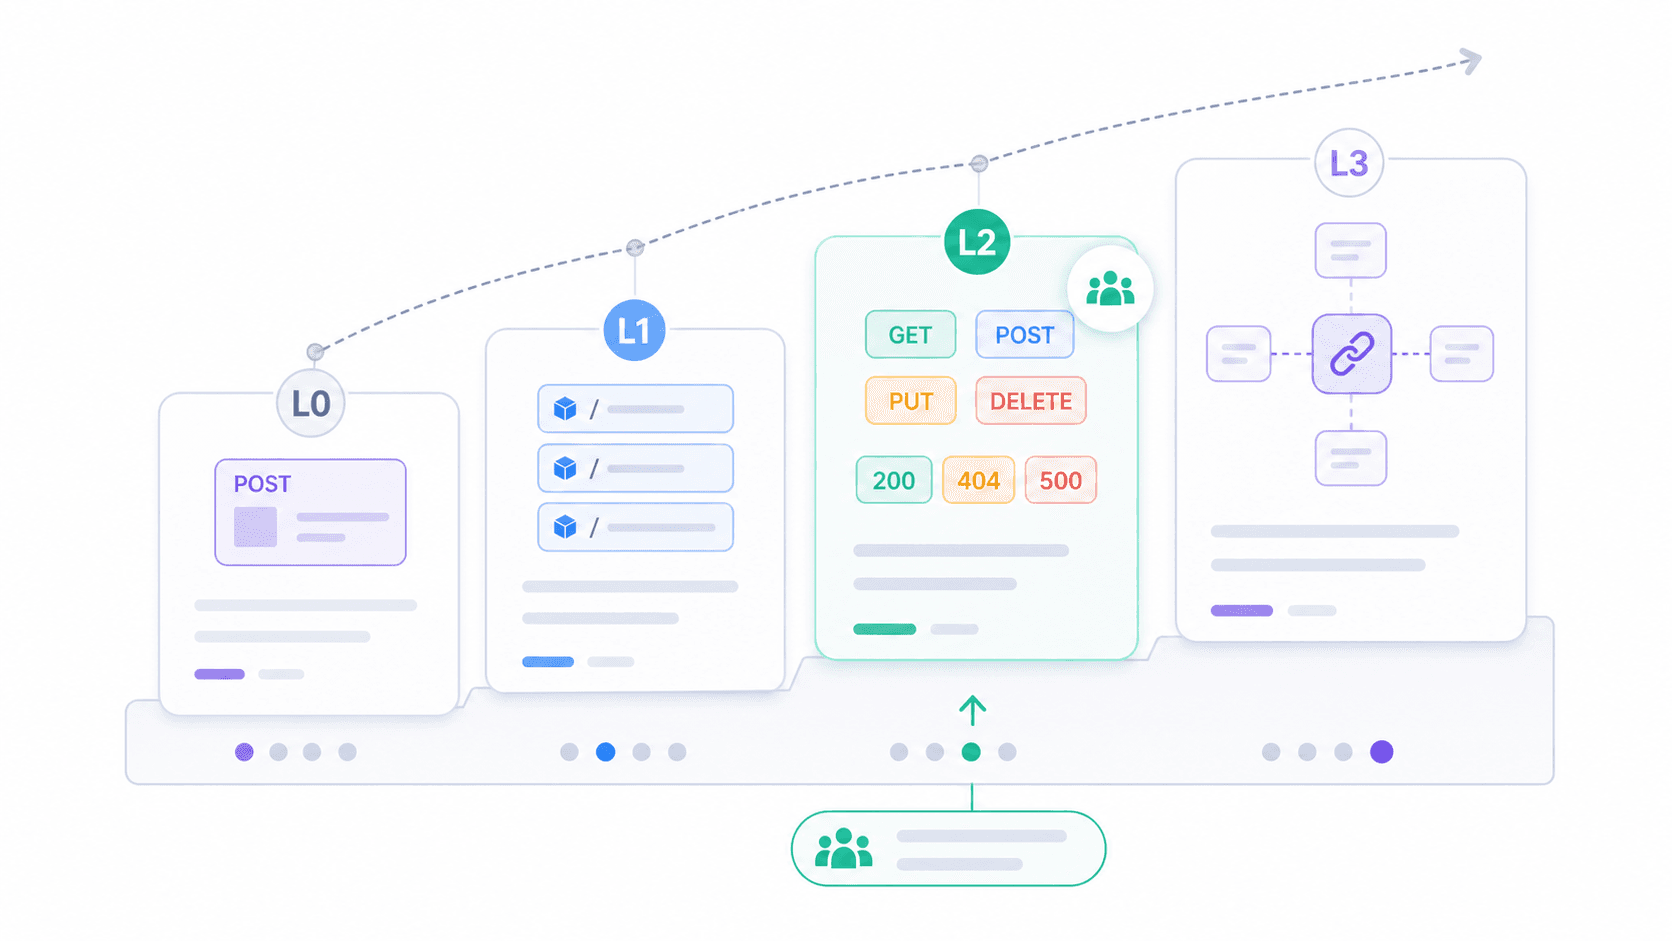
إذا كان السؤال الثنائي «هل هي RESTful أم لا؟» غير مفيد لك، فإن نموذج ريتشاردسون للنضج يقدم إطارًا عمليًا أكثر. وقد اقترحه Leonard Richardson وشرحه Martin Fowler، ويقسم تبني REST إلى أربعة مستويات.
| المستوى | الاسم | الوصف | مثال واقعي |
|---|---|---|---|
| 0 | مستنقع POX | URI واحد، وطريقة HTTP واحدة (عادةً POST) | نقاط نهاية SOAP القديمة عبر HTTP؛ POST /api مع { "action": "getUser" } |
| 1 | الموارد | عدة URIs (واحد لكل مورد)، لكن ما يزال الاعتماد الأكبر على POST | POST /users/123/getProfile، POST /orders/456/cancel |
| 2 | أفعال HTTP | استخدام صحيح لـ GET وPOST وPUT وDELETE مع رموز حالة مناسبة | معظم واجهات «REST» الإنتاجية اليوم |
| 3 | الوسائط الفائقة (HATEOAS) | تتضمن الاستجابات روابط إلى الإجراءات/الموارد ذات الصلة | Spring Data REST، وواجهات مبنية على HAL؛ وقليل جدًا من الواجهات العامة عمليًا |
تقع معظم واجهات API التي ستصادفها في الواقع عند المستوى 2. فهي تستخدم الموارد والأفعال ورموز الحالة بشكل صحيح. وهذا يكفي لتكون عملية، وقابلة للتشغيل البيني، ومدعومة جيدًا بالأدوات. المستوى 3 هو الرؤية الكاملة التي تخيلها Fielding، لكن اعتماده ما يزال محدودًا.
أين تقع واجهة API الخاصة بك؟ اسأل نفسك:
- هل لدى الـ API نقطة نهاية واحدة لكل شيء؟ (المستوى 0)
- هل يملك كل كائن تجاري URI خاصًا به؟ (المستوى 1+)
- هل تُستخدم طرائق HTTP ورموز الحالة بشكل صحيح؟ (المستوى 2)
- هل تخبر الاستجابات العميل بما يمكنه فعله بعد ذلك، من دون الاعتماد على وثائق خارجية؟ (المستوى 3)
هذا النموذج هو الأداة الأكثر فائدة التي وجدتها لتجاوز جدل «هل هي REST أم لا». إنه يستبدل الحكم الثنائي بطيف من الدرجات.
أخطاء REST API الشائعة (وكيف تتجنبها)
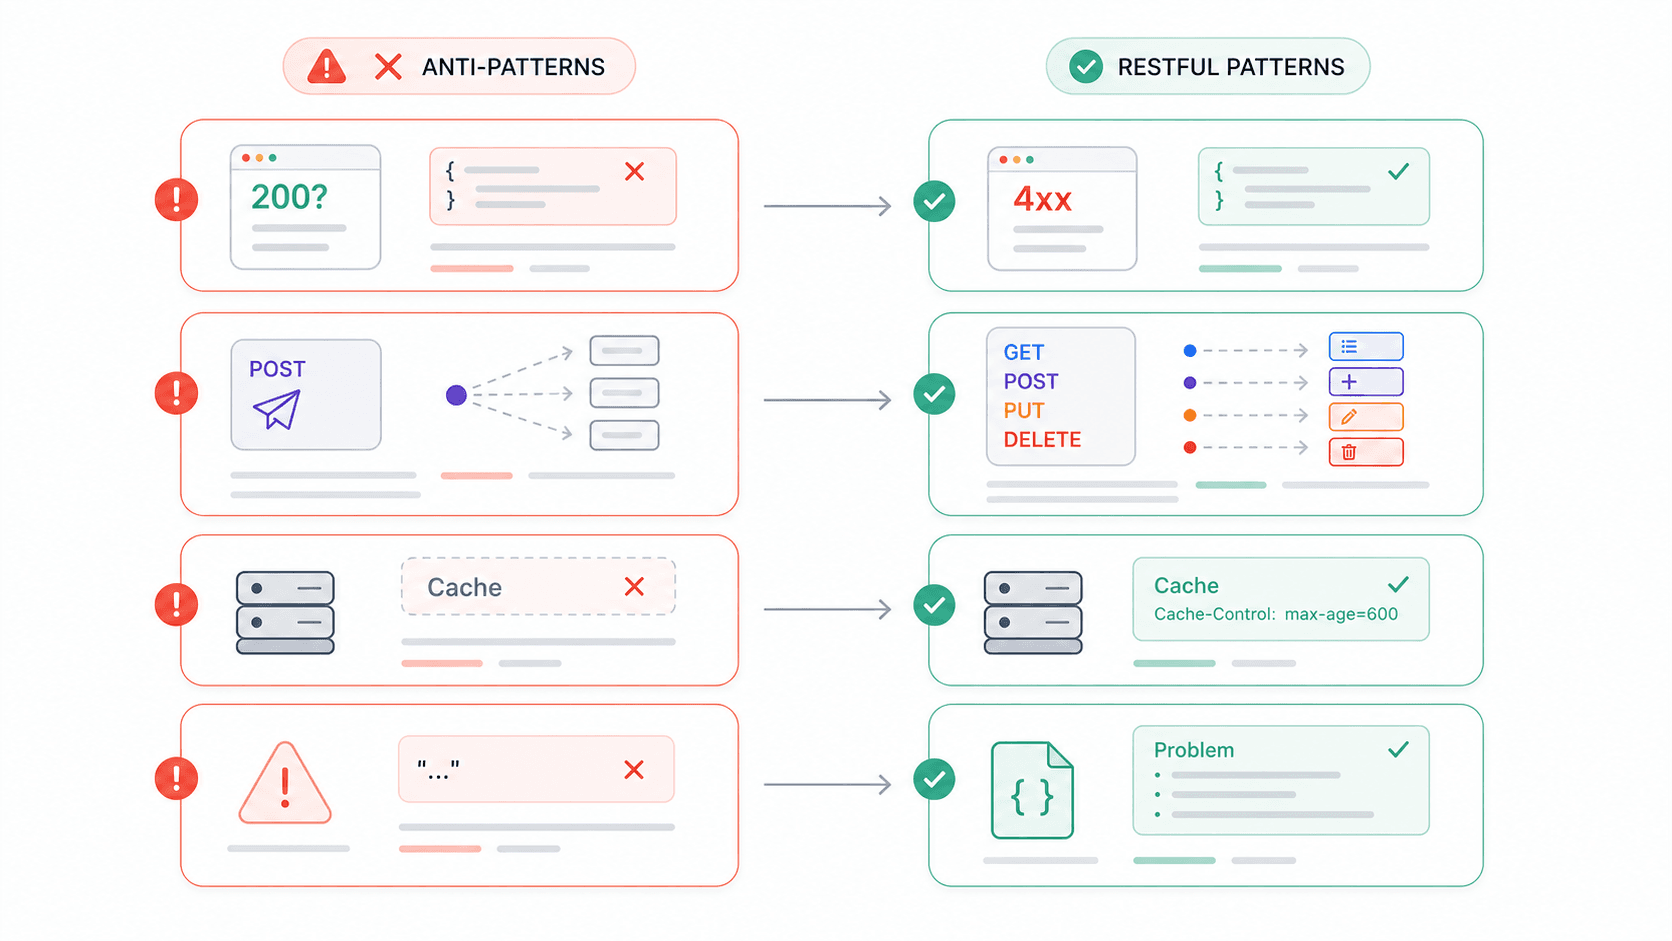
لقد قضيت وقتًا كافيًا في دمج واجهات API الخارجية لأكوّن قائمة دائمة من الإحباطات. وبناءً على منتديات المطورين، لست وحدي في ذلك. إليك أنماط مكافحة تظهر كثيرًا—وكل واحد منها يرتبط مباشرة بانتهاك أحد قيود REST.
| النمط المضاد | لماذا يفسد REST | ما الذي ينبغي فعله بدلًا منه |
|---|---|---|---|
| HTTP 200 مع جسم خطأ ({ "error": "Invalid username" }) | ينتهك الرسائل الواصفة بذاتها؛ فلا يستطيع العملاء الوثوق برموز الحالة | استخدم رموز 4xx/5xx المناسبة مع جسم خطأ منظم (مثل application/problem+json) |
| استخدام POST لكل شيء | يتجاهل الواجهة الموحدة؛ ويُفقدك دلالات الآمان وعدم التأثير | اربط CRUD بـ GET/POST/PUT(PATCH)/DELETE |
| عدم وجود ترويسات Cache-Control | يهدر تمامًا قيد قابلية التخزين المؤقت | عيّن تعليمات تخزين مؤقت صريحة—حتى no-store للبيانات الحساسة |
| استجابات خطأ مبهمة («409 error») | لا يستطيع البشر أو الآلات معرفة ما الخطأ الذي حدث | أضف نوع الخطأ، ورسالة مفهومة، ورابطًا إلى الوثائق |
| عدم فرض HTTPS | تنتقل رموز bearer ومفاتيح API كنص واضح | افرض TLS في كل مكان؛ واجهات Google API افتراضيًا HTTPS فقط |
| وضع الإصدار داخل جسم الطلب | يفسد تحديد الموارد؛ ولا تستطيع البوابات وذاكرات التخزين المؤقت التوجيه بشكل صحيح | استخدم الإصدار في مسار URI (/v1/) أو عبر ترويسة Accept |
تفرض إرشادات Zalando RESTful API استخدام رموز حالة HTTP الرسمية، وتوصي بـ Problem JSON لاستجابات الأخطاء. كما تحدد إرشادات Adidas API أن Problem Detail يجب أن يُستخدم فقط مع 4xx/5xx، لا مع 2xx. هذه ليست تفضيلات أكاديمية—بل معايير إنتاجية لفرق تدير واجهات API على نطاق واسع.
في إحدى مناقشات Reddit على r/learnprogramming سأل مطور بجدية ما إذا كان من المقبول دائمًا إرجاع HTTP 200 عند وقوع الأخطاء. إن بقاء هذا السؤال مطروحًا حتى عام 2026 يخبرك بمدى رسوخ هذه الأنماط المضادة.
REST مقابل SOAP مقابل GraphQL مقابل gRPC: كيف تتقارن خصائص REST API؟
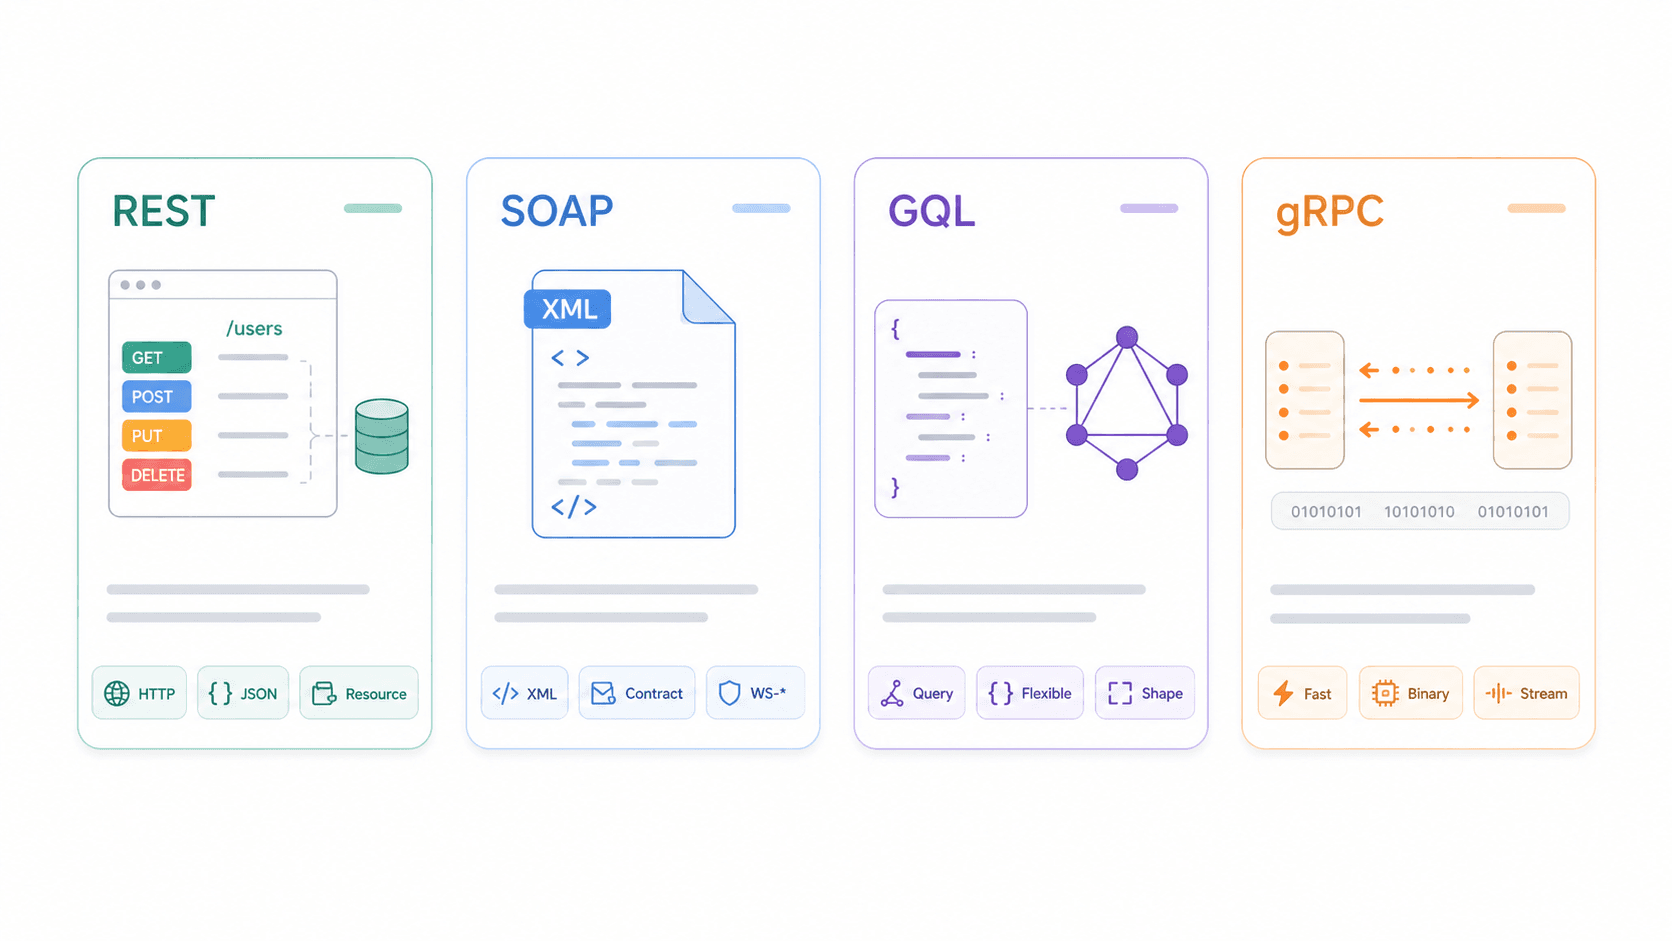
فهم REST بمعزل عن غيره مفيد. لكن فهمه مقارنة بالبدائل أفضل.
| البُعد | REST | SOAP | GraphQL | gRPC |
|---|---|---|---|---|
| البروتوكول / الناقل | نمط معماري، وعادةً عبر HTTP | بروتوكول رسائل قائم على XML؛ عبر HTTP أو SMTP وغيرها | لغة/محرك استعلامات، وعادةً عبر HTTP | إطار RPC فوق HTTP/2 |
| صيغة البيانات | JSON غالبًا، وأيضًا XML/HTML | XML فقط (عقود WSDL) | JSON يطابق شكل الاستعلام | Protocol Buffers (ثنائي) |
| التخزين المؤقت | ✅ تخزين HTTP مؤقت أصيل عندما يُصمم جيدًا | ❌ معقد؛ وغير صديق لذاكرة HTTP المؤقتة | ⚠️ أصعب (POST + نقطة نهاية واحدة + تنوع الاستعلامات) | ❌ غير موجه للتخزين المؤقت HTTP |
| دعم الوقت الحقيقي | ❌ Polling / webhooks | ❌ أنماط رسائل مؤسسية | ✅ Subscriptions | ✅ Streaming، وزمن تأخير منخفض |
| منحنى التعلم | منخفض إلى متوسط | مرتفع | متوسط | متوسط إلى مرتفع |
| الأفضل لـ | واجهات عامة، CRUD، تكاملات الويب/الهاتف | المؤسسات/الأنظمة القديمة، العقود الصارمة، الامتثال | الاستعلامات المعقدة، الواجهات الأمامية المرنة، تطبيقات الهاتف | اتصال الخدمات المصغرة ببعضها، الأداء الداخلي العالي |
توصي مقارنة Postman للأنماط المعمارية لواجهات API بالاختيار بناءً على التوافق، وشكل البيانات، والعمليات، وأدوات المستخدم.
متى تختار ماذا:
- REST يتفوق عندما تحتاج إلى توافق واسع، وعمليات CRUD بسيطة، وتخزين HTTP مؤقت. إنه الخيار الافتراضي للواجهات العامة وتكاملات الويب/الهاتف.
- SOAP ما يزال منطقيًا للأنظمة المؤسسية ذات العقود الصارمة، أو متطلبات WS-Security، أو التكاملات القديمة التي لا تزول.
- GraphQL يلمع عندما يحتاج الطرف الأمامي إلى استعلامات مرنة ومتداخلة، وتريد تجنب جلب بيانات أكثر من اللازم أو أقل من اللازم—وهو شائع في تطبيقات الهاتف المعقدة.
- gRPC مُصمم للتواصل الداخلي بين الخدمات المصغرة حيث يكون انخفاض زمن الاستجابة والتسلسل الثنائي أهم من التوافق مع المتصفحات.
ومثال REST واقعي: تستخدم Thunderbit Open API نقاط نهاية POST مباشرة (/distill و/extract)، وأجسام طلب/استجابة بصيغة JSON، ومصادقة برمز bearer، ورموز حالة HTTP قياسية (400 و401 و402 و408 و422 و429 و500 و502 و503 و504). وهذا يوضح خصائص REST في منتج ذكاء اصطناعي حقيقي من دون الحاجة إلى عقود SOAP أو تعقيد gRPC. ليس عرضًا لـ HATEOAS—لكنه مستوى 2 عملي يسهل على فرق الأعمال والمطورين دمجه.
لماذا تهم خصائص REST API فرق الأعمال
المبيعات، والعمليات، والتجارة الإلكترونية—ولا واحد من هذه الفرق يكتب كود API. لكنك تختار الموردين، وتربط الأدوات، وتبني تدفقات الأتمتة، وجودة REST API تؤثر مباشرة في مدى صعوبة هذه التكاملات أو سهولتها.
تكامل الأدوات: عندما يتزامن نظام CRM الخاص بك مع منصة أتمتة التسويق، يحدد تصميم REST API ما إذا كان هذا التزامن موثوقًا أو هشًا. تدير Salesforce Marketing Cloud REST API جهات الاتصال، والحملات، والمسارات، وإشعارات الدفع عبر نقاط نهاية موارد متوقعة. وإذا اتبعت هذه النقاط اصطلاحات REST، يمكن لفريق RevOps لديك الأتمتة من دون حيل مخصصة.
عمليات التجارة الإلكترونية: تدير موارد fulfillment في Shopify أوامر التنفيذ، وأرقام التتبع، وحالات الشحن. وتعتمد تطبيقات الشحن وأدوات fulfillment على هذه الطبقة. عندما تكون واجهة API مصممة جيدًا—رموز حالة صحيحة، وبيانات كتالوج قابلة للتخزين المؤقت، ورسائل خطأ واضحة—فإن خط الخدمات اللوجستية لديك يعمل بسلاسة. وعندما لا تكون كذلك، تظهر أعطال غامضة في الثانية صباحًا.
تقييم الموردين: يمنحك فهم القيود الستة قائمة تحقق عملية:
- هل تستخدم واجهة API رموز حالة قياسية، أم يبدو كل فشل وكأنه 200 OK؟
- هل الأخطاء محددة بما يكفي حتى تتمكن أداة الأتمتة من التعافي؟
- هل توجد وثائق واضحة لحدود المعدل، والتقسيم إلى صفحات، والمصادقة؟
- هل يمكن تخزين الاستجابات الشائعة مؤقتًا لتخفيف الحمل؟
استخراج البيانات والأتمتة: تستخدم أدوات مثل Thunderbit بنية قائمة على REST لتمكين مستخدمي الأعمال من استخراج بيانات منظمة من مواقع الويب وملفات PDF والصور—ثم تصديرها إلى Google Sheets أو Airtable أو Notion أو Excel. وتتولى إضافة Chrome الخاصة بـ Thunderbit AI Web Scraper التعقيد من خلال واجهة من خطوتين فقط، لكن تحت السطح، هي مبادئ REST—طلبات عديمة الحالة، واستجابات JSON، وأخطاء قياسية—هي ما يجعل طبقة التكامل موثوقة.
وهناك نقطة بيانات أخرى تستحق الانتباه: وجد تقرير Postman 2025 أن 24% فقط من المطورين يصممون واجهات API مع مراعاة وكلاء الذكاء الاصطناعي بنشاط، بينما يشعر 51% بالقلق من طلبات API غير المصرح بها أو المفرطة من وكلاء الذكاء الاصطناعي. ومع تحول الأتمتة وسير العمل المدفوع بالذكاء الاصطناعي إلى معيار في فرق الأعمال، فإن أنماط REST المتوقعة، ومفاتيح API ذات أقل قدر من الصلاحيات، وحدود المعدل، لم تعد مجرد مسائل تخص المطورين—بل عوامل للمخاطر التشغيلية.
كيف تطبق Thunderbit مبادئ REST لمستخدمي الأعمال
بنينا Thunderbit على افتراض أن معظم المستخدمين لن يقرأوا مواصفة REST أبدًا—ولا ينبغي أن يضطروا لذلك. لكن قرارات التصميم التي تجعل Thunderbit سهل الاستخدام تنبع من خصائص REST نفسها التي تتناولها هذه المقالة.
إليك جولة سريعة حول كيفية عمله عمليًا:
- ثبّت إضافة Chrome من Chrome Web Store وافتح أي موقع ويب أو PDF أو صورة تريد استخراج البيانات منها.
- انقر على «اقتراح الحقول بالذكاء الاصطناعي» وسيقرأ ذكاء Thunderbit الاصطناعي الصفحة ويقترح جدولًا منظمًا للأعمدة—أسماء المنتجات، والأسعار، ورسائل البريد الإلكتروني، أيًا كان ما تحتويه الصفحة.
- عدّل الأعمدة إذا لزم الأمر، ثم انقر على «استخراج». يتعامل Thunderbit تلقائيًا مع الترقيم الصفحي والصفحات الفرعية والمحتوى الديناميكي.
- صدّر بياناتك إلى Google Sheets أو Airtable أو Notion أو CSV أو Excel—مجانًا، ومن دون حاجز دفع.
وبالنسبة للمطورين وسير عمل الأتمتة، تعرض Thunderbit Open API نقطتي النهاية /distill (لاستخراج Markdown نظيف) و/extract (لاستخراج بيانات منظمة) كنقاط نهاية POST بأسلوب REST مع أجسام JSON ورموز خطأ HTTP قياسية. وبحسب نموذج Richardson للنضج، فهذا مستوى 2 قوي—موارد، وطرائق صحيحة، ورموز حالة ذات معنى.
إذا كنت تستكشف استخراج البيانات من الويب أو جمعها على نطاق أوسع، فقد كتبنا أدلة أعمق عن استخراج البيانات من الويب بالذكاء الاصطناعي، واستخراج البيانات من الويب من دون برمجة، وما هو استخراج بيانات الويب فعلًا.
الخلاصات الرئيسية
- REST نمط معماري، لا بروتوكول. إنه يحدد ستة قيود—العميل-الخادم، وانعدام الحالة، وقابلية التخزين المؤقت، والواجهة الموحدة، والنظام متعدد الطبقات، والتنفيذ عند الطلب الاختياري—لتوجيه تصميم واجهات API.
- معظم واجهات «RESTful» ليست RESTful بالكامل. أغلبها يقع عند مستوى Richardson 2 (الموارد + أفعال HTTP + رموز الحالة). نادرًا ما يُنفذ HATEOAS أو التنفيذ عند الطلب.
- نموذج Richardson للنضج هو أفضل أداة لتقييم نفسك. فهو يستبدل سؤال «REST أم لا» الثنائي بطيف عملي (المستويات 0–3).
- الأخطاء الشائعة—200 OK عند حدوث خطأ، وPOST لكل شيء، وغياب ترويسات التخزين المؤقت—لا تزال منتشرة. معرفة القيود تساعدك على اكتشاف هذه الأنماط المضادة وإصلاحها.
- المقارنة بين REST وSOAP وGraphQL وgRPC ليست عن «الأفضل»—بل عن الملاءمة. REST يهيمن على الواجهات العامة وتكاملات CRUD. GraphQL يناسب الواجهات الأمامية المعقدة. gRPC يتفوق في الخدمات المصغرة الداخلية. وSOAP ما يزال حاضرًا في البيئات المؤسسية والأنظمة القديمة.
- تستفيد فرق الأعمال من فهم خصائص REST عند تقييم الموردين، وربط الأدوات، وبناء سير عمل الأتمتة. وتطبق أدوات مثل Thunderbit مبادئ REST لجعل استخراج البيانات متاحًا من دون خبرة تقنية.
الأسئلة الشائعة
ما هي الخصائص الست لواجهة REST API؟
قيود REST الستة هي: (1) فصل العميل عن الخادم، (2) انعدام الحالة، (3) قابلية التخزين المؤقت، (4) الواجهة الموحدة، (5) النظام متعدد الطبقات، و(6) التنفيذ عند الطلب (اختياري). وتعد القيود الخمسة الأولى إلزامية لكي تُعتبر واجهة API RESTful وفق تعريف Fielding الأصلي.
ما الفرق بين REST وRESTful؟
REST هو النمط المعماري—مجموعة قيود التصميم التي وضعها Roy Fielding. أما «RESTful» فتصف واجهة API التي تتبع هذه القيود. عمليًا، كثير من الواجهات الموصوفة بأنها «RESTful» تلتزم بها جزئيًا فقط، إذ تطبق الموارد وطرائق HTTP ورموز الحالة، لكنها تتجاهل HATEOAS والتنفيذ عند الطلب.
هل تتبع كل واجهات REST API كل قيود REST؟
لا. معظم واجهات الإنتاج تتبع فصل العميل عن الخادم، وانعدام الحالة، والواجهة الموحدة الأساسية (الموارد + أفعال HTTP). أما قابلية التخزين المؤقت وتصميم النظام متعدد الطبقات فتنفذ بشكل غير متسق. HATEOAS نادر، والتنفيذ عند الطلب يكاد لا يُستخدم في واجهات JSON API.
ما الفرق بين REST وGraphQL؟
يعرض REST الموارد عبر عدة نقاط نهاية مع طرائق HTTP قياسية (GET وPOST وPUT وDELETE). أما GraphQL فعادةً ما يستخدم نقطة نهاية واحدة يحدد فيها العميل الحقول التي يريدها بالضبط في الاستعلام. يملك REST تخزين HTTP مؤقتًا أقوى بشكل أصيل؛ بينما يوفر GraphQL مرونة أكبر للاحتياجات المعقدة والمتداخلة للبيانات ويقلل من جلب بيانات أكثر من اللازم.
ما هو HATEOAS، وهل يستخدمه أحد فعلًا؟
HATEOAS (Hypermedia as the Engine of Application State) يعني أن استجابات واجهة API تتضمن روابط تخبر العملاء بالإجراءات المتاحة التالية—حتى يتمكنوا من التنقل في الـ API من دون ترميز كل نقطة نهاية يدويًا. وهو عنصر محوري في رؤية Fielding لـ REST (المستوى 3 في Richardson)، لكن عمليًا، عددًا قليلًا جدًا من الواجهات العامة يطبقه. معظم الفرق تتوقف عند المستوى 2 وتعتمد بدلًا من ذلك على الوثائق وSDKs.
جرّب Thunderbit لاستخراج بيانات الويب بالذكاء الاصطناعي
جرّب Thunderbit لاستخراج بيانات الويب بالذكاء الاصطناعي Get Started Free
اعرف المزيد



