
cURL ถูกติดตั้งไว้บนอุปกรณ์ทั่วโลกประมาณ 20,000 ล้านเครื่อง — มันติดมากับ macOS, ลินุกซ์ส่วนใหญ่ และ Windows 10/11 แบบค่าเริ่มต้นอยู่แล้ว แต่ถึงจะใช้งานกันกว้างขนาดนี้ ลองถามนักพัฒนา 10 คนว่าให้ส่งคำขอ cURL ผ่านพร็อกซีให้ถูกต้องยังไง คุณมักจะได้ 10 คำตอบที่ต่างกันนิดหน่อย และครึ่งหนึ่งของมันพังทันทีเมื่อมีการยืนยันตัวตนหรือ SOCKS เข้ามาเกี่ยวข้อง
นี่แหละคือช่องว่างที่ผมอยากช่วยอุดในบทความนี้ คู่มือส่วนใหญ่จะยกตัวอย่างแค่คำสั่งเดียว บอกว่ามันใช้ได้ แล้วก็จบ แต่ไม่ได้สอนวิธีเช็กว่าพร็อกซีทำงานจริงไหม (สปอยล์: บางครั้งมันไม่ได้ทำงานเลย) และแน่นอนว่าไม่ได้ไล่ให้คุณดูรหัส error ที่โผล่ขึ้นมาทันทีที่การตั้งค่าของคุณหลุดออกจากเส้นทางแบบ “ทุกอย่างสมบูรณ์แบบ” คู่มือนี้จะครอบคลุมทั้งพร็อกซี HTTP/HTTPS, SOCKS4/SOCKS5/socks5h, ตัวแปรสภาพแวดล้อม (พร้อมจุดพลาดที่ควรรู้), ตารางแก้ปัญหาแบบใช้งานได้จริง และสิ่งที่ควรทำเมื่อ cURL กับพร็อกซีเริ่มไม่ตอบโจทย์แล้ว
cURL คืออะไร และทำไมต้องใช้ร่วมกับพร็อกซี?
cURL คือเครื่องมือบรรทัดคำสั่งสำหรับส่งและรับข้อมูลจาก URL เท่านั้น ไม่มีหน้าจอ GUI ไม่มีของตกแต่งเกินจำเป็น มีแค่โปรแกรมที่สื่อสารด้วย HTTP, HTTPS, FTP และโปรโตคอลอื่น ๆ อีกไม่กี่แบบ คำสั่งพื้นฐานที่สุดคือ:
curl https://example.com
คำสั่งนี้จะดึงหน้าเว็บและแสดง HTML ดิบออกมาในเทอร์มินัลของคุณ ใช้ได้ดีในตัวมันเอง แต่เหตุผลจริงที่นักพัฒนาและสายงานธุรกิจเชิงเทคนิคเลือกใช้ cURL คือการทดสอบ API, ดึงข้อมูลเว็บ, ตรวจเนื้อหาที่ถูกจำกัดตามภูมิภาค และรันคำขอใน CI/CD pipeline
พร็อกซีทำหน้าที่เป็นตัวกลางระหว่างเครื่องของคุณกับเซิร์ฟเวอร์ปลายทาง โดยส่งต่อคำขอแทนคุณ ปลายทางจะเห็น IP ของพร็อกซีแทน IP ของคุณเอง ซึ่งมีประโยชน์ในหลายกรณีที่ถูกต้อง เช่น ทดสอบว่าเว็บไซต์แสดงผลเหมือนกันหรือไม่จากประเทศอื่น, เลี่ยงข้อจำกัดอัตราการเรียกชั่วคราวระหว่าง QA หรือส่งทราฟฟิกผ่านเกตเวย์องค์กรที่บริษัทกำหนด cURL รองรับพร็อกซีครบทั้ง HTTP, HTTPS, SOCKS4 และ SOCKS5 และแฟลกที่คุณจะเห็นบ่อยที่สุดในคู่มือนี้คือ -x / --proxy (ระบุที่อยู่พร็อกซี), -v (แสดงรายละเอียด ช่วยดีบักได้ดีที่สุด) และ -k (ข้ามการตรวจสอบ SSL ซึ่งโดยทั่วไปไม่ควรใช้เลย ยกเว้นตอนทดสอบ)
ขอเน้นไว้ก่อนเดินต่อ: คู่มือนี้พูดถึงกลไกเครือข่ายของการใช้พร็อกซีกับ cURL ไม่ใช่การอนุญาตให้ละเลยเงื่อนไขการใช้งานของเว็บปลายทางหรือแนวนโยบายความปลอดภัยขององค์กร พร็อกซีเปลี่ยนเส้นทางเครือข่ายของคุณ แต่มันไม่ได้เปลี่ยนกฎว่าทำอะไรได้หรือไม่ได้
ก่อนเริ่มต้น
ระดับความยาก: มือใหม่ถึงระดับกลาง
เวลาที่ใช้: ประมาณ 15 นาทีเพื่อทำตามตัวอย่างหลัก
สิ่งที่ต้องมี:
- ติดตั้ง cURL แล้ว (เช็กได้ด้วย
curl --version— ถ้าใช้ macOS, Linux หรือ Windows 10/11 ส่วนใหญ่จะมีอยู่แล้ว) - ข้อมูลพร็อกซีจากผู้ให้บริการ: host, port, protocol (HTTP/HTTPS/SOCKS) และ username/password หากจำเป็น
- เทอร์มินัล (Terminal บน macOS, shell ใดก็ได้บน Linux, PowerShell หรือ CMD บน Windows)
ถ้าเครื่องคุณยังไม่มี cURL ด้วยเหตุผลบางอย่าง ติดตั้งได้ด้วยคำสั่งสั้น ๆ: brew install curl บน macOS ผ่าน Homebrew, sudo apt install curl บน Debian/Ubuntu หรือ sudo yum install curl บน RHEL/CentOS ส่วน Windows มีการรวมมากับระบบแล้วตั้งแต่ Windows 10 build 17063 เป็นต้นไปตามเอกสารของ cURL
ตลอดทั้งคู่มือนี้ ผมจะใช้ค่าตัวอย่างแทนของจริง — proxy.example:8080 สำหรับที่อยู่พร็อกซี และ user:pwd สำหรับข้อมูลยืนยันตัวตน คุณสามารถแทนค่าด้วยรายละเอียดจริงของคุณได้ และอย่าวาง credential จริงลงในประวัติ shell, ภาพหน้าจอ หรือข้อความ Slack เด็ดขาด ผมเห็นรหัสผ่านพร็อกซีรั่วใน Slack มากกว่าที่อยากยอมรับเสียอีก
วิธีใช้ cURL กับพร็อกซี HTTP หรือ HTTPS
นี่คือรูปแบบการใช้งานที่พบบ่อยที่สุด และจะเป็นกรณีที่คุณใช้เกือบทั้งหมด
ใช้แฟลก -x / --proxy
รูปแบบคำสั่งพื้นฐานเป็นแบบนี้:
curl -x "http://user:pwd@proxy.example:8080" "https://httpbin.org/ip"
-x กับ --proxy ทำงานเหมือนกันทุกประการ — เลือกอันที่จำง่ายกว่าได้เลย เพราะ HTTP คือสคีมาพร็อกซีเริ่มต้นของ cURL คุณจึงตัด http:// ออกแล้วเขียนแค่ proxy.example:8080 ก็ได้ในทางเทคนิค แต่ผมยังแนะนำให้ใส่ให้ชัดเจนอยู่ดี เพราะอีกหกเดือนข้างหน้าคุณจะขอบคุณตัวเองที่โค้ดอ่านง่าย
ให้ใส่ URL ทั้งหมดในเครื่องหมายอัญประกาศคู่เสมอ โดยเฉพาะถ้ารหัสผ่านมี @, # หรือ & อยู่ ถ้าไม่ใส่เครื่องหมายอัญประกาศ shell อาจตีความและเปลี่ยนรูปข้อความก่อนที่ cURL จะได้เห็นมันจริง ๆ
เชื่อมต่อผ่านพร็อกซี HTTPS
ผู้ให้บริการบางรายจะเข้ารหัสการเชื่อมต่อ ไปยังพร็อกซีเอง ด้วย TLS ไม่ใช่แค่การเชื่อมต่อจากพร็อกซีไปยังปลายทางของคุณ เรื่องนี้ต่างจากการดึงข้อมูลจากเว็บไซต์ HTTPS โดยตรง เพราะโปรโตคอลของพร็อกซีและโปรโตคอลของปลายทางเป็นคนละเรื่องกัน หากต้องระบุแบบนี้:
curl -x "https://user:pwd@proxy.example:8080" "https://httpbin.org/ip"
ถ้าคุณเจอ certificate error ตรงนี้ อย่าเพิ่งรีบใส่ -k แล้วทำต่อ แฟลกนั้นปิดการตรวจสอบ SSL certificate ไปทั้งหมด ซึ่งพอใช้ได้สำหรับการทดสอบในเครื่องไม่กี่นาที แต่เป็นความคิดที่แย่มากถ้าไปแตะระบบ production หรือข้อมูลผู้ใช้จริง ถ้าคุณกำลังเจอ corporate proxy ที่ดักทราฟฟิก TLS (รูปแบบ MITM ที่พบได้บ่อยในองค์กรใหญ่) วิธีแก้ที่ถูกต้องคือ import CA certificate ของพร็อกซี ไม่ใช่ปิดการตรวจสอบทิ้ง
การยืนยันตัวตนด้วย --proxy-user
คุณสามารถแยก credential ออกมาใส่ในแฟลกของมันเอง แทนการยัดไว้ใน URL:
curl -x "http://proxy.example:8080" --proxy-user "user:pwd" "https://httpbin.org/ip"
สังเกตว่า -U ตัวใหญ่ไม่ใช่การยืนยันตัวตนกับปลายทาง (-u / --user ตัวเล็ก) — สลับกันเมื่อไร มีโอกาสส่งรหัสผ่านพร็อกซีไปยังปลายทางผิดฝั่งได้ง่ายมาก ถ้าเป็นสภาพแวดล้อมองค์กรที่ใช้ NTLM หรือ Digest แทน Basic ให้เพิ่ม --proxy-ntlm หรือ --proxy-digest คู่กับ --proxy-user
วิธีใช้ cURL กับพร็อกซี SOCKS: SOCKS4 vs. SOCKS5 vs. socks5h
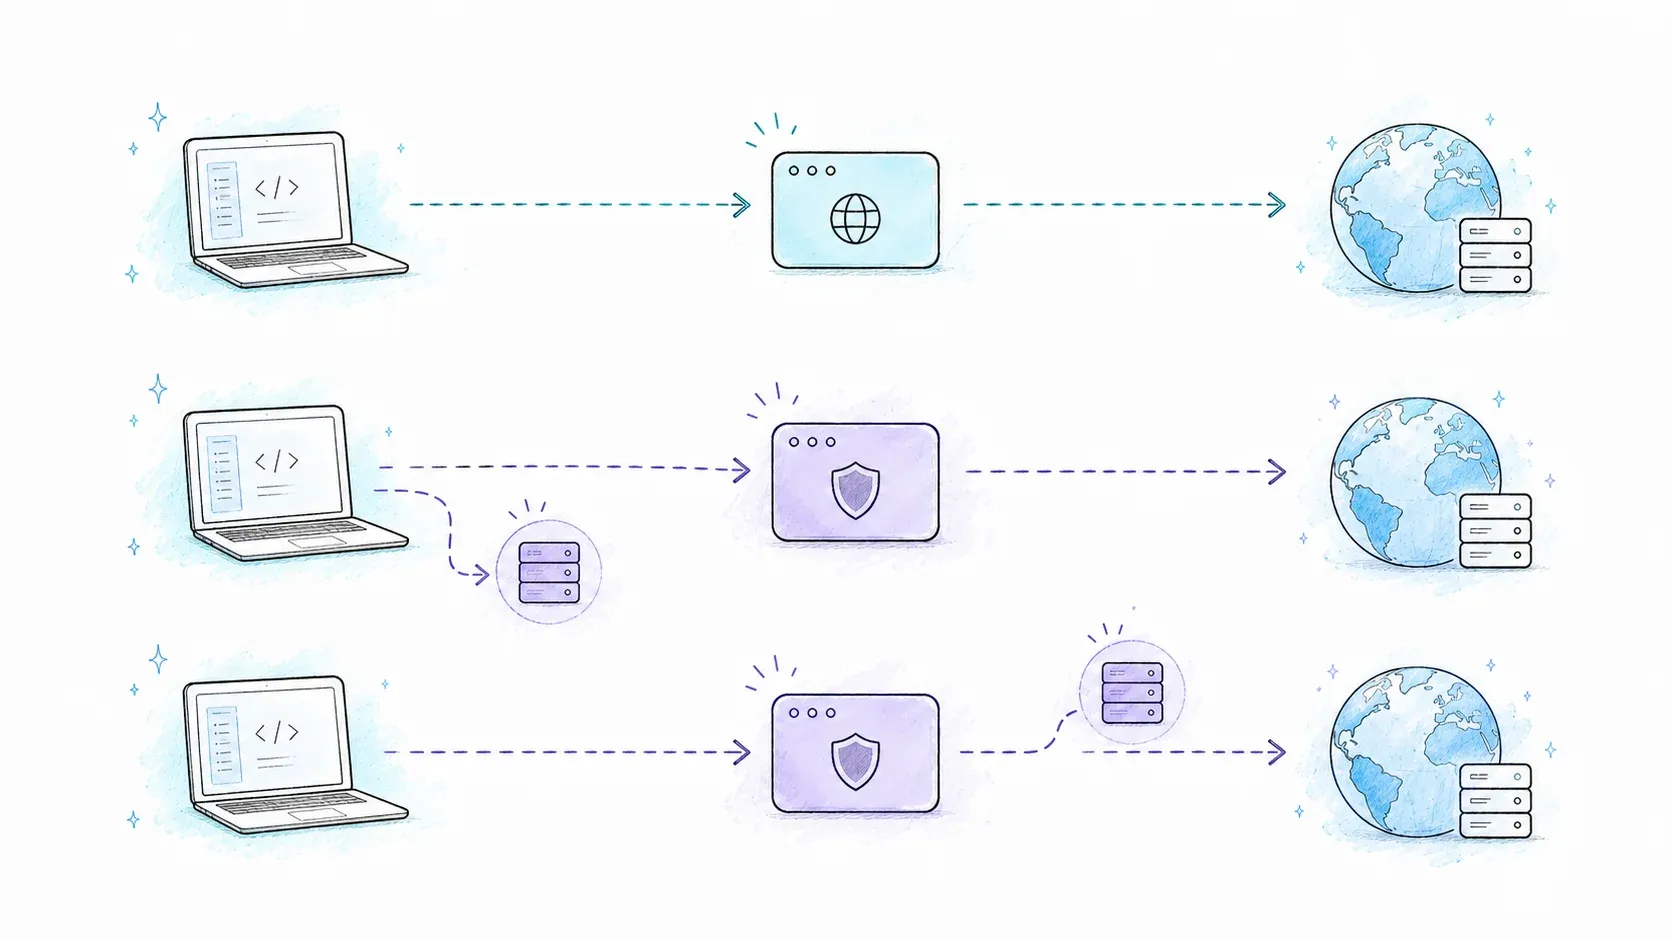
พร็อกซี SOCKS ทำงานในระดับที่ต่ำกว่าพร็อกซี HTTP — มันไม่สนว่าคุณกำลังส่งทราฟฟิกโปรโตคอลอะไร จึงเหมาะกับทราฟฟิกที่ไม่ใช่ HTTP, Tor circuits และงานที่ต้องคำนึงถึงความเป็นส่วนตัวเป็นพิเศษ คู่มือของหลายเจ้ามักยกมาแค่คำสั่งเดียวแล้วจบ ซึ่งเป็นความผิดพลาด เพราะความต่างระหว่าง SOCKS4, SOCKS5 และ socks5h:// มีผลจริง
| Feature | SOCKS4 | SOCKS5 | socks5h:// |
|---|---|---|---|
| TCP support | Yes | Yes | Yes |
| UDP support | No | Yes | Yes |
| Authentication | No | Yes | Yes |
| Remote DNS resolution | No | No (local DNS) | Yes (proxy resolves) |
| Tor compatible | No | Risky (DNS leak) | Yes |
แถวเรื่อง DNS resolution คือจุดที่คนพลาดกันบ่อยที่สุด เมื่อใช้ socks5:// เครื่องของคุณจะ resolve ชื่อโฮสต์ ก่อน ส่งการเชื่อมต่อไปยังพร็อกซี — หมายความว่า DNS resolver ฝั่งเครื่องคุณ (และต่อเนื่องไปถึง ISP) จะเห็นว่าคุณพยายามเข้าถึงโดเมนอะไร แม้ทราฟฟิก HTTP จริงจะถูกส่งผ่านพร็อกซีก็ตาม socks5h:// แก้ปัญหานี้โดยให้พร็อกซีเป็นฝ่าย resolve ชื่อโฮสต์แทน ดังนั้นรายละเอียดของปลายทางจะไม่รั่วออกมาทางฝั่งเครื่องคุณ นี่คือเหตุผลที่เอกสารของ Tor ย้ำให้ใช้ socks5h:// — การใช้ socks5:// แบบธรรมดาจะทำให้ส่วนหนึ่งของความไม่เปิดเผยตัวตนที่ Tor ตั้งใจปกป้องอยู่หายไป
ตัวอย่างของแต่ละแบบใน cURL:
curl --socks4 "proxy.example:1080" "http://example.com"
curl -x "socks5://user:pwd@proxy.example:1080" "http://example.com"
curl -x "socks5h://user:pwd@proxy.example:1080" "http://example.com"
ถ้าไม่มีเหตุผลเฉพาะเจาะจง ให้ตั้งค่าเริ่มต้นเป็น socks5h:// ไปเลย เพราะไม่เสียค่าใช้จ่ายเพิ่ม และช่วยปิดช่องรั่วที่คุณอาจไม่มีวันสังเกตเห็น
ตั้งค่าพร็อกซีด้วยตัวแปรสภาพแวดล้อม (และหลีกเลี่ยงกับดัก)
การพิมพ์ -x ทุกครั้งจะน่าเบื่อเร็วมาก ตัวแปรสภาพแวดล้อมช่วยให้คุณตั้งค่าพร็อกซีครั้งเดียวต่อ shell session แล้วทุกคำสั่ง cURL ถัดไปจะสืบทอดค่าโดยอัตโนมัติ — คู่มือของ cURL ระบุ ว่า http_proxy, HTTPS_PROXY, ALL_PROXY และ NO_PROXY คือชุดที่รองรับ
พื้นฐาน
export http_proxy="http://user:pwd@proxy.example:8080"
export HTTPS_PROXY="http://user:pwd@proxy.example:8080"
export ALL_PROXY="socks5h://proxy.example:1080"
จุดที่ทำให้คนงงบ่อยมากคือ ชื่อตัวแปรอ้างถึงโปรโตคอลของ URL ปลายทาง ไม่ใช่โปรโตคอลของพร็อกซี ดังนั้น http_proxy ใช้กับคำขอไปยัง URL แบบ http:// ส่วน HTTPS_PROXY ใช้กับ URL แบบ https:// — คุณสามารถชี้ทั้งคู่ไปยังเซิร์ฟเวอร์พร็อกซี HTTP ตัวเดียวกันได้ ซึ่งเป็นเรื่องปกติมาก
การบายพาสด้วย NO_PROXY
export NO_PROXY="localhost,127.0.0.1,.internal.example"
คั่นด้วยจุลภาค และจุดนำหน้าใน .internal.example ทำหน้าที่คล้ายไวลด์การ์ดสำหรับโดเมนย่อยทั้งหมด NO_PROXY จะมีสิทธิ์เหนืออย่างอื่น — แม้คุณจะระบุ -x ไว้ชัดเจนบนบรรทัดคำสั่ง ถ้า URL ตรงกับรายการใน NO_PROXY ก็จะข้ามพร็อกซีไปทันที
จุดพลาดที่เจอกันจริงบ่อย ๆ
- ลืม
exportถ้าคุณพิมพ์แค่http_proxy=http://...โดยไม่ใส่exportตัวแปรนั้นจะอยู่แค่ใน shell ปัจจุบัน และ cURL ซึ่งทำงานเป็น child process จะมองไม่เห็นเลย ในประสบการณ์ของผม นี่คือสาเหตุอันดับหนึ่งของทิกเก็ตแนว “พร็อกซีไม่ทำงาน” - ความไวต่อพิมพ์เล็ก-ใหญ่ cURL จะตรวจ
http_proxyตัวเล็กก่อนเสมอ และให้ความสำคัญถ้ามีทั้งสองแบบ บางเครื่องมืออ่านเฉพาะตัวใหญ่ ถ้ากำลังไล่ว่าทำไมตัวแปร “ไม่ถูกจับใช้” ให้เช็กว่ามีค่าซ้ำแต่ตัวพิมพ์ไม่ตรงกันหรือไม่ - กับดัก alias ของ PowerShell ใน PowerShell 5.1 การพิมพ์
curlไม่ได้เรียก cURL จริง ๆ แต่มันเรียกInvoke-WebRequestซึ่งเป็นคนละเครื่องมือและใช้แฟลกไม่เหมือนกัน ถ้าแฟลก-xทำให้เกิด error แปลก ๆ บน Windows ให้พิมพ์curl.exeชัด ๆ เพื่อยืนยันว่าคุณกำลังรัน cURL จริง - ความต่างของ syntax บน Windows CMD ใช้
set http_proxy=...; PowerShell ใช้$env:http_proxy = "..."ถ้าสลับสองแบบนี้ผิดไปมาระหว่างเทอร์มินัลแต่ละชนิด คุณอาจเสียเวลาไปหลายชั่วโมงแบบไม่รู้ตัว - ค่าค้างจากรอบก่อน
unset http_proxyและunset https_proxyจะล้างการตั้งค่าพร็อกซีที่ค้างอยู่ ซึ่งอาจกำลังส่งทราฟฟิกผ่านเส้นทางผิดโดยคุณไม่รู้ตัว
ถ้าต้องสลับเปิด/ปิดบ่อย ๆ การตั้ง alias ใน .bashrc ช่วยประหยัดเวลาได้จริง:
alias proxyon='export http_proxy="http://proxy.example:8080"; export https_proxy="http://proxy.example:8080"'
alias proxyoff='unset http_proxy; unset https_proxy'
ทำให้ cURL ใช้พร็อกซีตลอดเวลา (ไฟล์ config)
ถ้าคุณอยู่หลัง corporate proxy เกือบตลอดเวลา ไฟล์ .curlrc (บนระบบแบบ Unix ให้วางไว้ใน home directory) หรือ _curlrc (บน Windows ในโฟลเดอร์ app-data) จะตั้งค่าเริ่มต้นแบบถาวรได้โดยไม่ต้องแตะ environment variables เลย:
proxy="http://proxy.example:8080"
ถ้าคำขอครั้งไหนที่ไม่ต้องใช้พร็อกซี ให้ใช้ --noproxy "*" เพื่อ override config เฉพาะคำสั่งนั้น โดยทั่วไปลำดับความสำคัญคือ flag บนบรรทัดคำสั่ง > environment variable > config file ดังนั้นถ้ามีความขัดแย้ง -x ที่ใส่ใน command line จะชนะเสมอ
ข้อควรระวังสำคัญ: อย่าเก็บรหัสผ่านแบบ plaintext ไว้ใน .curlrc ถ้าไฟล์นั้นอาจถูกซิงก์ สำรอง หรือเผลอ commit เข้า repo ได้ สำหรับ CI pipeline ให้ใช้ secret manager ของแพลตฟอร์มและ inject credential ผ่านตัวแปรสภาพแวดล้อมที่ถูกปิดบังแทน
วิธีตรวจสอบว่าพร็อกซีของคุณทำงานจริงหรือไม่
นี่คือส่วนที่บทความอื่นแทบทุกบทมักข้าม และเป็นส่วนที่ช่วยประหยัดเวลาการดีบักได้มากที่สุด การตั้งค่าพร็อกซีแล้ว เดาเอาเอง ว่าทราฟฟิกกำลังผ่านมันอยู่ คือสาเหตุที่ทำให้คนเสียเวลาหลายชั่วโมงไปกับการไล่ปัญหา scraper ที่จริง ๆ แล้วไม่เคยใช้พร็อกซีตั้งแต่แรก
วิธีที่ 1: เปรียบเทียบ IP ขาออก
รันคำขอ echo IP เดิมสองครั้ง — ครั้งหนึ่งแบบตรง อีกครั้งผ่านพร็อกซี — แล้วเทียบผล:
curl https://httpbin.org/ip
curl -x "http://user:pwd@proxy.example:8080" https://httpbin.org/ip
ถ้าทั้งสองคำสั่งคืนค่า IP เดียวกัน แปลว่าพร็อกซีไม่ได้ถูกใช้งานจริง ตรวจสอบ syntax ของแฟลก, ตัวแปรสภาพแวดล้อม หรือดูว่า NO_PROXY เผลอ match ปลายทางของคุณอยู่หรือไม่
วิธีที่ 2: ดู verbose output
เพิ่ม -v ในคำขอผ่านพร็อกซีใดก็ได้ แล้ว cURL จะแสดงขั้นตอน handshake ทั้งหมด:
curl -v -x "http://user:pwd@proxy.example:8080" https://httpbin.org/ip
มองหาบรรทัดลักษณะ * Connected to proxy.example (xx.xx.xx.xx) port 8080 ตามด้วย > CONNECT httpbin.org:443 HTTP/1.1 และท้ายที่สุด < HTTP/1.1 200 Connection established ลำดับนี้ — ต่อเข้าพร็อกซี แล้วสร้าง CONNECT tunnel ไปยังปลายทาง — คือการทำงานของ HTTP CONNECT method ซึ่งเป็นสิ่งที่ควรเกิดขึ้นเมื่อส่ง HTTPS ผ่านพร็อกซี HTTP หากไม่เห็นบรรทัด CONNECT เลย แสดงว่าแฟลกพร็อกซีไม่ได้ถูกนำมาใช้ ข้อควรระวังอีกอย่างในโหมดนี้คือ ใช้ -v เฉพาะตอนกำลังดีบักจริง ๆ และต้องลบข้อมูลสำคัญออกก่อนแชร์ที่ไหนก็ตาม — โหมด verbose อาจพ่น credential ของพร็อกซีเป็นข้อความธรรมดาได้
วิธีที่ 3: เปรียบเทียบไฟล์ผลลัพธ์
ถ้าจะทดสอบเรื่อง geo โดยเฉพาะ ให้บันทึกผลลัพธ์ทั้งสองฝั่งลงไฟล์แล้วใช้ diff:
curl https://httpbin.org/ip > direct.json
curl -x "http://user:pwd@proxy.example:8080" https://httpbin.org/ip > proxied.json
diff direct.json proxied.json
ถ้าตัว response body หรือ header ของเนื้อหาที่จำกัดตามภูมิภาคต่างกัน แปลว่าคุณมีหลักฐานชัดเจนว่าพร็อกซีเปลี่ยนเส้นทางเครือข่ายจริง เป็นวิธีง่าย ๆ ที่ช่วยตัดความสงสัยออกก่อนจะลงไปไล่ลึกกว่านี้
แก้ปัญหา error ของ cURL กับพร็อกซีที่พบบ่อย
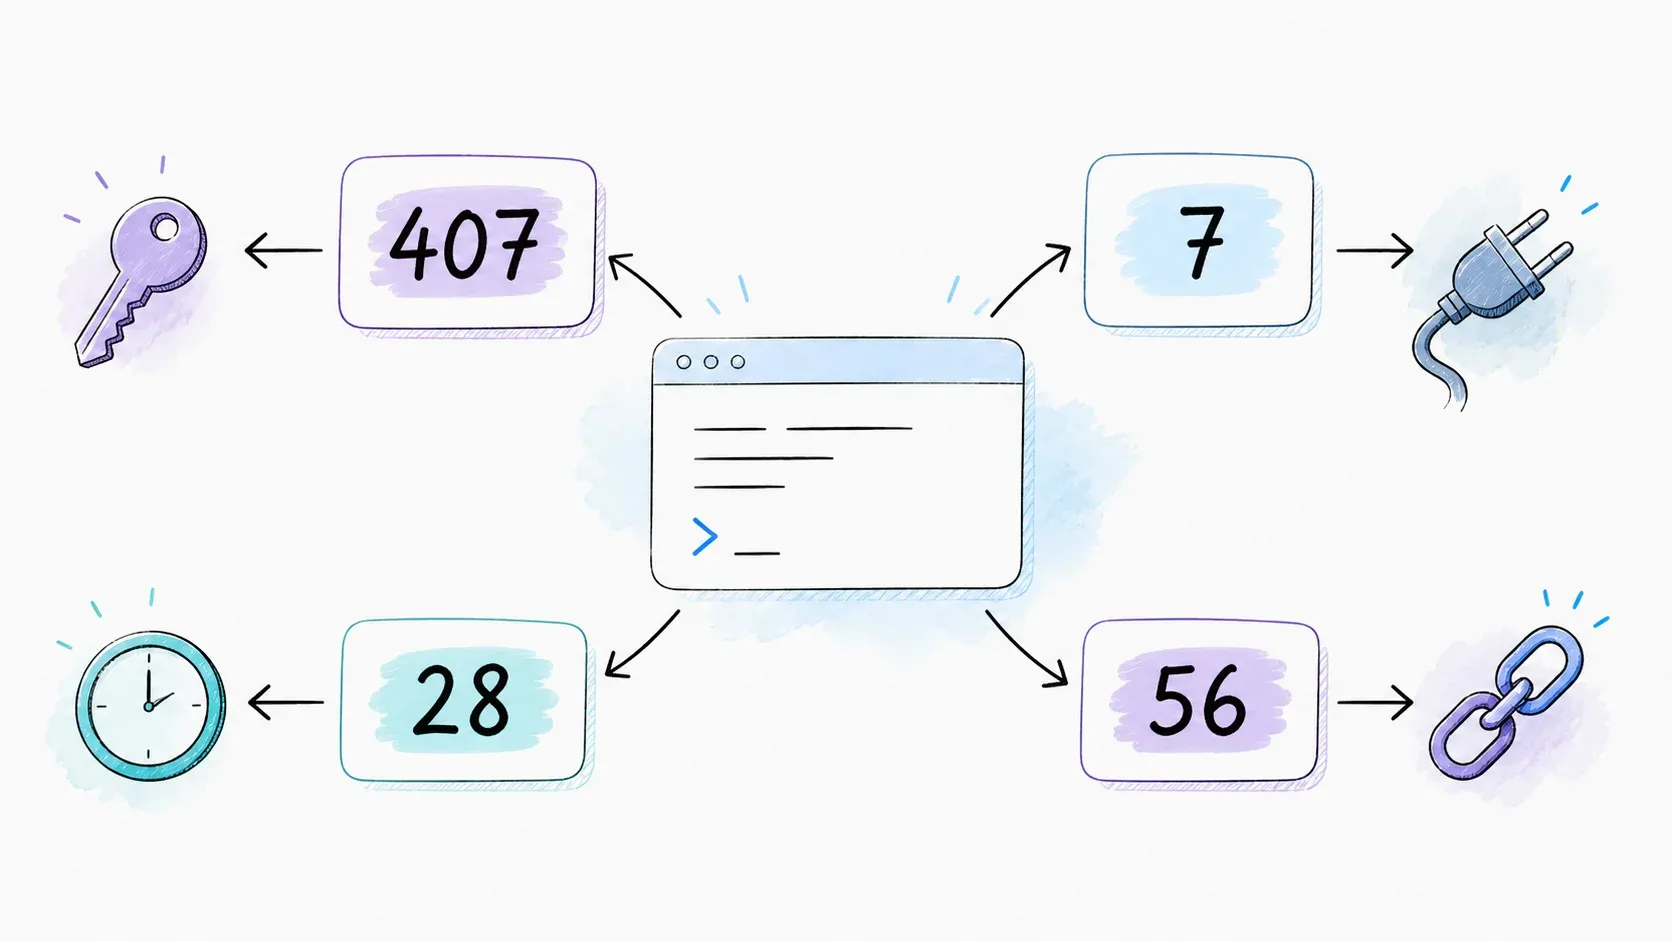
บทความส่วนใหญ่จะพูดถึงตรงนี้แบบผ่าน ๆ และโยนคำว่า -k มาให้ครั้งเดียว แต่หัวข้อนี้ควรมีตารางอ้างอิงจริงจัง
| Error | Likely Cause | Fix |
|---|---|---|
curl: (7) Failed to connect | โฮสต์/พอร์ตของพร็อกซีผิด หรือพร็อกซีล่ม | ตรวจสอบที่อยู่; ทดสอบการเชื่อมต่อดิบด้วย telnet host port หรือ nc -zv host port |
407 Proxy Authentication Required | ไม่มี credential ของพร็อกซีหรือกรอกผิด | เพิ่ม --proxy-user user:pass; ตรวจสอบว่าผู้ให้บริการต้องใช้ NTLM/Digest/Negotiate แทน Basic หรือไม่ |
curl: (56) Recv failure: Connection reset by peer | พร็อกซีตัดการเชื่อมต่อกลางทาง | ตรวจสอบเสถียรภาพของพร็อกซีกับผู้ให้บริการ; ถ้าเป็นพร็อกซีที่ terminate TLS ให้ตรวจการจัดการ certificate แทนการปิดการตรวจสอบทิ้ง |
curl: (28) Connection timed out | ไฟร์วอลล์บล็อก, พร็อกซีค้าง, หรือพอร์ตผิด | รัน env | grep -i proxy เพื่อดูว่ามีตัวแปรค้างหรือไม่; ลบค่าค้าง; ทดสอบคำขอตรงเพื่อแยกสาเหตุ |
| Certificate verification failure | certificate ของพร็อกซีไม่น่าเชื่อถือ หรือมีการดักทราฟฟิก | ใช้ CA chain ที่ถูกต้องและกำหนด --proxy-cacert; หลีกเลี่ยงการปิด verification นอกเหนือจากการวิเคราะห์ชั่วคราว |
ก้าวแรกที่ใช้ได้แทบทุกครั้งสำหรับปัญหาเหล่านี้คือเติม -v เข้าไป มันจะบอกคุณชัดเจนว่าการเชื่อมต่อพังตรงไหน — DNS resolution, การเชื่อมต่อ TCP, TLS handshake หรือช่วงยืนยันตัวตนกับพร็อกซี — แทนที่จะให้คุณเดาจากรหัส error สามหลัก
สำหรับ corporate proxy โดยเฉพาะ --proxy-ntlm และ --proxy-negotiate รองรับรูปแบบการยืนยันตัวตนของโดเมน Windows สิ่งหนึ่งที่ cURL ยังไม่รองรับแบบ native คือไฟล์ PAC (Proxy Auto-Config script ที่องค์กรบางแห่งใช้กำหนดพร็อกซีแบบไดนามิก) ถ้าองค์กรของคุณใช้ไฟล์แบบนั้น คุณต้องดึง host และ port จริงออกมาเอง — มักดูได้จาก network settings ของเบราว์เซอร์ — เพราะ cURL ไม่มีตัว parse PAC ในตัว
เมื่อ cURL + พร็อกซีไม่พออีกต่อไป
cURL ที่ใช้ร่วมกับพร็อกซีรับมือ HTML แบบคงที่, คำเรียก REST API และการดึงข้อมูลง่าย ๆ ได้ดีมาก จุดที่มันเริ่มไปต่อไม่ไหว คือแนวป้องกันยอดนิยมของเว็บสมัยใหม่: แอปหน้าเดียวที่เรนเดอร์ด้วย JavaScript, ระบบกันบอทอย่าง Cloudflare หรือ Akamai และกำแพง CAPTCHA ถ้าคุณชี้ cURL ไปที่แอป React หรือ Vue ที่อยู่หลังระบบพวกนี้ คุณมักจะได้กลับมาเป็น <div id="root"></div> ว่าง ๆ — พูดให้ถูกคือคำขอสำเร็จ แต่ข้อมูลที่ได้ใช้งานไม่ได้ นั่นไม่ใช่บั๊กของ cURL มันแค่ไม่ใช่เบราว์เซอร์ และก็ไม่เคยอ้างว่าเป็น
ถ้าคุณคุ้นกับการรัน cURL ในเทอร์มินัลอยู่แล้ว แต่ติดกำแพงนี้ ขั้นต่อไปที่เหมาะสมไม่ใช่เปลี่ยนไปใช้เครื่องมือคนละชุดทั้งหมด แต่คือเพิ่มชั้นที่ช่วยจัดการการเรนเดอร์และโครงสร้างข้อมูลให้คุณ ช่องว่างนี้คือสิ่งที่เครื่องมือสำหรับนักพัฒนาของ Thunderbit ออกแบบมาเพื่อเติมเต็ม
| Scenario | cURL + Proxy | Thunderbit API (POST /extract) |
|---|---|---|
| Static HTML page | Works perfectly | Works, returns structured data too |
| JS-rendered SPA | Gets empty/partial HTML | renderMode: "full" handles the JS |
| Anti-bot / CAPTCHA | Blocked | Built-in handling |
| Structured data output | Raw HTML — parse it yourself | JSON via your own schema |
| Batch (100+ URLs) | Manual loop + your own rate limiting | POST /batch/extract |
Open API ของ Thunderbit มี endpoint /extract ที่ส่งกลับ JSON ตาม schema ได้ตรงจากหน้าเว็บที่มี JavaScript หนัก ๆ และ /distill สำหรับแปลงเป็น Markdown แบบสะอาด ทั้งสองอย่างเรียกได้จากเทอร์มินัลเดียวกับที่คุณใช้รัน cURL อยู่แล้ว นอกจากนี้ยังมี MCP server สำหรับผู้ช่วยเขียนโค้ดด้วย AI อย่าง Claude หรือ Cursor และ CLI (npx @thunderbit/thunderbit-cli extract <url> --schema fields.json) ถ้าคุณอยากทำทุกอย่างในสคริปต์ล้วน ๆ สิ่งเหล่านี้ไม่ได้มาแทน cURL ในงานที่ cURL ถนัด แต่ช่วยรับช่วงต่อในจุดที่ cURL ไปต่อเชิงโครงสร้างไม่ไหว หากคุณอยากเห็นภาพรวมว่าการดึงข้อมูลด้วย AI เหมาะตรงไหนเมื่อเทียบกับการเขียน scraper เอง บทความ AI web scraping และ best AI web scrapers จะลงลึกกว่านี้ และบทความ web scraping without coding ก็เป็นจุดเริ่มต้นที่ดีถ้าคุณมองเรื่องนี้ในมุมธุรกิจมากกว่าวิศวกรรม
สรุป
การทำให้ cURL กับพร็อกซีคุยกันได้ถูกต้องไม่ใช่เรื่องยาก เมื่อคุณรู้ว่าจุดล้มเหลวจริง ๆ อยู่ตรงไหน — และเอาเข้าจริงมันแทบไม่ใช่ที่พร็อกซีเองเลย ลืม export, สับสน -u กับ -U, ใช้ socks5:// ทั้งที่ควรเป็น socks5h://, หรือเผลอรัน alias curl ของ PowerShell แทน curl.exe ทุกกรณีนี้ทำให้เกิด error ที่ดูคลุมเครือและแทบไม่เกี่ยวกับผู้ให้บริการพร็อกซี
นิสัยที่ช่วยประหยัดเวลาที่สุดคือ: ตรวจสอบก่อนค่อยไล่ปัญหา รันเช็ก IP แบบ echo, ดู output ของ -v, ยืนยันก่อนว่าพร็อกซีอยู่ในเส้นทางของคำขอจริง แล้วค่อยสมมติว่ามีอะไรพังลงไปข้างใน และเมื่อเป้าหมายเริ่มส่ง JavaScript มาแทน HTML ที่สะอาด นั่นไม่ใช่ปัญหาที่จะแก้ด้วยแฟลกเพิ่มอีกสองสามตัว แต่มันเป็นสัญญาณให้หยิบเครื่องมือที่ออกแบบมาสำหรับการเรนเดอร์ เช่น Thunderbit's API ซึ่งมีแพ็กเกจฟรีให้ลองดูความต่างระหว่างได้ JSON กับได้ HTML ดิบด้วยตัวเอง
คำถามที่พบบ่อย
cURL ใช้พร็อกซีโดยอัตโนมัติไหม?
ไม่ใช้ เว้นแต่คุณจะตั้งค่า environment variables http_proxy / HTTPS_PROXY หรือกำหนดไฟล์ .curlrc ไว้ cURL จะเชื่อมต่อปลายทางโดยตรงโดยไม่มีพร็อกซี
จะสั่งให้ cURL ไม่ใช้พร็อกซีสำหรับแค่หนึ่งคำขอได้อย่างไร?
เพิ่ม --noproxy "*" ในคำสั่งนั้น ถ้าต้องการปิดทั้ง session ให้รัน unset http_proxy && unset https_proxy
ใช้ cURL กับพร็อกซีแบบหมุน IP ได้ไหม?
ได้ — ถ้าผู้ให้บริการของคุณมี rotating gateway (จุดปลายทางเดียวที่แจก IP ใหม่ทุกคำขอ) ก็ชี้ -x ไปที่ที่อยู่นั้นเหมือนพร็อกซีทั่วไปได้เลย สำหรับ logic การหมุนที่ซับซ้อนกว่านั้นกับเป้าหมายที่เรนเดอร์ด้วย JavaScript API อย่าง Thunderbit จะจัดการส่วนการหมุนและกันบอทให้ภายใน ทำให้คุณไม่ต้องเขียน retry logic เอง
ทำไม socks5:// ถึงทำให้ DNS รั่ว แต่ socks5h:// ไม่รั่ว?
เมื่อใช้ socks5:// เครื่องของคุณจะ resolve ชื่อโฮสต์ปลายทางก่อนส่งคำขอเชื่อมต่อไปยังพร็อกซี — แปลว่า DNS resolver ของ ISP จะเห็นโดเมนที่คุณกำลังเข้าชม socks5h:// จะย้ายการ resolve ไปที่พร็อกซีเอง จึงไม่มีข้อมูลปลายทางรั่วออกมาฝั่งเครื่องคุณ
ใช้ cURL กับพร็อกซีถูกกฎหมายไหม?
การใช้พร็อกซีโดยตัวมันเองถูกกฎหมายในหลายเขตอำนาจศาล สิ่งสำคัญคือคุณเอาไปทำอะไร — ต้องเคารพเงื่อนไขการใช้งานของเว็บปลายทาง, robots.txt ในกรณีที่เกี่ยวข้อง และกฎหมายคุ้มครองข้อมูลส่วนบุคคลที่เกี่ยวข้อง คู่มือนี้อธิบายเฉพาะด้านเทคนิค ไม่ได้เป็นการรับรองทางกฎหมายสำหรับกรณีใช้งานใด ๆ
อ่านเพิ่มเติม



