
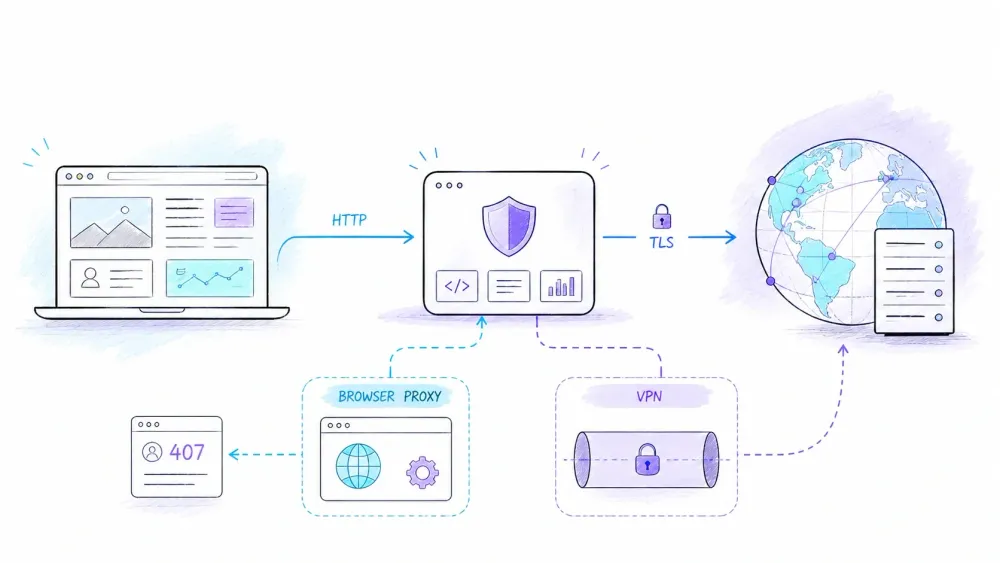
Öppnar du nätverksinställningarna på en telefon eller laptop kan du stöta på alternativet HTTP-proxy med val som Av, Manuellt och Auto. Standardläget är rätt enkelt: om en betrodd administratör eller en specifik app inte har gett dig proxyuppgifter, ska du inte hitta på egna. En proxyadress är varken en prestandaknapp eller ett sekretessläge. Den ändrar bara vart dina HTTP-förfrågningar skickas.
Den lilla inställningsrutan döljer faktiskt ett oväntat stort ämne. En HTTP-proxy kan driva igenom företagspolicy, styra en utvecklares API-anrop, cachelagra delade svar eller skapa en tunnel för HTTPS. En reverse proxy kan dessutom stå på andra sidan flödet, framför en webbplats i stället för framför dess användare. Ingen av rollerna gör automatiskt en anslutning privat, anonym, snabb eller behörig.
Den här guiden förklarar protokollet snarare än marknadsföringsetiketterna: vad en HTTP-proxy är, vad som faktiskt skickas över nätet, hur CONNECT skiljer sig från vanlig vidarebefordran, var SOCKS5 vs VPN passar in och hur du felsöker en proxy utan att slumpmässigt ändra fem inställningar samtidigt.
Vad är en HTTP-proxy?
En HTTP-proxy är en mellanhand som tar emot en HTTP-förfrågan och försöker uppfylla den genom att vidarebefordra begäran, leverera ett sparat svar när det är tillåtet eller returnera ett eget svar. RFC 9110 kallar en klientvald proxy för en meddelandevidarebefordrande agent. Klienten får normalt veta om den via appinställningar, operativsystemets inställningar, en Proxy Auto-Configuration-fil (PAC) eller miljövariabler.
För ett tydligt forward proxy-flöde ser det ut så här:
klient  --->  forward proxy  --->  origin server
        <---                 <---
Klienten ansluter först till proxyn. Proxyn öppnar sedan, eller återanvänder, en anslutning mot målet. Origin-servern ser normalt proxyns nätverksanslutning som sin närmaste motpart, men det i sig bevisar inte anonymitet. Headers, cookies, webbläsar-fingeravtryck, autentiserade sessioner, DNS-beteende och loggar kan fortfarande identifiera en användare eller organisation. ”Origin-servern ser en annan käll-IP” och ”användaren är anonym” är två helt olika påståenden.
En HTTP-proxy är inte heller kryptering. Vanlig HTTP förblir okrypterad om inte ett annat säkerhetslager skyddar den. HTTPS kan passera genom en proxy som en TLS-tunnel, men krypteringen kommer från TLS – inte från ordet proxy.
Hur en tydlig HTTP-proxy hanterar en begäran
Den viktiga skillnaden syns i request-target. När en HTTP/1.1-klient pratar direkt med en origin-server skickar den vanligtvis origin-form:
GET /reports/weekly HTTP/1.1
Host: example.com
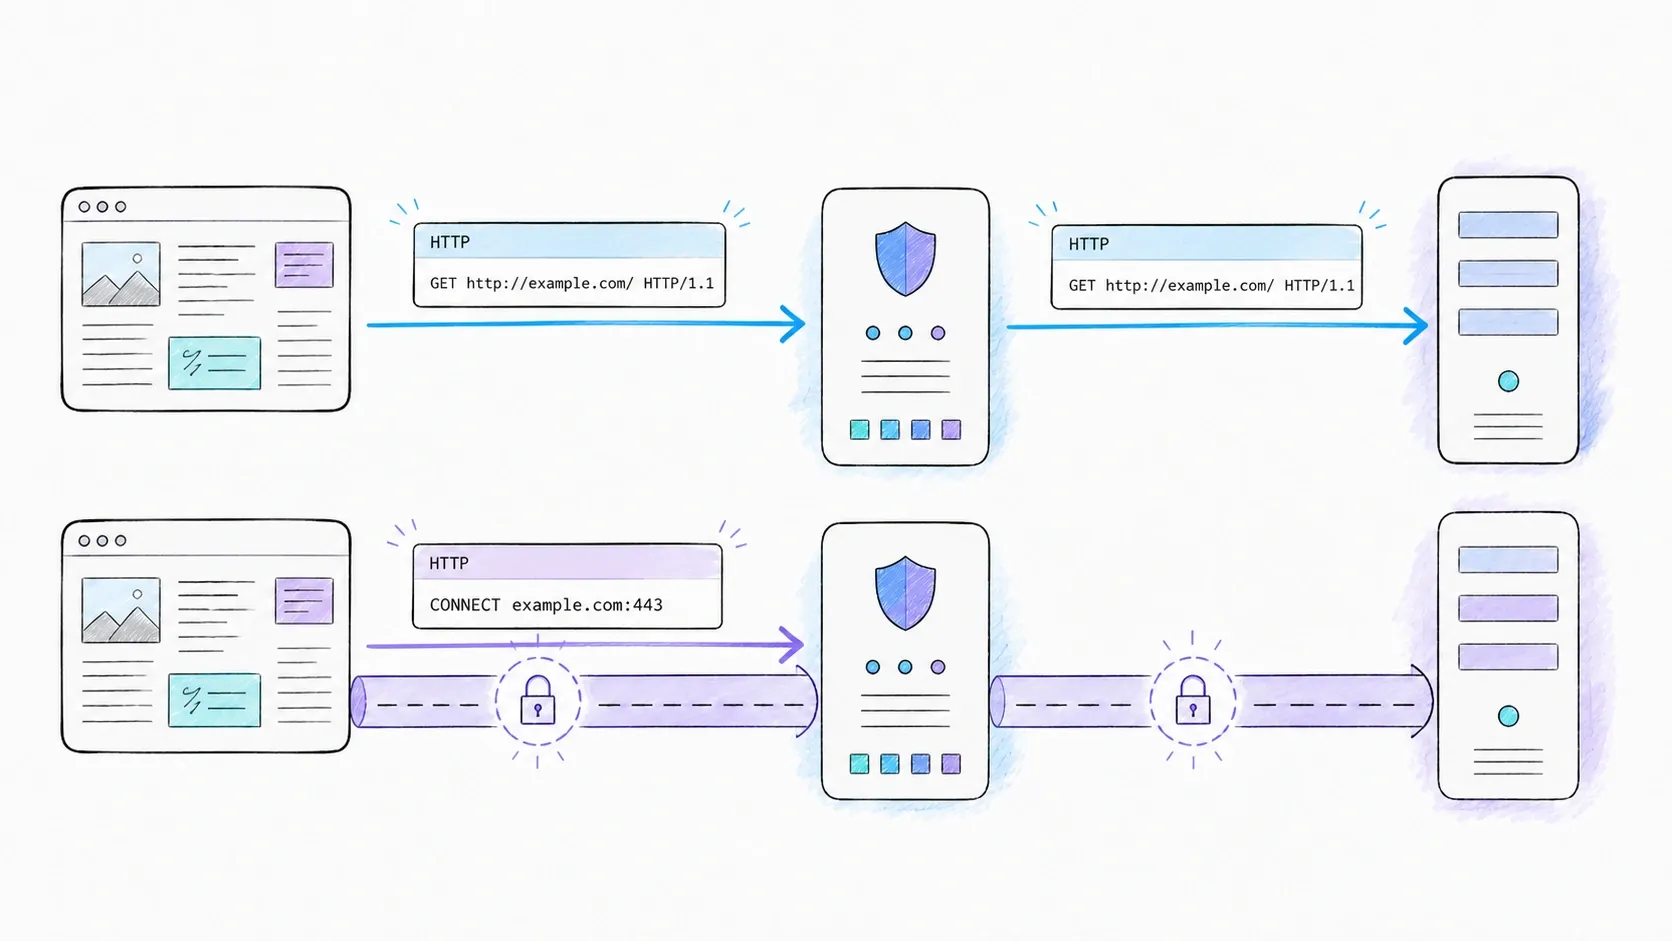
När samma klient skickar en vanlig HTTP-begäran till en tydlig proxy anger RFC 9112 absolute-form så att proxyn kan identifiera målet:
GET http://example.com/reports/weekly HTTP/1.1
Host: example.com
Det typiska flödet är:
- Klienten väljer en proxy enligt sina tillämpliga konfigurationsregler.
- Den ansluter till proxyn och skickar en begäran som anger mål-URI:n.
- Proxyn kan autentisera klienten, tillämpa policy, kontrollera cache eller avvisa begäran.
- Om vidarebefordran tillåts skickar proxyn en lämplig begäran vidare mot origin-servern.
- Svaret går tillbaka genom proxyn. Proxyn kan lägga till metadata för mellanledet, transformera meddelandet när det är tillåtet, spara ett cachebart svar eller helt enkelt vidarebefordra det.
”Kan” gör faktiskt mycket arbete i den listan. HTTP definierar möjliga beteenden och regler för kompatibilitet; det garanterar inte att varje proxy filtrerar innehåll, cachelagrar svar, skriver om headers eller döljer identiteter.
Om proxyn kräver autentisering kan den svara med 407 Proxy Authentication Required. Det är något annat än 401 Unauthorized: 407 gäller uppgifter för proxyn, medan 401 gäller origin-servern. RFC 9110 definierar skillnaden. Uppgifter behöver dessutom en lämplig skyddad kanal; Basic-autentisering skapar inte konfidentialitet i sig.
HTTPS genom en HTTP-proxy: CONNECT är en tunnel, inte kryptering
För ett HTTPS-mål ber klienten ofta proxyn att öppna en TCP-tunnel med CONNECT. Request-target använder authority-form – värd plus port – inte en fullständig URL:
CONNECT example.com:443 HTTP/1.1
Host: example.com:443
Efter ett lyckat svar blir anslutningen en tunnel. Klienten genomför sedan en TLS-handshake med example.com genom den bytekanalen:
klient == TLS ==[ proxy vidarebefordrar byte ]== TLS-slutpunkt hos origin
I den vanliga tunnellösningen kan proxyn se anslutningsmetadata som proxyanvändare, målmyndighet, timing och antal byte, men HTTPS-begäran och -svaren är krypterade av TLS. Själva tunneln är inte krypteringsmekanismen. Det är viktigt när man felsöker ett fel: CONNECT kan lyckas medan den senare TLS-handshaken misslyckas.
Vissa hanterade nätverk utför auktoriserad TLS-interception. I den modellen avslutar mellanledet en TLS-anslutning och skapar en annan mot origin-servern. Klienten måste då lita på en certifikatutfärdare som används i den miljön. Mellanledet kan därefter inspektera HTTP-innehåll eftersom det är en TLS-slutpunkt, inte för att alla HTTP-proxyer magiskt kan läsa HTTPS. Detta bör vara en uttrycklig, administrerad policy på hanterade enheter. Att stänga av certifikatverifiering är inte en legitim produktionslösning på ett oväntat certifikatfel.
Det finns också en säkerhetsgräns på proxysidan. Om CONNECT tillåts mot godtyckliga värdar och portar kan proxyn bli en väg in till tjänster som den aldrig var avsedd att exponera. En produktionsproxy bör begränsa destinationer och portar enligt sitt syfte.
Forward, reverse, explicit och interception-proxyer
Proxybegreppen blir röriga när två olika axlar blandas ihop i en enda lista.
Den första axeln är vilken sida som väljer mellanhanden:
- En forward proxy väljs för en klients räkning. Den styr eller hjälper utgående åtkomst från den klienten eller det nätverket.
- En reverse proxy, kallad gateway i HTTP-semantiken, står framför en eller flera origin-servrar. Besökare adresserar den publika tjänsten; gatewayen väljer backend, avslutar TLS, cachelagrar berättigade svar eller tillämpar server-side-policy.
Den andra axeln är hur trafiken når mellanhanden:
- En explicit proxy är känd i klientens konfiguration. Klienten formaterar medvetet sina begäranden för den eller öppnar en
CONNECT-tunnel. - En interception proxy tar emot trafik som omdirigeras av nätverket utan vanlig explicit proxykonfiguration på klienten.
De här etiketterna kan överlappa. En företags-forward proxy kan vara explicit. En nätverksgateway kan avlyssna utvald utgående trafik. En reverse proxy är oftast osynlig som ett separat hopp för en besökare, även om den fortfarande är servern som klienten ansluter till.
Interception är inte bara ”explicit proxying utan inställningsrutan”. Det kan störa antaganden om måladresser, autentisering, TLS och path MTU. Squids vägledning om interception dokumenterar flera av de operativa begränsningarna. Om nätverket inte kan uppfylla dem blir resultatet ofta ett mystiskt delvis fel i stället för ett tydligt felmeddelande (allas favorittyp).
Termer som anonymous, elite och high-anonymity hör mest hemma i leverantörers taxonomier. De är inte formella HTTP-egenskaper. Utvärdera i stället det observerbara beteende du behöver – headers, utgående IP-adresser, autentisering, loggning, DNS-upplösning och tunnelpolicy – i stället för att behandla en etikett som en säkerhetsgaranti.
HTTP-proxy vs. SOCKS5 vs. VPN
Det finns ingen försvarbar universell rangordning där någon av dessa alltid är snabbast, billigast eller mest privat. Prestanda beror på avstånd, belastning, kryptering, implementation, protokoll och destination. Kostnad beror på leverantör och driftsättning. Jämför i stället deras kontrollgränser.
| Fråga | HTTP-proxy | SOCKS5-proxy | VPN |
|---|---|---|---|
| Vilket gränssnitt använder klienten? | HTTP-vidarebefordran och oftast CONNECT-tunnling | SOCKS-protokollkommandon | En virtuell/nätverkstunnel som hanteras av operativsystemet eller VPN-klienten |
| Vilken trafik omfattas? | Trafik från appar som stöder den konfigurerade HTTP-proxyn | TCP, plus UDP-association när klient och server stöder det | Trafik som väljs av routing och split-tunnel-policy |
| Garanterar mekanismen kryptering av nyttolasten? | Nej | Nej | VPN-tunneln skyddar normalt trafiken inom sin konfigurerade gräns; protokoll och policy spelar fortfarande roll |
| Var konfigureras den vanligtvis? | App, OS, PAC/WPAD eller miljövariabler | Per app eller bibliotek | OS eller VPN-klient, ibland per app |
| Vem gör DNS-upplösningen för destinationen? | Beror på klienten, request-läget och implementationen | Beror på hur klienten skickar destinationen | Beror på VPN-routing och DNS-policy |
| Bästa beslutfrågan | Behöver den här HTTP-kompatibla appen en mellanhand? | Behöver appen ett mer generellt relay-gränssnitt? | Vilka enhets- eller app-rutter ska gå in i en krypterad nätverkstunnel? |
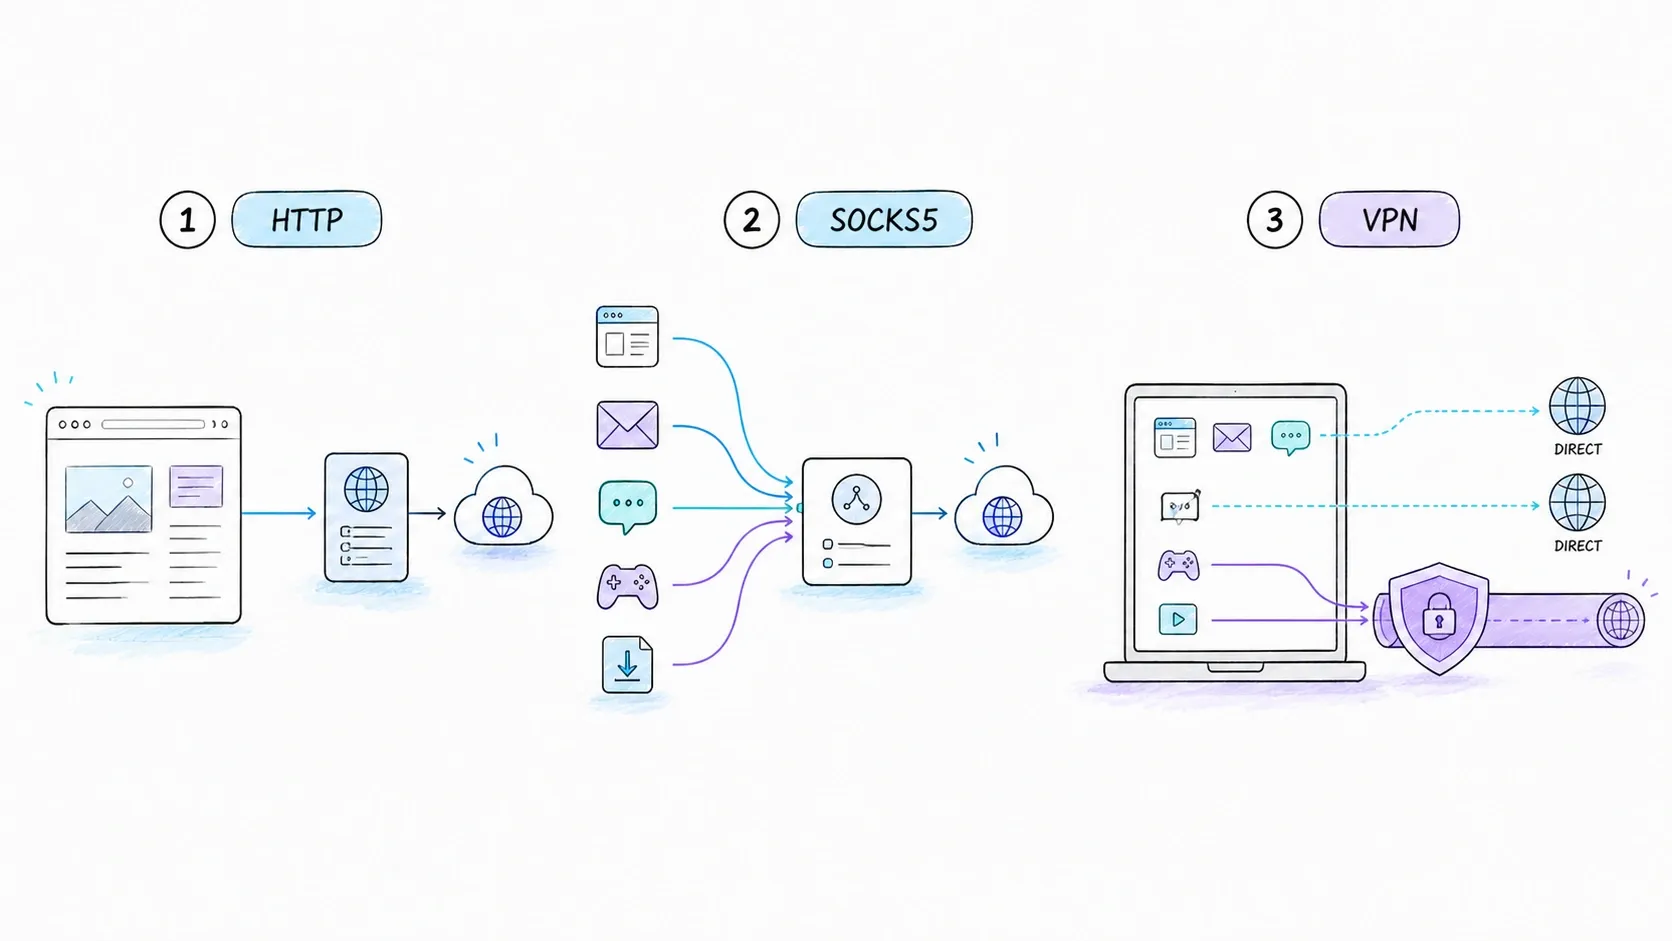
SOCKS5 definierar CONNECT, BIND och UDP ASSOCIATE. Det gör den mer generell än HTTP-specifik vidarebefordran, men den lovar fortfarande varken kryptering eller anonymitet. Säkerheten beror på autentisering, eventuellt yttre skyddat transportlager, slutpunkternas beteende och operatören.
En VPN arbetar normalt över en bredare nätverksgräns, men ”en VPN skickar alltid varje byte från enheten” är fel. Split tunneling kan inkludera eller exkludera vissa rutter eller appar. Apples dokumentation om VPN-distribution är ett exempel på en plattform som stöder avgränsat VPN-beteende.
Välj utifrån omfång och tillit, inte utifrån en etikett på ett ord. Om bara en HTTP-klient behöver en företagsgateway kan en enhetsomfattande VPN vara onödig. Om flera appar behöver åtkomst till ett privat nätverk kan separata HTTP-proxyer vara fel abstraktion.
Ska HTTP-proxyinställningen vara på eller av?
För ett ohanterat hemnätverk: låt den vara av, om inte en betrodd tjänst du medvetet använder anger adress, port och autentiseringsmetod. Att slå på en slumpmässig publik proxy skickar trafiken till en operatör du inte har granskat.
För en hanterad arbets- eller skolenhet: följ administratörens aktuella instruktioner. Ta inte bort en okänd konfiguration innan du har kontrollerat enhetshantering, en VPN-/säkerhetsklient eller administratören. En proxy kan ingå i åtkomstkontrollen; att radera den kan bryta åtkomst eller bryta mot policy även om vanlig surfning verkar fungera efteråt.
”Auto” syftar oftast på en PAC-URL eller en mekanism för automatisk upptäckt. En PAC-fil är JavaScript som kan returnera olika rutter för olika URL:er – till exempel skicka ett internt värdnamn genom proxyn medan en publik webbplats ansluts direkt. Det betyder att en webbläsare kan fungera för ett mål och misslyckas för ett annat med samma synliga inställning.
Exakta menyer ändras mellan versioner, så använd aktuell leverantörsdokumentation i stället för en skärmdump från en gammal artikel. De stabila frågorna är:
- Styrs inställningen av organisationen eller anges den av användaren?
- Är den Manual, PAC/Auto eller applikationsspecifik?
- Vilka protokoll och destinationer omfattar den?
- Finns bypass-regler som
NO_PROXYeller ”exclude simple hostnames”? - Vilken konfiguration vinner när app, OS, miljövariabler och PAC inte är överens?
Den sista frågan är klientspecifik. Chrome/Chromium integrerar normalt med plattformens proxyupplösning men har också egna dokumenterade regler. Firefox kan använda egna anslutningsinställningar. Kommandoradsverktyg läser ofta miljövariabler oberoende. En konfigurerad systemproxy bevisar därför inte att varje app använder den.
Använda en HTTP-proxy i curl och Python
För en enstaka begäran gör curl-alternativet --proxy valet tydligt:
curl --fail-with-body --show-error \
  --proxy 'http://proxy.example:8080' \
  'https://api.example.com/health'
Om autentisering krävs ska du undvika att lägga riktiga hemligheter i källkod, shell-historik, skärmdumpar eller exempel i artiklar. Använd den uppgiftsmekanism som är godkänd i din miljö. Det här exemplet använder medvetet platshållare:
curl --fail-with-body --show-error \
  --proxy 'http://proxy.example:8080' \
  --proxy-user "$PROXY_USER:$PROXY_PASSWORD" \
  'https://api.example.com/data'
För långvarig automatisering ska du fail closed. Om policyn säger att begäran måste gå via en proxy, fångar du inte ett proxyfel och försöker tyst direkt i stället. En direkt fallback kan läcka klientens utgående IP-adress eller kringgå en åtkomstpolicy.
Python Requests accepterar en uttrycklig mapping:
import os
import requests

proxy_url = os.environ["APP_PROXY_URL"]
proxies = {
    "http": proxy_url,
    "https": proxy_url,
}

response = requests.get(
    "https://api.example.com/health",
    proxies=proxies,
    timeout=(5, 20),
)
response.raise_for_status()
print(response.json())
Nyckeln https ovan betyder ”använd den här proxyn för en HTTPS-destination”; det betyder inte nödvändigtvis att klienten upprättar TLS till proxyn. En proxy-URL med http:// kan fortfarande ta emot CONNECT och tunnla TLS till origin-servern. Requests dokumenterar också stöd för miljövariabler och CA-bundlar i sin avancerade proxyguide.
Beteendet för miljövariabler är inte helt enhetligt. curl accepterar medvetet gemenerna http_proxy, medan andra variabler och verktyg kan acceptera annan skiftning. Matchning för NO_PROXY, stöd för CIDR, inledande punkter, portar, loopback-beteende och prioritet varierar. Betrakta dokumentationen för exakt runtime som kontraktet. Anta inte att ett fungerande curl-kommando bevisar att Requests, Go, en webbläsare och en container väljer samma rutt.
Undvik också den här ”lösningen”:
# Använd inte detta för att dölja ett certifikatproblem i produktion.
requests.get("https://api.example.com", verify=False)
Om en auktoriserad inspektionsproxy använder en privat CA, installera eller referera till rätt trust bundle. Om proxyn inte är auktoriserad, stoppa och undersök.
Felsöka en HTTP-proxy lager för lager
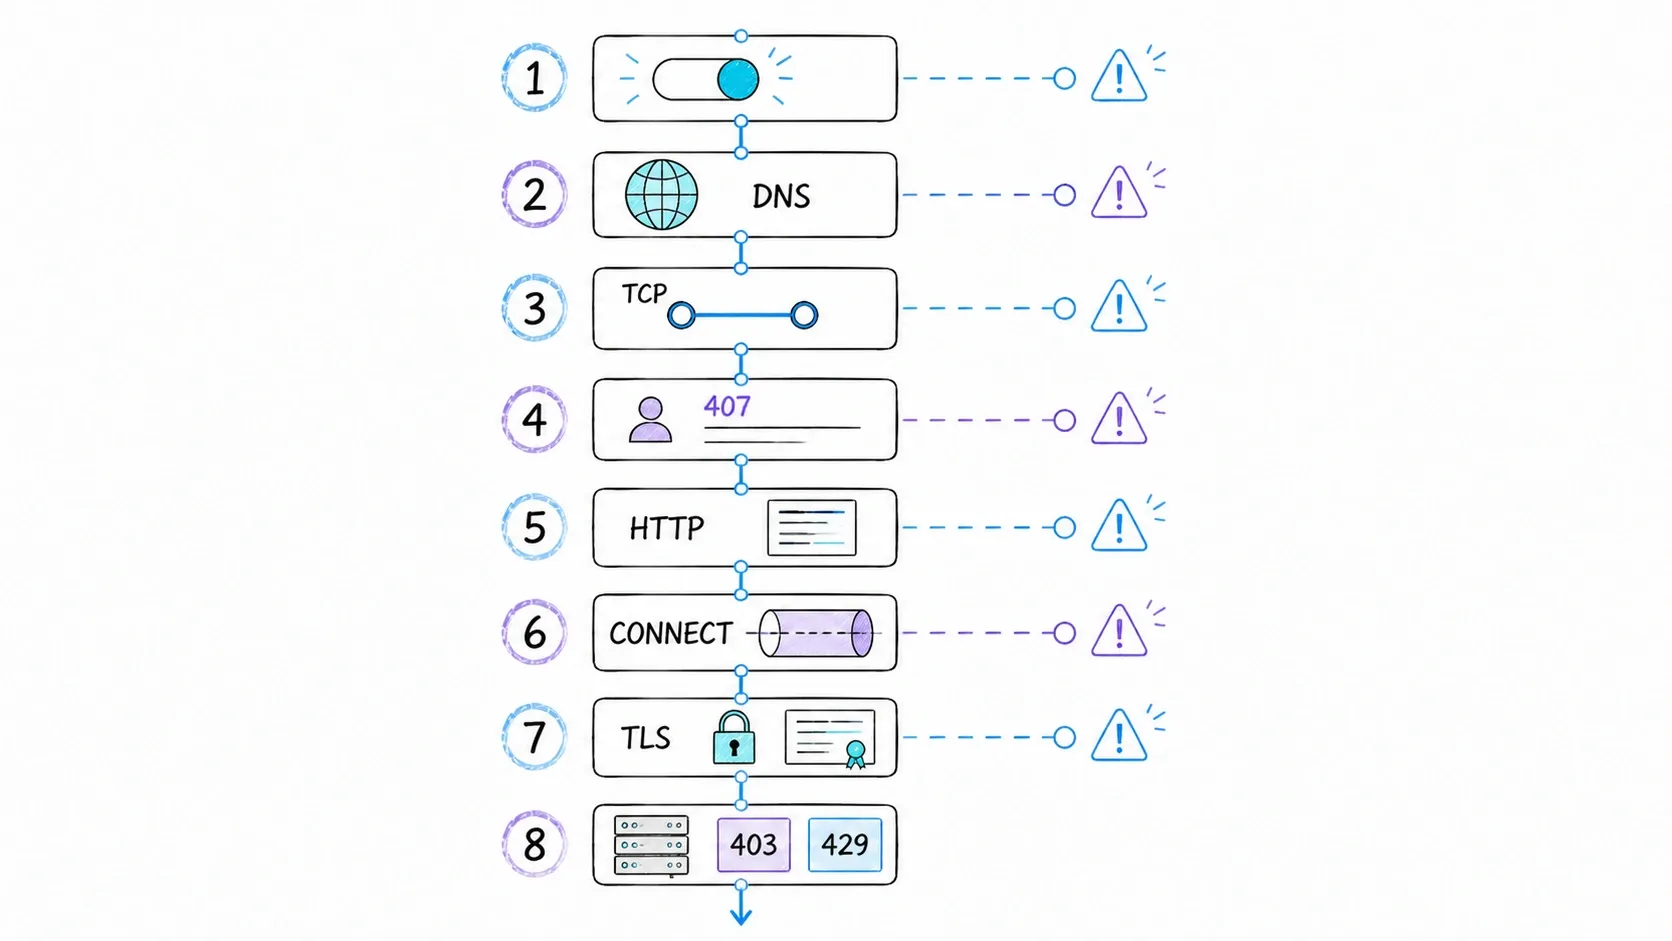
Proxyfel blir hanterbara när du testar ett lager i taget:
- Val av konfiguration: Bekräfta vilken proxykälla den felande appen faktiskt använder – manuella inställningar, systeminställningar, PAC, miljövariabler eller egen konfiguration. Kontrollera bypass-regler.
- Namnupplösning: Ta reda på om klienten slår upp destinationen lokalt eller skickar ett värdnamn till proxyn för upplösning. Testa proxyvärdnamnet separat.
- TCP-tillgänglighet: Kan klienten ansluta till proxyvärden och porten? En timeout här är inte ett HTTP-fel.
- Proxyautentisering: Ett
407betyder att proxyn begär uppgifter. Blanda inte ihop det med ett401från origin-servern. - HTTP-vidarebefordran: För ett vanligt HTTP-mål, kontrollera svarskoden och om begäran använder korrekt absolute-form-target.
- CONNECT-policy: För HTTPS, verifiera att proxyn tillåter målvärden och portar. En avvisad tunnel når aldrig TLS-steget.
- TLS: När CONNECT lyckas, kontrollera certifikatsidentitet, tillitskedja, protokollförhandling och om auktoriserad interception är förväntad.
- Origin-svar: Ett
403,404eller429från destinationen är inte automatiskt ett proxyfel – och ger inte rätt att byta identitet eller kringgå kontroller.
Vissa mellanled skickar det valfria fältet Proxy-Status med diagnostiska detaljer. Använd det när det finns, men bygg aldrig hela din felsökningsstrategi kring det. Loggar från klient, proxy och origin är fortfarande det mest pålitliga sättet att se vilket hopp som misslyckades.
Vad händer med proxy-cachning?
Delad cachning är användbar, men villkorad snarare än automatisk. RFC 9111 kräver att en delad cache bedömer metod, cache-nyckel, färskhet, svarsdirektiv, auktorisering och valideringsregler innan ett svar återanvänds.
Fyra direktiv missförstås ofta:
privatesäger åt en delad cache att inte lagra svaret (eller de angivna fälten).no-storesäger åt cacher att inte lagra meddelandet, men RFC:n varnar uttryckligen för att det inte är en fullständig sekretessmekanism.no-transformber mellanled att inte transformera representationen.proxy-revalidatepåverkar återanvändning när ett lagrat svar blivit gammalt; det gör inte ett annars ocachebart svar cachebart.
HTTPS som tunnlas ände till ände är ogenomskinligt för forward proxyn, så den proxyn kan inte fungera som HTTP-content-cache för de krypterade meddelandena i tunneln. En reverse proxy eller en auktoriserad TLS-terminerande gateway är en annan arkitektur.
HTTP-proxyer, webbskrapning och Thunderbit
System för datainsamling kan använda proxyer för kontrollerad utgående trafik, regional routing, arbetsbelastningsseparation eller en stabil nätverksidentitet. Det är routingförmågor, inte frikort. En proxy ger inte tillstånd att samla in en sida, kringgå åtkomstkontroller eller garantera att ett mål accepterar en begäran. Statuskoder som 403 och 429, eller en CAPTCHA, kräver policymedveten hantering – inte ett automatiskt ”byt proxytyp”-recept.
Det finns också ett val av abstraktionsnivå. En rå forward proxy ger en utvecklare ett HTTP-routing- eller tunnlingsgränssnitt. Applikationen ansvarar fortfarande för hämtning, rendering, parsning, schema-validering, retries, observability och compliance-beslut.
Thunderbits dokumenterade gränssnitt ligger högre upp i stacken. Thunderbit-dokumentationen beskriver URL-baserad extraktion med renderings- och routingfunktioner, medan Web Scraper API dokumenterar två utdataformat: ren Markdown från en URL eller schemaformad JSON. Det kan minska mängden crawler- och parsingsinfrastruktur som ett team måste driva. Det skapar inte universell träffsäkerhet mot alla mål, kringgår inte åtkomstkontroller eller avgör om insamlingen är tillåten.
Använd proxygränssnittet på lägre nivå när du behöver direkt kontroll över transportbeteendet och är beredd att äga resten av crawlerröret. Använd ett högre extraktionsgränssnitt när det verkliga behovet är strukturerad siddata och den dokumenterade tjänstegränsen passar. Det är olika ingenjörsansvar, inte två varumärken för samma proxy.
Viktiga slutsatser
- En HTTP-proxy är en mellanhand för meddelandevidarebefordran, inte en automatisk funktion för integritet eller kryptering.
- Explicit HTTP-vidarebefordran använder en absolut URI; HTTPS börjar ofta med en
CONNECT host:port-begäran och kör sedan TLS genom tunneln. - En tunnlande proxy kan normalt inte läsa TLS-skyddade HTTP-bodies, men en auktoriserad TLS-interception-gateway är en annan driftsättning.
- Forward/reverse och explicit/interception beskriver separata axlar.
- HTTP-proxy, SOCKS5 och VPN bör jämföras utifrån trafikomfång, konfiguration, tillit och routingpolicy – inte generella påståenden om fart eller kostnad.
- Om ingen betrodd administratör eller medveten app gav dig proxyuppgifter, låt proxyinställningen vara av.
- I automation ska proxyanvändning vara tydlig, uppgifter skyddas, bypass- och prioriteringsregler förstås och systemet faila closed när proxyn är obligatorisk.
Vanliga frågor
Är en HTTP-proxy samma sak som en VPN?
Nej. En HTTP-proxy ger ett HTTP-medvetet vidarebefordrings- eller tunnlingsgränssnitt för appar som väljer den. En VPN skapar en nätverkstunnel och ändrar routingen för den trafik som ingår enligt dess policy. Ingen av etiketterna bevisar anonymitet, och split tunneling i VPN betyder att enhetsomfattande täckning inte är universell.
Kan en HTTP-proxy se HTTPS-trafik?
I en vanlig CONNECT-tunnel vidarebefordrar proxyn TLS-byte och kan inte läsa det skyddade HTTP-innehållet. Den kan ändå observera anslutningsmetadata. Om en auktoriserad gateway avslutar TLS med en CA som den hanterade klienten litar på, kan den inspektera innehåll eftersom den är ena slutpunkten i två TLS-anslutningar.
Vad betyder 407 Proxy Authentication Required?
Proxyn utmanar klienten på proxyuppgifter. Det är inte samma sak som en 401-utmaning från origin-servern. Kontrollera den godkända autentiseringsmetoden och den skyddade kanalen innan du skickar uppgifter.
Döljer en HTTP-proxy min IP-adress?
Origin-servern ser normalt proxyns anslutning som sin närmaste nätverksmotpart, men det innebär inte anonymitet. Vidarebefordrade headers, autentisering, cookies, fingeravtryck, DNS-beteende och loggar kan fortfarande identifiera klienten.
Behöver jag en proxy för webbskrapning?
Inte generellt. Svaret beror på det auktoriserade målet, begärvolym, regionala krav, arkitektur och webbplatsens publicerade åtkomstregler. En proxy kan ge routing och kontroll över utgående trafik; den ersätter inte auktorisering, throttling, parsning, övervakning eller felhantering.
Varför ignorerar en app min systemproxy?
Appar kan använda olika konfigurationskällor och prioriteringsregler. En kan följa OS:et, en annan ha egna inställningar och ett kommandoradsverktyg kan läsa miljövariabler. Kontrollera den felande appens dokumentation och dess bypass-regler i stället för att anta att systempanelen styr allt.
Läs mer




