
רוב האנשים חושבים שחיבור של כתובת IP של פרוקסי מספיק כדי לגרד כל אתר, לגשת לכל דף חסום גאוגרפית, או להריץ חמישים חשבונות ברשתות חברתיות בלי תקלות. זה לא. (ממש לא.)
עולם הפרוקסיז ב-2026 הרבה יותר מורכב — וגם הרבה יותר משמעותי מבחינה עסקית — ממה שרוב המדריכים מציגים. שוק שרתי הפרוקסי הרחב מוערך בכ- 1.9 מיליארד דולר ב-2026, וצפוי לצמוח בקצב שנתי של כ-6.5% עד 2031, בהובלת web scraping, מעקב מחירים, בדיקת פרסומות ואיסוף נתונים בקנה מידה גדול. ובכל זאת, הפער בין "קניתי כמה פרוקסיז" לבין "אני באמת מקבל נתונים אמינים" גדול מתמיד, בזכות מערכות אנטי-בוט מתוחכמות יותר ויותר. המדריך הזה מסביר מה הם פרוקסיז באמת, איך בוחרים את הסוג הנכון (כולל תמחור אמיתי ל-2026), איך מגדירים אותם, מה גורם לחסימה, מתי בכלל לא צריך לנהל פרוקסיז, ואילו מלכודות חיוב תופסות גם קונים מנוסים. מכירות, תפעול, ecommerce, מחקר שוק — לא משנה מה התחום שלכם, זהו מדריך פרקטי שהלוואי שהיה לי כשהתחלתי לנווט בעולם הזה.
מה הם פרוקסיז ואיך הם באמת עובדים?
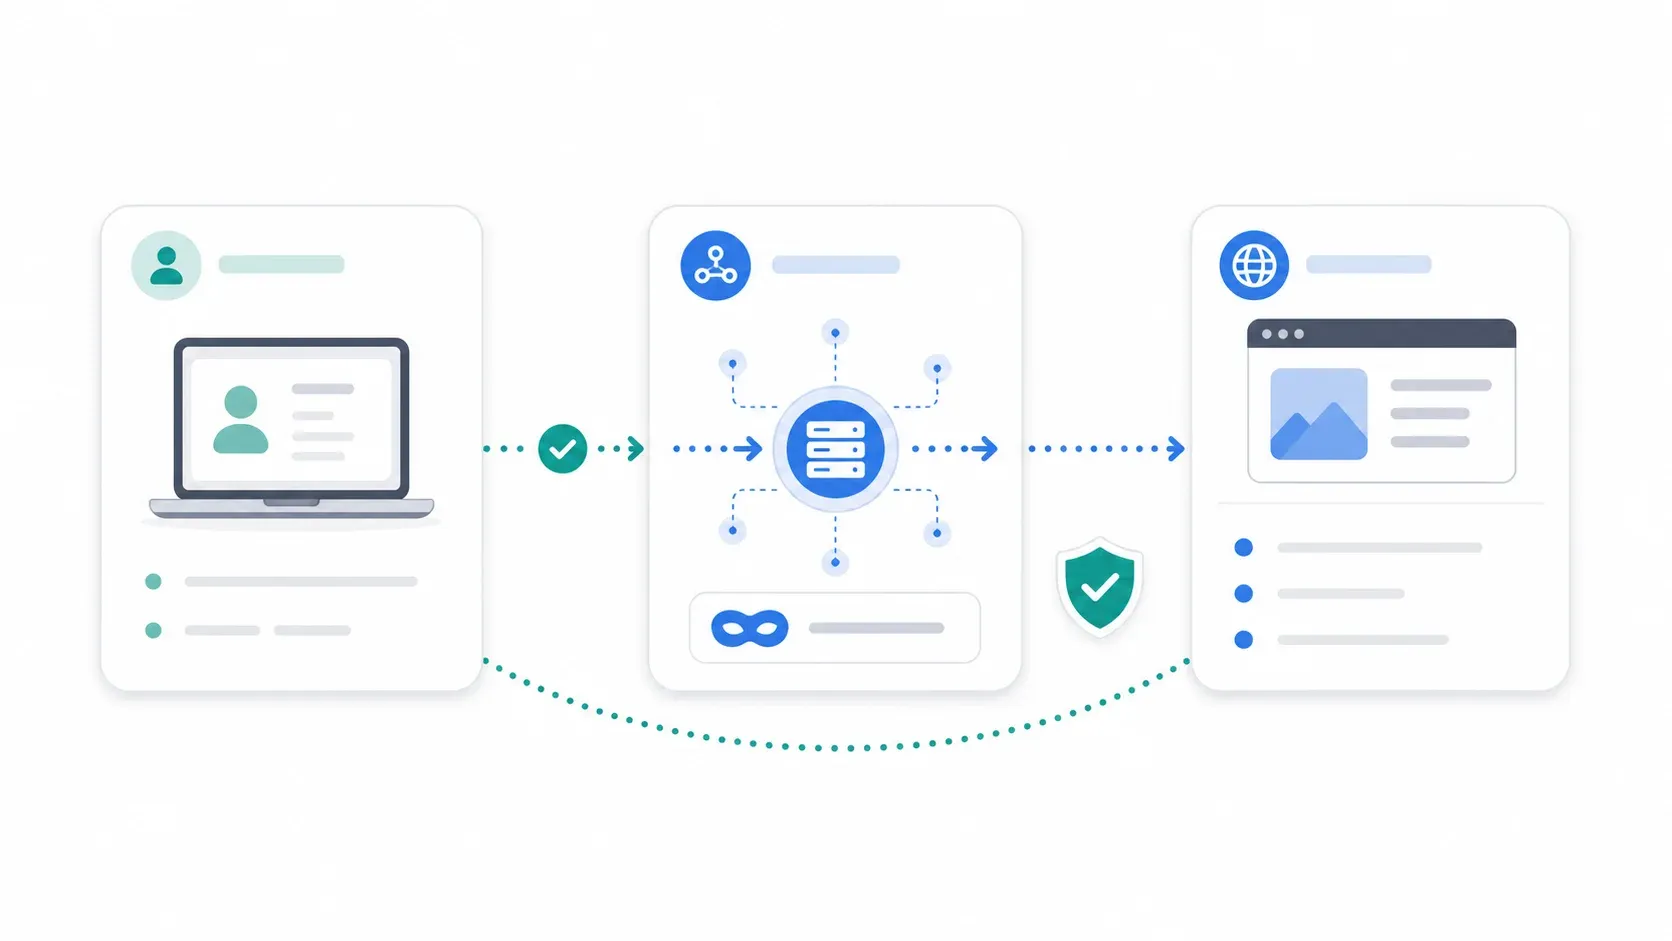
שרת פרוקסי יושב בין המכשיר שלכם (או כלי הגרידה) לבין האתר שאליו אתם גולשים. כשמשתמשים בפרוקסי, הבקשה שלכם נשלחת קודם לפרוקסי, הפרוקסי מעביר אותה לאתר היעד, האתר מחזיר תשובה לפרוקסי, והפרוקסי מחזיר אותה אליכם. אתר היעד רואה את כתובת ה-IP של הפרוקסי — לא את שלכם.
אפשר לחשוב על זה כמו על מישהו אחר שאוסף לכם את הדואר מתיבת דואר שכורה. השולח לא רואה את כתובת הבית שלכם — רק את הכתובת של תיבת הדואר.
כך נראה הזרימה הבסיסית:
המכשיר / הסקרייפר שלכם → שרת פרוקסי → אתר היעד
                                ↓
המכשיר / הסקרייפר שלכם ← שרת פרוקסי ← אתר היעד
הבדל קריטי אחד: פרוקסיז פועלים ברמת היישום. הם מנתבים תעבורה עבור דפדפן, אפליקציה או ספריית scraping ספציפיים — לא את כל תעבורת המכשיר כברירת מחדל. זה שונה מ-VPN, שבדרך כלל עוטף את כל המערכת. נגיע להשוואה הזו מיד.
תפיסות שגויות שכדאי להיפטר מהן עכשיו:
- "פרוקסיז הופכים אותי לבלתי נראה." הם מסתירים את כתובת ה-IP שלכם, אבל לא בהכרח את טביעת האצבע של הדפדפן, TLS handshake, דליפות DNS, עוגיות או דפוסי התנהגות. BrowserLeaks חושף לא רק IP ומיקום, אלא גם נתוני WebRTC, DNS, TLS ו-HTTP/2 fingerprint — כולם יכולים להסגיר אתכם גם עם פרוקסי.
- "אי אפשר לחסום פרוקסיז residential." קשה יותר לסמן אותם, כן. חסינים? לא.
- "ככל שמחליפים יותר מהר, זה תמיד טוב יותר." החלפה תכופה מדי עלולה להיראות לא טבעית, לשבור סשנים ולשרוף מוניטין של IP מהר יותר.
- "פרוקסיז חינמיים מספיק טובים לשימוש עסקי." Browserless מצא שיעורי הצלחה של פחות מ-5% בכמה רשימות ציבוריות של פרוקסיז חינמיים בבדיקה של 2026. זו לא טעות הקלדה.
פרוקסי מול VPN: במה באמת צריך להשתמש?
כל מאמר על פרוקסיז חייב לתת את ההשוואה הזו. רובם מדלגים עליה. גם פרוקסי וגם VPN משנים את כתובת ה-IP שנראית כלפי חוץ. כאן בערך מסתיים הדמיון.
| מימד | פרוקסי | VPN |
|---|---|---|
| הצפנה | משתנה. פרוקסי HTTPS מצפין עד לפרוקסי; פרוקסי HTTP מעביר תעבורה ללא הצפנה | תמיד — מנהרה מוצפנת מלאה |
| היקף התעבורה | לכל אפליקציה, לכל דפדפן או לכל כלי בנפרד | ברמת המערכת כולה (כל תעבורת המכשיר) |
| השפעה על מהירות | בדרך כלל מהיר יותר (פחות overhead) | מעט איטי יותר (עלות ההצפנה) |
| שימושים מתאימים | גרידה, עקיפת חסימות גאוגרפיות, ניהול מספר חשבונות, בדיקת פרסומות, מעקב מחירים | פרטיות, אבטחה ברשת Wi‑Fi ציבורית, גישה מרחוק לארגון |
| מבנה עלויות | לפי GB, לפי IP או לפי port (משתנה) | לרוב 2–4 דולר לחודש במסלולים ארוכי טווח |
| מורכבות תפעולית | גבוהה יותר — צריך לנהל סוג IP, סיבוב, סשנים וחסימות | נמוכה יותר לגלישה כללית |
מדריך התמחור של Norton ל-VPN ב-2026 מציב את מסלולי ה-VPN הזולים ביותר לטווח ארוך על בערך 1–4 דולר לחודש. לעומת זאת, ספקי פרוקסי גובים לרוב לפי GB, IP או port, ולכן משתמשי Reddit מתלוננים לא פעם שפרוקסיז מרגישים יקרים יותר, למרות שהם "עושים פחות" מנקודת מבט צרכנית.
מתי לבחור פרוקסי ולא VPN, ולהפך
בחרו פרוקסי כש:
- אתם מגרדים אתרים בקנה מידה גדול וצריכים לסובב IPs בין בקשות
- אתם צריכים נתונים ספציפיים למדינה מסוימת (למשל בדיקת מחירים בגרמניה כשאתם יושבים בטקסס)
- אתם מנהלים כמה חשבונות וצריכים שכל אחד ייראה כמו משתמש אחר
- אתם מבצעים בדיקות פרסומות וצריכים שליטה מדויקת על מיקום היציאה של ה-IP
בחרו VPN כש:
- אתם רוצים להגן על כל תעבורת המכשיר ברשת Wi‑Fi ציבורית
- אתם צריכים גישה מרחוק לארגון עם הצפנה
- המטרה היא גלישה פרטית, לא חילוץ נתונים
השתמשו בשניהם כש:
- אתם מריצים פעולות scraping מתוך רשת ארגונית שבה כל התעבורה חייבת להיות מוצפנת, אבל גם צריכים ניתוב פר-כלי כדי לסובב IPs
אם המטרה העיקרית שלכם היא חילוץ נתונים מובנים — רשימות מוצרים, פרטי קשר, תוצאות חיפוש — המשיכו לקרוא. בהמשך יש סעיף על מתי בכלל לא תצטרכו ניהול פרוקסיז.
סוגי פרוקסיז: הסבר פשוט וברור
"פרוקסי" הוא מונח-על שמכסה יותר מ-10 סוגים שונים, ובחירה בסוג הלא נכון היא הטעות הנפוצה — וגם היקרה ביותר — בתחום הזה. אפשר להבחין ביניהם לפי ארכיטקטורה/מטרה ולפי מקור ה-IP.
פרוקסי Forward, Reverse ו-Transparent
- פרוקסי Forward: יושב לפני הלקוח ומנתב בקשות יוצאות. זה הסוג שרוב האנשים מתכוונים אליו כשהם אומרים "פרוקסי". זה מה שמשתמשים בו ל-scraping, גישה לפי מיקום וניהול חשבונות.
- פרוקסי Reverse: יושב לפני השרתים ומטפל בתעבורה נכנסת. אתרים משתמשים בזה (למשל Cloudflare, Nginx). אתם, כמשתמשי scraping או עסק, לא קונים reverse proxies — אתרים פורסים אותם.
- פרוקסי Transparent: פועל בלי ידיעת המשתמש הסופי. לרוב ארגונים משתמשים בו לסינון תוכן או caching. לא משהו שתקנו לצורך איסוף נתונים.
פרוקסיז אנונימיים מול פרוקסיז High-Anonymity (Elite)
- פרוקסיז אנונימיים מסתירים את ה-IP האמיתי שלכם, אבל עשויים לחשוף שאתם משתמשים בפרוקסי (באמצעות כותרות כמו
X-Forwarded-For). - פרוקסיז High-anonymity (elite) מסתירים גם את ה-IP וגם את העובדה שאתם עוברים דרך פרוקסי. הם מסירים לחלוטין כותרות מזהות.
מתי זה חשוב? אנונימי מספיק לגישה פשוטה לפי מיקום או scraping ברמת רגישות נמוכה. Elite הוא מה שתרצו כשאתר היעד מפעיל מנגנוני אנטי-בוט אגרסיביים וצריך להיראות כמו משתמש רגיל.
פרוקסיז SOCKS5: כשפרוקסי HTTP כבר לא מספיק
פרוקסיז SOCKS5 עובדים ברמת רשת נמוכה יותר מפרוקסי HTTP/HTTPS. הם יכולים לטפל בכל סוג של תעבורה — לא רק בבקשות רשת — ולכן מתאימים לאפליקציות שאינן דפדפן, לתעבורת UDP או לכלים שצריכים ניתוב גמיש יותר. ספקים גדולים כמו Bright Data, Oxylabs, Decodo, NetNut ו-IPRoyal תומכים ב-SOCKS5 בחלק מהמסלולים, לפי מדד SOCKS5 של AIMultiple לשנת 2026.
החיסרון: SOCKS5 מעט מורכב יותר להגדרה מאשר פרוקסי HTTP רגיל, ולא כל כלי תומך בו כברירת מחדל.
Residential מול Datacenter מול ISP מול Mobile: מסגרת החלטה עם תמחור 2026
כל קונה פרוקסיז שואל את אותה שאלה: "איזה סוג כדאי לי לקנות, וכמה זה יעלה?"
להלן מחירי 2026 עדכניים שנלקחו מדפי ספקים רשמיים — מספרים אמיתיים, לא טווחים מעורפלים.
פרוקסיז Residential: אמון גבוה, מחיר גבוה יותר
פרוקסיז Residential משתמשים ב-IPs שהוקצו על ידי ספקי אינטרנט אמיתיים לבתים אמיתיים, ולכן אתרים סומכים עליהם — התעבורה נראית כמו גלישה רגילה של צרכן מהבית.
- מתאים במיוחד ל: scraping של אתרים עם אנטי-בוט אגרסיבי (ecommerce, רשתות חברתיות, פלטפורמות תיירות), מחקר שוק ספציפי לפי מדינה
- חסרונות: יקר לפי GB, איטי יותר מ-Datacenter
- דוגמאות לתמחור ב-2026:
- Bright Data: תשלום לפי שימוש בערך $8/GB במחירון, מבצעים סביב $4/GB, ובדרגות נפח עד בערך $3/GB
- Oxylabs: $6/GB במסלול התחלה, $5/GB בסיסי, $4/GB מתקדם, $2.50/GB לתאגידים
- Decodo: $3.75/GB ב-3GB, $3.00/GB ב-50GB, ובטענות השיווקיות מסלולים החל מ-$2/GB
- IPRoyal: פרוקסיז residential החל מ-$1.75/GB
טווח מעשי: בערך $2–8 ל-GB במסלולים נפוצים. ספקים זולים וקמפיינים יכולים להוזיל; התחייבויות ארגוניות לפעמים מורידות את המחיר האפקטיבי עוד יותר.
פרוקסיז Residential תומכים גם בסשנים מתחלפים (IP חדש לכל בקשה או לכל פרק זמן — הכי טוב ל-scraping ללא state) וגם בסשנים Sticky (אותו IP למשך זמן מוגדר — הכי טוב לזרימות עם התחברות או פעולות רב-שלביות).
פרוקסיז Datacenter: מהירים וזולים, אבל קל יותר לזהות אותם
פרוקסיז Datacenter מגיעים מספקי hosting בענן — מהירים וזולים, אבל לא קשורים ל-ISP אמיתי. מערכות אנטי-בוט מסמנות אותם לפי ASN בלי להתאמץ.
- מתאים במיוחד ל: scraping בנפח גבוה של אתרים פחות מוגנים, מעקב אחרי דירוגי SEO, בדיקות זמינות פשוטות
- חסרונות: סיכוי גבוה יותר לחסימה מול יעדים מוגנים (רשתות חברתיות, marketplaces)
- דוגמאות לתמחור ב-2026:
- Bright Data: פרוקסיז datacenter החל מכ- $0.90 ל-IP
- Oxylabs: פרוקסיז datacenter בכ- $1.20 ל-IP (תשלום לפי IP, רוחב פס ללא הגבלה בכפוף לשימוש הוגן)
פרוקסיז ISP: עמק השווה
פרוקסיז ISP יושבים בסביבות דמויות datacenter, אבל נושאים IPs הרשומים תחת ספקי אינטרנט אמיתיים — מהירות של datacenter עם אמון ברמת ISP.
- מתאים במיוחד ל: סשנים ארוכי-טווח, ניהול רשתות חברתיות, multi-accounting
- דוגמאות לתמחור ב-2026:
- Oxylabs: פרוקסיז ISP ב-$1.60/IP למסלול התחלה, $1.30/IP למתקדם, $1.20/IP לפרימיום
- Bright Data: פרוקסיז ISP החל מכ- $1.30 ל-IP
זה גם התשובה לשאלה הנצחית בפורומים: "מה בעצם ההבדל בין ISP ל-residential?" ההבחנה היא בין מיקום האירוח לבין רישום ה-IP. פרוקסיז ISP מהירים ויציבים יותר לסשנים מתמשכים; פרוקסיז Residential מציעים מגוון IP רחב יותר ל-scraping שמבוסס על רוטציה תכופה.
פרוקסיז Mobile: הכי קשים לחסימה
פרוקסיז Mobile עוברים דרך רשתות סלולריות (4G/5G). אלפי משתמשים לגיטימיים חולקים טווחי NAT של המפעיל, כך שחסימת IP אחד עלולה לפגוע גם באנשים אמיתיים. אתרים יודעים את זה ונזהרים יותר לפני שהם פועלים.
- מתאים במיוחד ל: אוטומציה ברשתות חברתיות, בדיקות פרסומות, חשבונות שרגישים מאוד לחסימות
- חסרונות: האפשרות היקרה ביותר, מהירויות נמוכות יותר, זמינות מוגבלת
- תמחור 2026: Decodo מציינת פרוקסיז mobile החל מ-$2.25/GB. בפועל, צפו ל-$4–25/GB או לתמחור לפי IP/חודש, בהתאם לספק ולמסלול.
טבלת החלטה מרוכזת
| סוג פרוקסי | מתאים במיוחד ל | רמת אנונימיות/אמון | מהירות | סימן עלות ל-2026 | סיכון לזיהוי | דפוס סשן |
|---|---|---|---|---|---|---|
| Residential | ecommerce, תיירות, social, מחקר גאוגרפי | גבוהה | בינונית | נפוץ $2–8/GB | בינוני-נמוך | מתחלף או sticky |
| Datacenter | מעקב SEO, scraping פשוט, נפח גבוה | נמוכה-בינונית | גבוהה | כ- $0.90–1.20/IP | גבוה באתרים מוגנים | ייעודי/משותף |
| ISP | יציבות חשבונות, multi-accounting, סשנים ארוכים | בינונית-גבוהה | גבוהה | כ- $1.20–1.60/IP | בינוני | Sticky/סטטי |
| Mobile | רשתות חברתיות, בדיקת פרסומות, רגישות לחסימות | גבוהה מאוד | נמוכה-בינונית | $4–25/GB או לפי IP/חודש | נמוך (אך לא חסין) | Sticky/מתחלף |
| SOCKS5 | אפליקציות שאינן דפדפן, UDP, ניתוב גמיש | תלוי במקור ה-IP | תלוי | לרוב אפשרות פרוטוקול | תלוי | תלוי |
הערה: התמחור משתנה לעיתים קרובות. תמיד בדקו את דפי הספק לפני התחייבות.
עץ החלטה בן 3 שאלות: איזה סוג פרוקסי מתאים לכם?
-
למה אני משתמש בפרוקסי?
- scraping → residential או datacenter (בהתאם לרמת ההגנה של היעד)
- multi-accounting → mobile או ISP
- פרטיות בסיסית / גישה גאוגרפית → anonymous או elite
-
האם אני צריך סשן מתמשך?
- כן (זרימות עם התחברות, עגלות קניות, ניהול חשבונות) → סשנים sticky
- לא (scraping ללא state, בדיקות SERP) → סשנים מתחלפים
-
מה התקציב שלי ל-GB?
- נמוך → datacenter
- בינוני → ISP או residential
- גמיש → mobile
איך מגדירים ומשתמשים בפרוקסיז: צעד אחר צעד
- רמת קושי: מתחיל
- זמן נדרש: כ-15–20 דקות להגדרה ראשונה
- מה צריך: חשבון אצל ספק פרוקסי, דפדפן Chrome (או כלי ה-scraping שלכם), וכתובת URL יעד לבדיקה
שלב 1: בוחרים ספק פרוקסי ותוכנית
דירוגים באתרי השוואה הם לעיתים קרובות pay-to-play. תחושות בקהילה ודיונים ב-Reddit נותנים תמונה אמינה יותר. קריטריונים לבדיקה:
- גודל מאגר ה-IP והכיסוי הגאוגרפי
- סוגי סשן נתמכים (מתחלף, sticky, שניהם)
- מגבלות רוחב פס ומודל חיוב (לפי GB, לפי IP, תשלום קבוע)
- זמינות ניסיון — תמיד התחילו עם trial או pay-as-you-go לפני התחייבות לחוזה חודשי
שלב 2: מגדירים פרוקסיז בדפדפן או בכלי שלכם
לשימוש בדפדפן, הגישה הנפוצה ביותר היא תוסף ניהול פרוקסי. FoxyProxy הוא אפשרות קוד פתוח פופולרית ל-Chrome. תהליך ההגדרה:
- מתקינים את FoxyProxy מחנות Chrome Web Store
- פותחים את אפשרויות FoxyProxy
- בוחרים בהגדרת פרוקסי ידנית
- מזינים את Host/IP ואת ה-port מלוח הבקרה של הספק
- מוסיפים שם משתמש וסיסמה אם נדרש
- מעבירים את FoxyProxy למצב שמנתב את התעבורה דרך הפרוקסי
עבור כלי scraping (כמו Puppeteer, Playwright או סקריפטים מותאמים), בדרך כלל מעבירים את פרטי ההתחברות בפורמט הזה:
http://username:password@host:port
socks5://username:password@host:port
רוב ספקי הפרוקסי כוללים מדריכי התקנה ייעודיים לשירות שלהם ולכלים נפוצים.
שלב 3: בודקים את חיבור הפרוקסי
לפני שמריצים עומס אמיתי, מאמתים ארבעה דברים:
- נכנסים לאתר בדיקת IP כמו WhatIsMyIPAddress.com כדי לוודא שה-IP השתנה
- בודקים שמיקום הפרוקסי תואם ליעד הגאוגרפי שרציתם
- משתמשים ב-BrowserLeaks כדי לבדוק דליפות WebRTC, דליפות DNS, נתוני TLS fingerprint וסימנים נוספים שעלולים לחשוף את הזהות האמיתית שלכם
- לבדיקות fingerprint מתקדמות יותר, אפשר לנסות את PixelScan ולוודא שטביעת האצבע של הדפדפן תואמת למיקום הפרוקסי
אם ה-IP השתנה אבל BrowserLeaks מציג דליפת WebRTC שחושפת את ה-IP האמיתי, ההגדרה שלכם לא שלמה. תקנו את הדליפות לפני שממשיכים.
שלב 4: מסובבים פרוקסיז ומנהלים סשנים
- ל-scraping ללא state: מגדירים מרווחי רוטציה — IP חדש כל N בקשות או כל N דקות. הרבה ספקים מציעים backconnect endpoints שמבצעים את הרוטציה אוטומטית.
- ל-multi-accounting או סשנים עם התחברות: משתמשים ב-sticky sessions כך שכל חשבון ימשיך להשתמש באותו IP. מגדירים משך סשן בהתאם לאפשרויות הספק (בדרך כלל 1–30 דקות בפרוקסיז residential sticky).
ההבדל בין רוטציה שמנוהלת על ידי הספק (backconnect) לבין רוטציה ידנית חשוב. Backconnect פשוט יותר — אתם פוגעים בכתובת gateway אחת והספק מסובב IPs מאחורי הקלעים. רוטציה ידנית אומרת שאתם מנהלים רשימת IPs ומחליפים ביניהם בעצמכם.
שלב 5: מנטרים ומטפלים בתקלות
- מחפשים חסימות פתאומיות, CAPTCHAs או קודי סטטוס 403/429 — אלה סימנים שצריך להתאים את קצב הרוטציה, להחליף סוג פרוקסי או להאט את קצב הבקשות
- עוקבים אחרי צריכת רוחב הפס בלוח הבקרה של הספק כדי להימנע מהפתעות בחיוב
- שומרים עין על נפילות סשן, במיוחד ב-sticky sessions על פרוקסיז residential. שרשורי Reddit מצביעים על כך בעקביות כבעיה תפעולית אמיתית, לא רק טעות של מתחילים.
למה פרוקסיז נחסמים: איך מערכות אנטי-בוט באמת תופסות אתכם
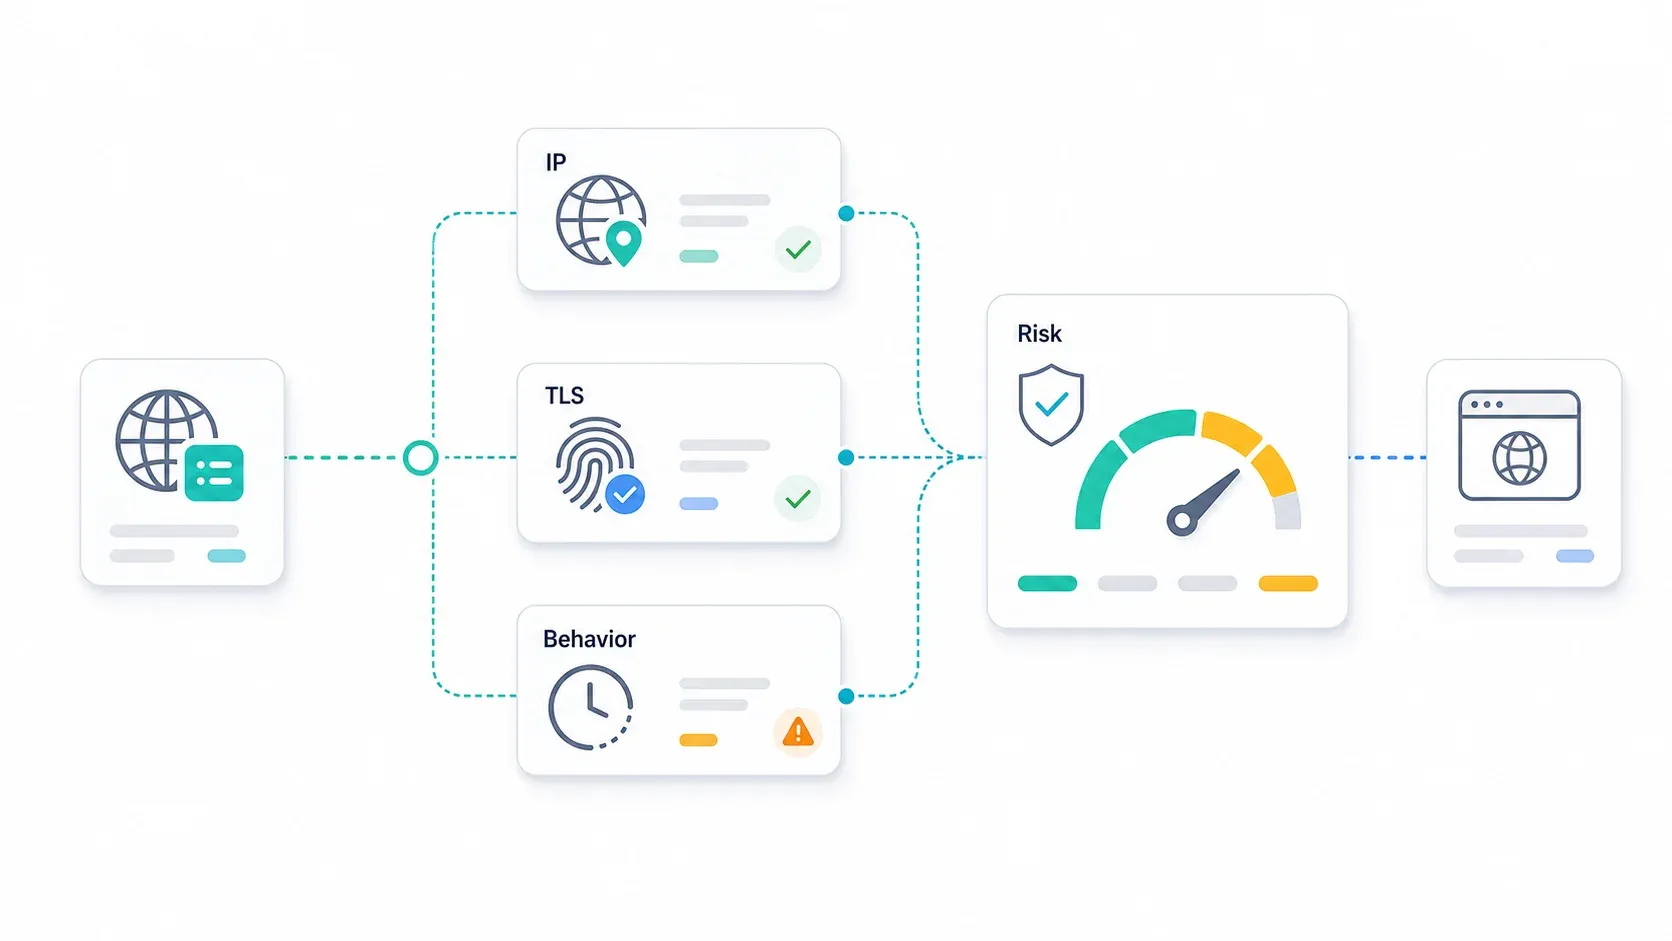
IP של פרוקסי לבדו כבר שנים לא מספיק. ממש לא. מערכות אנטי-בוט מודרניות מ-Cloudflare, DataDome ו-F5 Distributed Cloud משתמשות בזיהוי רב-שכבתי שחורג הרבה מעבר לבדיקה אם IP שייך ל-datacenter.
שכבה 1: ניקוד מוניטין של IP
אתרים וספקי אנטי-בוט מעניקים ציוני אמון לכתובות IP על סמך:
- האם ה-IP שייך ל-ASN של datacenter (קל לסמן)
- האם ה-IP נמצא בטווח ידוע של ספק פרוקסי
- הגיל וההיסטוריה של ה-IP מבחינת שימוש לרעה
- ציוני "ניקיון" של residential — גם IPs residential יכולים להיחסם אם נעשה בהם שימוש אגרסיבי
מדריך המיטיגציה של DataDome לבוטים מתאר במפורש סינון IP רק כחלק אחד ממערך זיהוי רחב יותר. ל-residential ול-mobile יש אמון בסיסי גבוה יותר, אבל הם לא כרטיס חופשי.
שכבה 2: טביעת אצבע של דפדפן ו-TLS
גם עם IP נקי, הלקוח שלכם עלול להסגיר אתכם. מערכות אנטי-בוט בודקות:
- Canvas ו-WebGL fingerprints — הבדלים ברינדור חושפים את הדפדפן/מערכת ההפעלה האמיתיים
- TLS JA3/JA4 hashes — גם ה-TLS handshake עצמו יוצר טביעת אצבע. Cloudflare מתארת את JA4 כחלק מחבילה רחבה יותר המכסה TLS, HTTP ו-SSH
- הגדרות HTTP/2 ו-HTTP/3 — המדריך של Scrapfly ל-2026 מסביר איך ספקי אנטי-בוט גדולים משלבים fingerprints ברמת הפרוטוקול למערכי זיהוי שכבתיים
- רזולוציית מסך, timezone, locale, גופנים — אם אלה לא תואמים למה שמשתמש רגיל מהמיקום של הפרוקסי היה מפיק, תסומנו
מחקרים אקדמיים עדכניים על TLS fingerprinting ממשיכים לאשר שסימנים ברמת ה-handshake משמשים בפועל כדי להבחין בין בוטים למשתמשים אמיתיים.
שכבה 3: ניתוח התנהגותי
Distributed Cloud Bot Defense של F5 מדגיש ניתוח התנהגותי וזיהוי איומים חזוי. מערכות אנטי-בוט עוקבות אחרי:
- דפוסי תזמון בקשות — מרווחים קבועים להפליא (למשל בדיוק 2.000 שניות בין בקשות) צועקים "בוט"
- תנועת עכבר והתנהגות גלילה — או היעדרן
- זרימת ניווט — משתמשים אמיתיים לא מבקרים ב-500 עמודי מוצר ברצף בלי ללחוץ על קטגוריה
- התפרצויות בקשות — הפצצת אתר ב-100 בקשות ב-10 שניות היא סימן בולט
צ'קליסט מעשי כדי להימנע מחסימה
- התאימו את מדינת הפרוקסי לאזור הזמן, ל-locale ולשפת הדפדפן
- אל תחברו user agent של מובייל לרזולוציית מסך של דסקטופ
- שמרו על עקביות בין headers, גרסת TLS, גרסת דפדפן ו-user agent
- השתמשו ב-sticky sessions לפעולות עם התחברות או רב-שלביות
- הימנעו ממרווחי בקשות מדויקים מדי — הוסיפו שונות ריאליסטית ומקובצת
- האטו לפני שאתם משדרגים סוג פרוקסי. קצב בקשות חשוב לעיתים יותר מהשקעה בפרוקסי.
- בדקו דליפות WebRTC ו-DNS עם BrowserLeaks לפני קמפיין בתשלום
- כש-sticky session נופל באמצע פעולה, בדקו אם זו בעיית איכות אצל הספק או תגובת זיהוי לפני שמשנים את כל ההגדרה
מתי צריך פרוקסיז ל-scraping — ומתי API של AI עושה את העבודה בשבילכם
Web scraping ואיסוף נתונים הם הסיבה מספר 1 שאנשים מחפשים מידע על פרוקסיז. חלק גדול מקוני הפרוקסיז בעצם קונים תשתית כדי לפתור בעיית חילוץ נתונים — ורבים לא מבינים שיש דרך פשוטה יותר.
עדיין צריך פרוקסיז כש…
- אתם מריצים אוטומציה מותאמת אישית ב-Puppeteer או Playwright עם דרישות סשן ספציפיות
- אתם מנהלים סשנים ארוכי-טווח ברשתות חברתיות (ניהול כמה חשבונות במשך ימים או שבועות)
- אתם מבצעים בדיקות פרסומות ספציפיות למדינה וצריכים שליטה מדויקת על מיקום היציאה של ה-IP
- אתם בונים כלים פנימיים שדורשים סשנים מאומתים ומתמשכים
במקרים האלה, ניהול פרוקסיז הוא חלק מהעבודה. אין קיצור דרך.
אולי לא תצטרכו ניהול פרוקסיז כש…
- המטרה שלכם היא חילוץ נתונים מובנים: רשימות מוצרים, פרטי קשר, תוצאות חיפוש, נתוני נדל"ן
- אתם משקיעים יותר זמן ב-debugging של רוטציית פרוקסי ופתרון CAPTCHAs מאשר בניתוח הנתונים שאספתם
- אתם צריכים פלט נקי ב-JSON או Markdown, לא HTML גולמי
כאן נכנסות לתמונה API-ים של scraping מבוססי AI. הם מטפלים ב-backend בעקיפת אנטי-בוט, rendering של JS ופתרון CAPTCHAs — כך שלא תצטרכו להגדיר מאגר פרוקסיז, לוגיקת רוטציה או תוכנית IP מסוג residential.
איך ה-API, שרת ה-MCP וה-CLI של Thunderbit מחליפים ניהול פרוקסיז בחילוץ נתונים
כנות לגבי היקף חשוב כאן יותר מכל pitch שיווקי. Thunderbit הוא לא תחליף לכל פרוקסי בכל תרחיש. הוא הכי חזק כשהעבודה היא "להשיג נתונים מובנים בצורה אמינה" — לא "לתת לי שליטה ידנית מלאה על הזהות ברשת".
כך הכלים שלנו תומכים בזרימות חילוץ נתונים:
- API פתוח:
POST /extractעם JSON Schema מחזיר נתונים מובנים.POST /distillממיר דפים ל-Markdown נקי. שניהם מטפלים ברינדור JS, בעקיפת אנטי-בוט וב-CAPTCHAs בלי שתגדירו מאגרי פרוקסיז.suggest_fieldsהוא חינמי;distillעולה 1 קרדיט;extractעולה 20 קרדיטים לקריאה. - שרת MCP: הכלים
thunderbit_extractו-thunderbit_distillמאפשרים לסוכני AI (Claude, Cursor) לגרד תוך כדי משימה — אידיאלי לסוכני מחקר ולצינורות העשרת נתונים. - CLI:
npx @thunderbit/thunderbit-cli extract <url> --schema schema.jsonרץ מהטרמינל, מ-CI או מ-cron. בלי דפדפן, בלי הגדרת פרוקסי. - תוסף Chrome: למשתמשים לא טכניים, תוסף Chrome של Thunderbit מציע אפשרות של שני קליקים שמטפלת בכל מורכבות הפרוקסי והאנטי-בוט מאחורי הקלעים.
| מימד | ניהול פרוקסיז בעצמכם | Thunderbit API / MCP / CLI |
|---|---|---|
| זמן הקמה | חשבון ספק, סוג פרוקסי, פרטי גישה, הגדרת דפדפן/כלי, כללי רוטציה | מפתח API או הגדרת MCP/CLI, ואז קריאות extract/distill |
| תחזוקה | מעקב אחרי חסימות, איכות IP, סשנים, CAPTCHAs, רוחב פס, שינויים אצל הספק | מעקב אחרי קרדיטים, איכות schema, סטטוס API/משימה |
| טיפול באנטי-בוט | אתם מתאמים פרוקסיז, browser stack, fingerprinting, rate limits | Thunderbit מספק הפשטה לתרחישים נתמכים |
| פלט | בדרך כלל HTML או תגובות גולמיות; אתם בונים parser | JSON מובנה, Markdown או שדות מבוססי schema |
| מתאים במיוחד ל | אוטומציה מותאמת, סשנים בחשבונות, בדיקות פרסומות, שליטה מדויקת ב-IP יציאה | חילוץ נתונים ציבוריים מובנים וזרימות מחקר של סוכני AI |
| מודל עלות | לפי GB/IP/port ועוד תשתית scraping | חיוב מבוסס קרדיטים לחילוץ/עיבוד |
עבור תהליכים כמו מעקב מחירים ב-ecommerce, לידים ממדריכים עסקיים או איגוד רשימות נדל"ן, הגישה של ה-API מסירה קטגוריה שלמה של כאבי תשתית. להעמקה נוספת, ראו את המדריכים שלנו על AI web scraping, web scraping ללא קוד, ו-ה-AI web scrapers הטובים ביותר בבלוג של Thunderbit.
מלכודות חיוב של פרוקסיז: למה רוחב הפס שלא השתמשתם בו נעלם, ואיך נמנעים מתשלום יתר
חיוב בפרוקסיז הוא המקום שבו התעשייה נהיית מבלבלת באמת — ושבו קונים נופלים. שרשורי פורומים מלאים במשתמשים שהופתעו מתפוגת רוחב פס, מסלולים "לא מוגבלים" שזוחלים במהירות, וספקים שנעלמים בן לילה.
מודלי חיוב נפוצים והחסרונות שלהם
| מודל חיוב | איך זה עובד | על מה לשים לב |
|---|---|---|
| לפי GB | משלמים על רוחב הפס שנצרך | המחירים משתנים מאוד לפי סוג פרוקסי; קל לחרוג מהתקציב |
| תשלום קבוע לפי IP/port | משלמים לכל IP, לעיתים עם "רוחב פס לא מוגבל" | מגבלות שימוש הוגן, האטה או השעיה בשימוש כבד |
| רוחב פס לא מוגבל | תשלום חודשי קבוע | כמעט תמיד יש throttling או מגבלות שימוש הוגן שמוסתרות בתנאים |
| Pay-as-you-go | מטעינים ומשתמשים מהיתרה | לרוב היקר ביותר ל-GB; טוב לבדיקה |
למה ספקי Residential פוקעים את התעבורה שלא השתמשתם בה
רוב ספקי הפרוקסי residential משתמשים במחזורי תפוגת תעבורה של 30 יום. קניתם 10GB, השתמשתם ב-3GB, ולעיתים קרובות ה-7GB שנשארו פשוט נעלמים בסוף החודש. זו לא סתם חמדנות — עלויות peering ורוחב פס הופכות תוכניות rollover ליקרות מאוד. אבל זה עדיין צורב כשמשלמים $5/GB.
חלק מהספקים מציעים עכשיו rollover או תעבורה שלא פוקעת:
- IPRoyal מדגישה שתעבורת פרוקסי residential "לעולם לא פוקעת" ותומכת ברכישה גמישה לפי צורך
- ProxyEmpire טוענת לנתונים שעוברים rollover כך ש-GB שלא נוצלו עוברים קדימה
- DataImpulse משווקת תעבורת residential ב-$1/GB ללא תפוגת רוחב פס
טיפ: קנו רוחב פס בכמויות קטנות יותר כדי לצמצם בזבוז. טופ-אפ של 5GB שבאמת תשתמשו בו בתוך 30 יום עדיף על תוכנית של 50GB שמחציתה פוקעת.
צ'קליסט להערכת ספק — מעבר להבטחות שיווקיות
לפני שאתם מתחייבים לספק פרוקסי כלשהו, עברו על זה:
- זמינות ניסיון ומדיניות החזר — אם אין trial, זה דגל צהוב
- מוניטין קהילתי — תחושות ב-Reddit בקבוצות כמו r/proxies ו-r/webscraping אמינות יותר מאתרי ביקורות. חפשו את שם הספק יחד עם "scam", "exit scam" או "billing" כדי למצוא תלונות אמיתיות.
- SLA לזמינות והיסטוריית uptime בפועל — בקשו נתונים היסטוריים, לא רק מספר שיווקי
- שקיפות מאגר ה-IP — האם IPs residential מגיעים מתוכניות opt-in אתיות, או מ-P2P SDK botnets? Bright Data מפרסמת דף אמון ומקוריות שמתאר sourcing שקוף של IPs residential. Google's Threat Intelligence Group דיווחה ב-2026 על שיבוש של רשת פרוקסי residential גדולה שלכאורה נוצלה בידי גורמי פשיעה — תזכורת שלא כל מאגרי ה-IP נולדו שווים.
- טענות על כיסוי גאוגרפי מול המציאות — בדקו trial לפני התחייבות למסלול על בסיס מדינות שמופיעות בפרסום
- היסטוריית exit scam — האם עלו טענות על סגירה פתאומית או היעלמות כספים?
טעויות נפוצות עם פרוקסיז ואיך להימנע מהן
הטעויות הבאות מכשילות גם משתמשי פרוקסי מתחילים וגם מנוסים.
טעות 1: שימוש בפרוקסיז חינמיים למשימות עסקיות
פרוקסיז חינמיים איטיים, לא אמינים, ולעיתים רושמים את התעבורה שלכם. חלקם מזריקים פרסומות או malware. הבדיקות של Browserless מ-2026 מצאו שיעורי הצלחה של פחות מ-5% בכמה רשימות ציבוריות של פרוקסיז חינמיים. אל תשתמשו בפרוקסיז חינמיים לכל דבר שכולל פרטי גישה, מידע רגיש או תהליכי production.
טעות 2: בחירה לא נכונה של סוג פרוקסי לפי השימוש
שימוש בפרוקסיז datacenter לגרידה של רשתות חברתיות (שיעור חסימה גבוה) או בפרוקסיז mobile יקרים למעקב SEO בסיסי (בזבוז תקציב) הם שני חוסר ההתאמה הנפוצים ביותר. חזרו לעץ ההחלטה למעלה — הוא שם מסיבה.
טעות 3: התעלמות מעקביות של fingerprint
סיבוב IPs תוך השארת אותו fingerprint של הדפדפן מבטל את היתרון. ה-timezone, השפה, רזולוציית המסך וה-user agent חייבים להתאים למיקום הגאוגרפי של הפרוקסי. בקשה מ"IP residential גרמני" עם locale של en-US, timezone של האוקיינוס השקט וגרסת Chrome שעדיין לא קיימת תסומן מיד.
טעות 4: סיבוב מהיר מדי או איטי מדי של IPs
רוטציה מהירה מדי נראית חשודה ועלולה לשרוף מוניטין של IP. רוטציה איטית מדי מרכזת יותר מדי בקשות על IP אחד. נקודת האיזון תלויה ברמת הרגישות של אתר היעד לאנטי-בוט — התחילו שמרני (רוטציה אחת לכל 5–10 בקשות) והתאימו לפי שיעור החסימות.
טעות 5: התעלמות מנפילות sticky sessions
נפילות של sticky session באמצע פעולה הן תסכול שחוזר ב-שרשורי פרוקסי ב-Reddit. לפני שמשנים את כל ההגדרה, בדקו האם מדובר בבעיית איכות אצל הספק (פנו לתמיכה, נסו ספק אחר) או בתגובת זיהוי (בדקו עקביות fingerprint, האטו).
הגדרת פרוקסיז במבט אחד: טבלת סיכום
| סוג פרוקסי | מתאים במיוחד ל | רמת אנונימיות | מהירות | סימן עלות ל-2026 | סיכון לזיהוי | סוג סשן |
|---|---|---|---|---|---|---|
| Residential | ecommerce, תיירות, social, מחקר גאוגרפי | גבוהה | בינונית | $2–8/GB | בינוני-נמוך | מתחלף או sticky |
| Datacenter | מעקב SEO, scraping פשוט | נמוכה-בינונית | גבוהה | כ- $0.90–1.20/IP | גבוה באתרים מוגנים | ייעודי/משותף |
| ISP | יציבות חשבונות, multi-accounting | בינונית-גבוהה | גבוהה | כ- $1.20–1.60/IP | בינוני | Sticky/סטטי |
| Mobile | רשתות חברתיות, בדיקות פרסומות | גבוהה מאוד | נמוכה-בינונית | $4–25/GB | נמוך | Sticky/מתחלף |
| SOCKS5 | אפליקציות שאינן דפדפן, UDP, ניתוב גמיש | תלוי במקור | תלוי | אפשרות פרוטוקול | תלוי | תלוי |
| Rotating | scraping ללא state, סריקות רחבות | תלוי במקור | תלוי | מנוהל על ידי הספק | נמוך יותר אם קצב נכון | IP חדש לכל בקשה/מרווח |
| Dedicated | משימות יציבות, ניתוב צפוי | תלוי | גבוהה | לפי IP/port | משותף יכול להביא בעיות | סטטי |
שמרו את הטבלה הזו. היא תחסוך לכם את הטעויות היקרות ביותר עם פרוקסיז.
סיכום ומסקנות עיקריות
פרוקסיז ב-2026 הם חזקים יותר ומורכבים יותר מאי פעם. ההחלטות המרכזיות לא השתנו, אבל דרישות הביצוע כן:
- תבינו איזה סוג פרוקסי אתם צריכים. Residential, datacenter, ISP ו-mobile משרתים מטרות שונות — והבחירה הלא נכונה מבזבזת כסף או גורמת לחסימה.
- תתאימו את סוג הפרוקסי לשימוש ולתקציב. השתמשו בעץ ההחלטה. אל תקנו פרוקסיז mobile לבדיקות SEO, ואל תשתמשו ב-datacenter לגרידת רשתות חברתיות.
- תגדירו נכון עם עקביות fingerprint. רוטציית IP בלי התאמה של timezone, locale, user agent ו-TLS fingerprint היא הצגה של אבטחה, לא אבטחה אמיתית.
- תעקבו אחרי החיוב. תפוגת רוחב פס שלא נוצל, מגבלות שימוש הוגן והבדלי עלות ל-GB בין סוגי פרוקסי יכולים לחרוג מהתקציב במהירות.
- תשקלו האם API של AI scraping יכול לבטל לגמרי את הצורך בניהול פרוקסיז. עבור חילוץ נתונים מובנים — רשימות מוצרים, פרטי קשר, תוצאות חיפוש — כלים כמו ה-API וה-CLI של Thunderbit מפשטים את כל שכבת הפרוקסי/אנטי-בוט ומחזירים נתונים נקיים ישירות.
מערכות אנטי-בוט ימשיכו להתפתח. המגמה ברורה: כלים מבוססי AI שמסתירים את מורכבות התשתית מנצחים, והצוותים שמאמצים אותם משקיעים יותר זמן בניתוח נתונים ופחות זמן ב-debugging של פרוקסיז. אם זה מעניין אתכם, ל-תוסף Chrome של Thunderbit יש שכבה חינמית להתנסות, וב-ערוץ YouTube שלנו תמצאו הדרכות לזרימות חילוץ נפוצות.
אין פרוקסי אחד שהוא "הכי טוב". יש פרוקסי הכי טוב למה שאתם מנסים לעשות — ועכשיו יש לכם את המסגרת למצוא אותו.
שאלות נפוצות
1. האם שימוש בפרוקסיז הוא חוקי?
פרוקסיז הם כלים חוקיים ברוב המדינות. החוקיות תלויה במה עושים איתם — scraping של נתונים ציבוריים בדרך כלל מותר, אבל תמיד יש לכבד את תנאי השימוש של האתר, בקרות הגישה ותקנות פרטיות כמו GDPR. זה לא ייעוץ משפטי; אם השימוש שלכם כולל נתונים רגישים או תחומים מפוקחים, התייעצו עם איש מקצוע.
2. כמה עולים פרוקסיז ב-2026?
זה תלוי בסוג. פרוקסיז datacenter עולים לרוב כ- $0.90–1.20 ל-IP. פרוקסיז residential עולים בדרך כלל $2–8 ל-GB במסלולים נפוצים. פרוקסיז ISP נעים סביב $1.20–1.60 ל-IP. פרוקסיז mobile הם היקרים ביותר — $4–25 ל-GB או לפי IP/חודש. המחירים משתנים משמעותית לפי ספק, גודל המאגר ומשך ההתחייבות — תמיד בדקו את דפי הספק העדכניים לפני קנייה.
3. אפשר להשתמש בפרוקסי חינמי ל-web scraping?
לא מומלץ לשימוש עסקי רציני. פרוקסיז חינמיים לא אמינים, איטיים, ולעיתים מסכנים את המידע שלכם דרך רישום תעבורה, הזרקת פרסומות או malware. בבדיקות של Browserless ב-2026 נמצאו שיעורי הצלחה של פחות מ-5% ברשימות ציבוריות של פרוקסיז חינמיים. ל-scraping ב-production, השקיעו בספק בתשלום או השתמשו ב-API שמפשט לגמרי את ניהול הפרוקסיז.
4. מה ההבדל בין פרוקסי ל-VPN?
פרוקסי בדרך כלל מנתב תעבורה עבור דפדפן, אפליקציה או כלי מסוים, ולא תמיד מצפין את החיבור. VPN מצפין את כל תעבורת המכשיר ברמת המערכת. פרוקסיז טובים יותר ל-scraping, עקיפת חסימות גאוגרפיות וניהול כמה חשבונות. VPN-ים טובים יותר לפרטיות, אבטחה ב-Wi‑Fi ציבורי וגישה מרחוק לארגון. ראו את טבלת ההשוואה המפורטת בתחילת המאמר.
5. מתי כדאי להשתמש ב-API של AI scraping במקום לנהל פרוקסיז בעצמי?
כשהמטרה שלכם היא חילוץ נתונים מובנים — רשימות מוצרים, פרטי קשר, תוצאות חיפוש, נתוני נדל"ן — ואתם מבזבזים יותר זמן על רוטציית פרוקסי, פתרון CAPTCHA והתחמקות מחסימות מאשר על ניתוח הנתונים עצמם. API-ים של AI scraping כמו Thunderbit מטפלים בעקיפת אנטי-בוט, rendering של JS ו-CAPTCHAs בצד השרת, ומחזירים נתונים מובנים ונקיים בלי שתצטרכו לנהל תשתית פרוקסי. עדיין תצטרכו פרוקסיז משלכם לאוטומציה מותאמת בדפדפן, סשנים מאומתים ארוכי-טווח או שליטה מדויקת ב-IP היציאה.
למידע נוסף




