
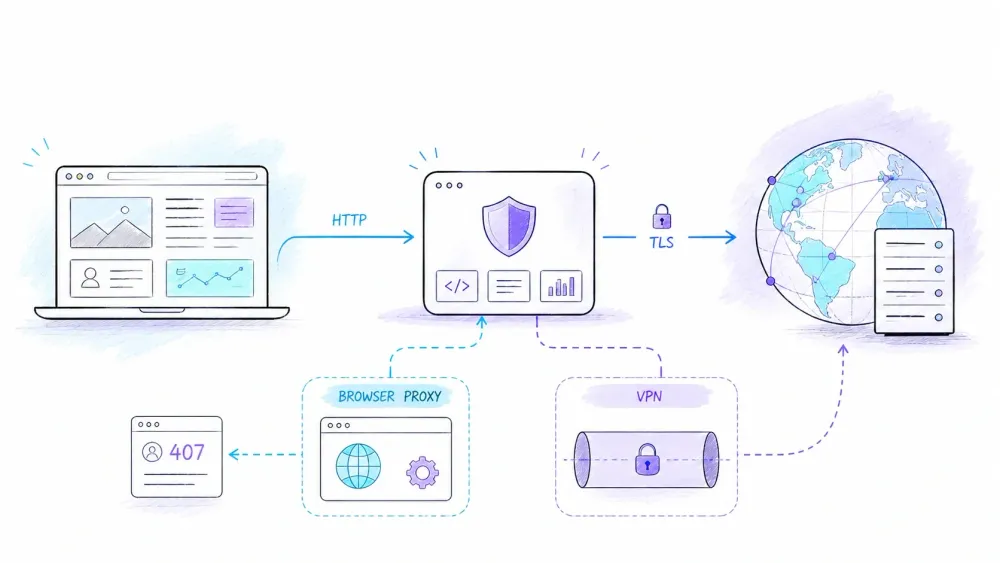
Bir telefonun ya da dizüstü bilgisayarın ağ ayarlarını açtığınızda, Off, Manual ve Auto gibi seçenekler sunan bir HTTP Proxy ayarı görebilirsiniz. En güvenli ve varsayılan yaklaşım aslında çok basittir: Güvendiğin bir yönetici ya da belirli bir uygulama sana proxy bilgileri vermediyse, bunları kafandan uydurma. Bir proxy adresi, performansı artıran sihirli bir anahtar ya da gizlilik modu değildir. HTTP isteklerinin nereye gideceğini değiştirir, o kadar.
O küçücük ayar panelinin arkasında aslında oldukça geniş bir konu var. Bir HTTP proxy; şirket politikalarını uygulamak, bir geliştiricinin API çağrılarını yönlendirmek, paylaşılan yanıtları önbelleğe almak ya da HTTPS için bir tünel oluşturmak için kullanılabilir. Ters proxy ise bu ilişkinin öbür tarafında, kullanıcıların önünde değil bir web sitesinin önünde konumlanır. Bu rollerin hiçbiri tek başına bir bağlantıyı özel, anonim, hızlı ya da yetkili hâle getirmez.
Bu rehber, pazarlama etiketlerinden ziyade protokolü anlatır: HTTP proxy nedir, kablo üzerinden gerçekten ne taşınır, CONNECT sıradan yönlendirmeden nasıl farklıdır, SOCKS5 ve VPN’ler bu tabloda nereye oturur ve proxy ayarlarını rastgele beş kez değiştirip durmadan nasıl hata ayıklanır.
HTTP Proxy Nedir?
HTTP proxy, bir HTTP isteğini alan ve bunu ya isteği ileterek, izin verildiğinde önceden saklanmış bir yanıtı sunarak ya da kendi yanıtını döndürerek karşılamaya çalışan bir aracıdır. RFC 9110, istemci tarafından seçilen proxy’yi bir mesaj iletim aracısı olarak tanımlar. İstemci bunu genellikle uygulama ayarlarından, işletim sistemi ayarlarından, Proxy Auto-Configuration (PAC) dosyasından veya ortam değişkenlerinden öğrenir.
Açıkça yapılandırılmış bir forward proxy için akış şu şekildedir:
client  --->  forward proxy  --->  origin server
        <---                 <---
İstemci önce proxy’ye bağlanır. Proxy daha sonra hedefe doğru bir bağlantı açar ya da mevcut bağlantıyı yeniden kullanır. Origin sunucu normalde proxy’nin ağ bağlantısını doğrudan karşı tarafı olarak görür; ama bu tek başına anonimlik kanıtı değildir. Başlıklar, çerezler, tarayıcı parmak izi, kimliği doğrulanmış oturumlar, DNS davranışı ve kayıtlar hâlâ kullanıcıyı ya da kurumu ele verebilir. “Origin farklı bir kaynak IP görür” ile “kullanıcı anonimdir” bambaşka iddialardır.
HTTP proxy aynı zamanda şifreleme değildir. Düz HTTP, başka bir güvenlik katmanı tarafından korunmadıkça düz kalır. HTTPS ise bir TLS tüneli olarak proxy üzerinden geçebilir; fakat burada şifrelemeyi sağlayan şey proxy değil, TLS’tir.
Açık HTTP Proxy Bir İsteği Nasıl İşler?
Buradaki kritik fark, isteğin hedefinde ortaya çıkar. Bir HTTP/1.1 istemcisi doğrudan bir origin sunucuyla konuştuğunda genellikle origin-form gönderir:
GET /reports/weekly HTTP/1.1
Host: example.com
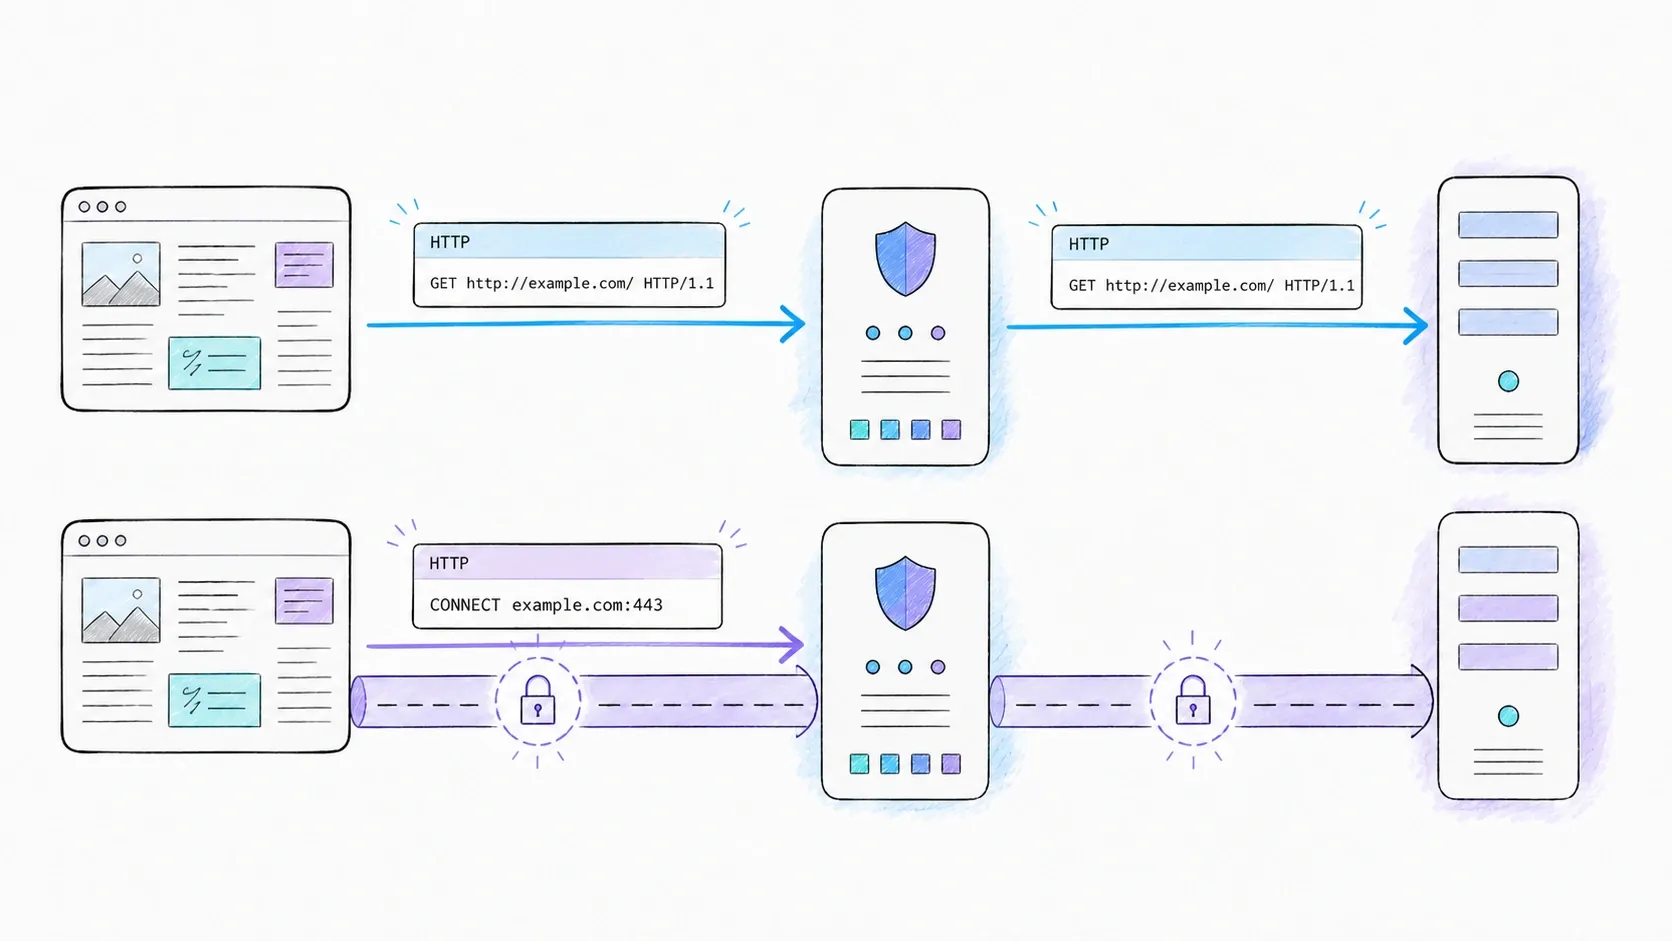
Aynı istemci açık bir proxy’ye sıradan bir HTTP isteği gönderdiğinde, RFC 9112 proxy’nin hedefi tanıyabilmesi için absolute-form kullanılmasını belirtir:
GET http://example.com/reports/weekly HTTP/1.1
Host: example.com
Tipik akış şöyledir:
- İstemci, geçerli yapılandırma kurallarına göre bir proxy seçer.
- Proxy’ye bağlanır ve hedef URI’yi belirten bir istek gönderir.
- Proxy, istemci kimlik doğrulaması yapabilir, politika uygulayabilir, önbelleğe bakabilir veya isteği reddedebilir.
- İletime izin verilirse proxy, origin’e uygun bir istek gönderir.
- Yanıt proxy üzerinden geri döner. Proxy, izin verildiğinde aradaki meta verileri ekleyebilir, mesajı dönüştürebilir, önbelleğe alınabilir bir yanıtı saklayabilir ya da sadece iletebilir.
Bu maddelerde “may” sözcüğünün ağırlığı büyüktür. HTTP olası davranışları ve birlikte çalışabilirlik kurallarını tanımlar; her proxy’nin içeriği filtrelemesini, yanıtları önbelleğe almasını, başlıkları yeniden yazmasını ya da tanımlayıcıları gizlemesini garanti etmez.
Proxy kimlik doğrulaması istiyorsa 407 Proxy Authentication Required yanıtı verebilir. Bu, 401 Unauthorized ile aynı şey değildir: 407 proxy için gereken kimlik bilgilerini, 401 ise origin sunucuyu ilgilendirir. RFC 9110, bu ayrımı tanımlar. Kimlik bilgileri için de uygun şekilde korunmuş bir kanal gerekir; Basic authentication tek başına gizlilik sağlamaz.
HTTP Proxy Üzerinden HTTPS: CONNECT Bir Tüneldir, Şifreleme Değil
Bir HTTPS hedefi için istemci, proxy’den CONNECT kullanarak bir TCP tüneli açmasını ister. İstek hedefi tam bir URL değil, authority-form kullanır; yani host ve port içerir:
CONNECT example.com:443 HTTP/1.1
Host: example.com:443
Başarılı bir yanıttan sonra bağlantı bir tünel hâline gelir. Ardından istemci, bu bayt akışı üzerinden example.com ile bir TLS el sıkışması gerçekleştirir:
client == TLS ==[ proxy relays bytes ]== TLS endpoint at origin
Bu sıradan tünelleme modelinde proxy; proxy kullanıcısı, hedef yetkili adres, zamanlama ve bayt sayıları gibi bağlantı meta verilerini görebilir. Ancak HTTPS istek ve yanıt gövdeleri TLS ile şifrelenir. Tünelin kendisi şifreleme mekanizması değildir. Bu ayrım, bir hatayı teşhis ederken önemlidir: CONNECT başarılı olabilir ama sonraki TLS el sıkışması başarısız olabilir.
Bazı yönetilen ağlar yetkili TLS interception uygular. Bu tasarımda aracı, bir TLS bağlantısını sonlandırır ve origin’e doğru başka bir TLS bağlantısı oluşturur. İstemcinin, bu dağıtımda kullanılan bir sertifika otoritesine güvenmesi gerekir. Böylece aracı HTTP içeriğini denetleyebilir; bu, tüm HTTP proxy’lerin sihirli şekilde HTTPS okuyabildiği anlamına gelmez. Bu, yönetilen cihazlarda açıkça tanımlanmış ve yönetilen bir politika olmalıdır. Sertifika doğrulamayı kapatmak, beklenmedik bir sertifika hatası için geçerli bir üretim çözümü değildir.
Proxy tarafında da bir güvenlik sınırı vardır. CONNECT için herhangi bir host ve porta izin vermek, proxy’yi asla açmaması gereken hizmetlere giden bir kapıya dönüştürebilir. Üretim ortamındaki bir proxy, amacına göre hedefleri ve portları kısıtlamalıdır.
Forward, Reverse, Explicit ve Interception Proxy’ler
Proxy etiketleri, iki farklı eksen tek bir listeye indirildiğinde kafa karıştırıcı olur.
İlk eksen, aracıyı hangi tarafın seçtiğidir:
- Forward proxy, bir istemci adına seçilir. O istemciden veya ağdan çıkan erişimi kontrol eder ya da destekler.
- HTTP semantiğinde gateway olarak da adlandırılan reverse proxy, bir ya da daha fazla origin sunucunun önünde yer alır. Ziyaretçiler kamuya açık hizmete erişir; gateway arka uç seçer, TLS’i sonlandırır, uygun yanıtları önbelleğe alır veya sunucu tarafı politikaları uygular.
İkinci eksen, trafik aracına nasıl ulaştığıdır:
- Explicit proxy, istemcinin yapılandırmasında bilinir. İstemci, istekleri bilerek ona göre biçimlendirir ya da bir
CONNECTtüneli açar. - Interception proxy, istemcide olağan explicit proxy yapılandırması olmadan, ağ tarafından yönlendirilmiş trafiği alır.
Bu etiketler birbirini kesebilir. Kurumsal bir forward proxy explicit olabilir. Bir ağ gateway’i, seçili outbound trafiği intercept edebilir. Reverse proxy ise ziyaretçi için genellikle ayrı bir atlama noktası gibi görünmez; yine de istemcinin bağlandığı sunucudur.
Interception, sadece “ayar ekranı olmadan explicit proxy” demek değildir. Hedef adresler, kimlik doğrulama, TLS ve path MTU gibi varsayımları bozabilir. Squid’in interception rehberi, bu operasyonel kısıtların birkaçını belgeler. Ağ bunları karşılayamıyorsa sonuç çoğu zaman net bir hata mesajı değil, gizemli bir kısmi başarısızlık olur (hepimizin favorisi).
Anonymous, elite ve high-anonymity gibi terimler çoğunlukla satıcı sınıflandırmalarıdır. Bunlar resmi HTTP yetenekleri değildir. Bir etiketi güvenlik garantisi gibi görmek yerine; başlıklar, çıkış IP’leri, kimlik doğrulama, kayıt tutma, DNS çözümleme ve tünel politikasında gerçekten ihtiyaç duyduğun gözlemlenebilir davranışı değerlendir.
HTTP Proxy ile SOCKS5 ve VPN Karşılaştırması
Bu üç seçeneğin her zaman daha hızlı, daha ucuz ya da daha gizli olduğunu söyleyen savunulabilir bir evrensel sıralama yoktur. Performans; mesafe, yoğunluk, şifreleme, uygulama, protokol ve hedefe bağlıdır. Maliyet; sağlayıcıya ve kurulum modeline bağlıdır. Bunun yerine kontrol sınırlarını karşılaştırmak daha doğru olur.
| Soru | HTTP proxy | SOCKS5 proxy | VPN |
|---|---|---|---|
| İstemci hangi arayüzü kullanır? | HTTP yönlendirme ve genellikle CONNECT tünellemesi | SOCKS protokol komutları | İşletim sistemi ya da VPN istemcisi tarafından yönetilen sanal/ağ tüneli |
| Hangi trafik uygundur? | Yapılandırılmış HTTP proxy’yi destekleyen uygulamalardan gelen trafik | TCP, ayrıca istemci ve sunucu destekliyorsa UDP association | Yönlendirme ve split-tunnel politikasıyla seçilen trafik |
| Mekanizma payload şifrelemesini garanti eder mi? | Hayır | Hayır | VPN tüneli normalde yapılandırılan sınır içindeki trafiği korur; yine de protokol ve politika önemlidir |
| Genellikle nerede yapılandırılır? | Uygulama, OS, PAC/WPAD veya ortam değişkenleri | Uygulama bazında veya kütüphane seviyesinde | OS ya da VPN istemcisi, bazen uygulama bazında |
| Hedef DNS’i kim çözer? | İstemciye, istek moduna ve implementasyona bağlıdır | İstemcinin hedefi nasıl sağladığına bağlıdır | VPN yönlendirmesine ve DNS politikasına bağlıdır |
| En doğru karar sorusu | Bu HTTP uyumlu uygulamanın bir aracıyı ihtiyacı var mı? | Bu uygulamanın daha genel bir iletim arayüzüne ihtiyacı var mı? | Hangi cihaz ya da uygulama rotaları şifreli bir ağ tüneline girmeli? |
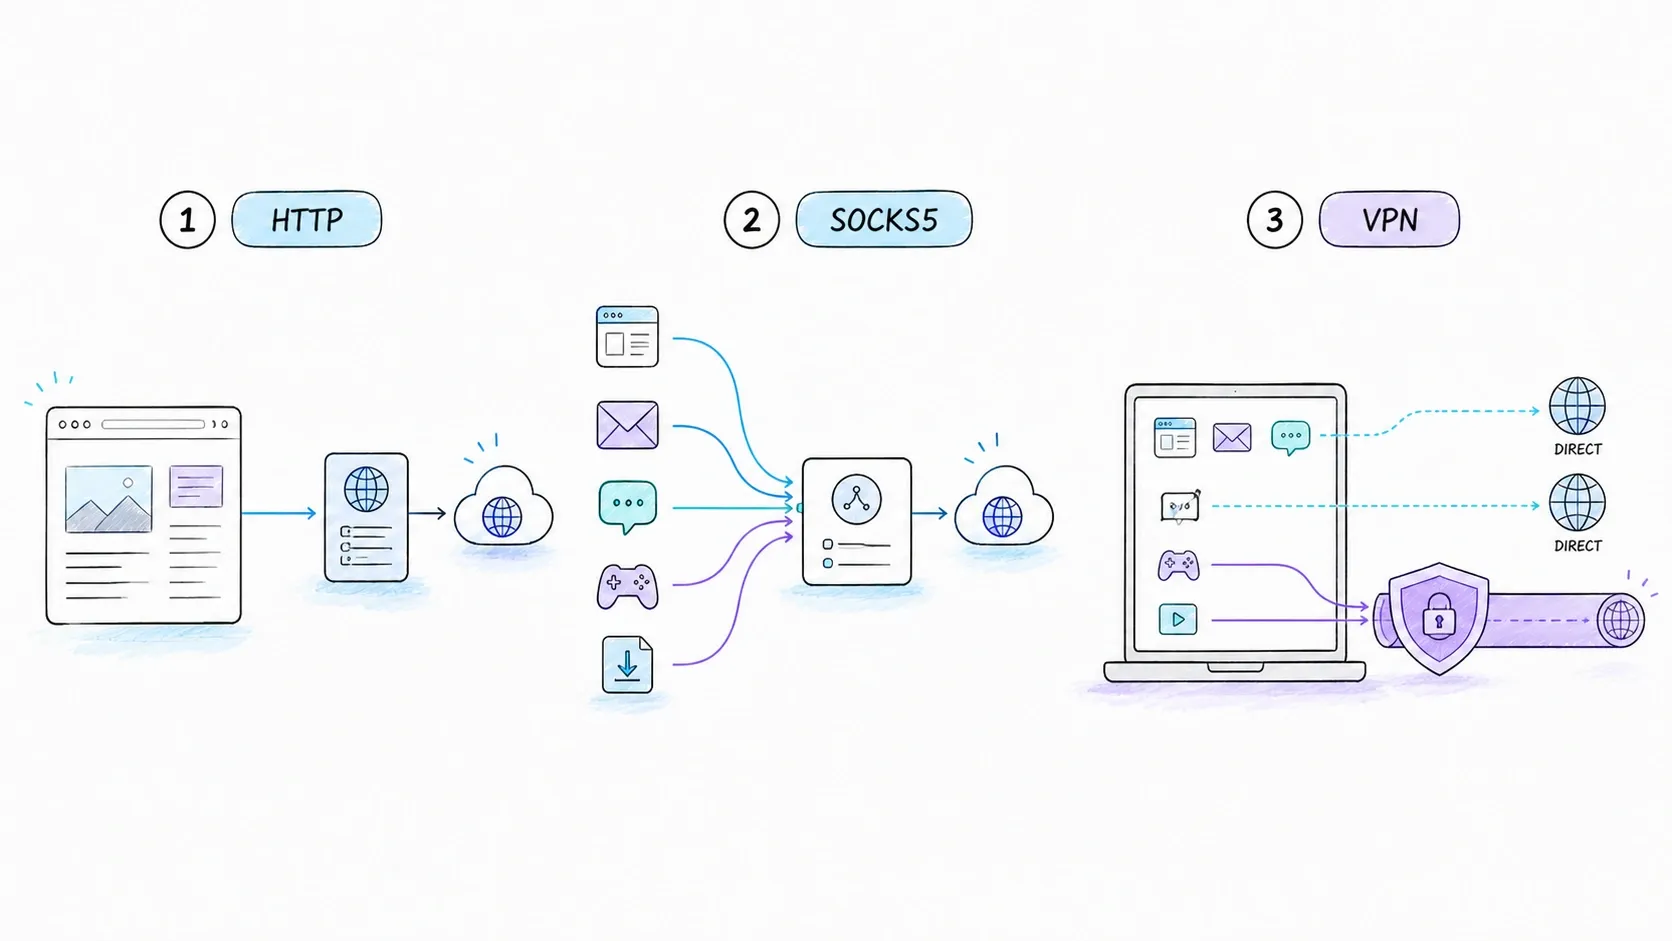
SOCKS5, CONNECT, BIND ve UDP ASSOCIATE tanımlar. Bu da onu HTTP’ye özgü yönlendirmeden daha genel yapar; ancak yine de şifreleme ya da anonimlik vaat etmez. Güvenlik; kimlik doğrulamaya, varsa dış korumalı kanala, uç nokta davranışına ve operatöre bağlıdır.
VPN genellikle daha geniş bir ağ sınırında çalışır; ama “VPN cihazdaki her baytı mutlaka taşır” demek doğru değildir. Split tunneling, belirli rotaları veya uygulamaları dahil edebilir ya da hariç tutabilir. Apple’ın VPN deployment documentation belgesi, kapsamı sınırlı VPN davranışını destekleyen platform örneklerinden biridir.
Seçimi tek kelimelik etikete göre değil, kapsam ve güvene göre yap. Yalnızca bir HTTP istemcisinin şirket ağ geçidine ihtiyacı varsa, cihaz genelinde bir VPN gereksiz olabilir. Birkaç uygulamanın özel bir ağa erişmesi gerekiyorsa, her biri için ayrı HTTP proxy yapılandırmak yanlış soyutlama olabilir.
HTTP Proxy Ayarı Açık mı Kapalı mı Olmalı?
Yönetilmeyen bir ev ağında, güvenilir ve bilerek kullandığın bir hizmet sana adresi, portu ve kimlik doğrulama yöntemini vermiyorsa ayarı kapalı bırak. Rastgele bir açık proxy’yi açmak, trafiğini değerlendirmediğin bir operatöre göndermek demektir.
Yönetilen bir iş ya da okul cihazında, yöneticinin güncel talimatlarına uy. Cihaz yönetimi, bir VPN/güvenlik istemcisi veya yönetici kontrolü olmadan tanımadığın bir yapılandırmayı kaldırma. Proxy, erişim kontrolünün bir parçası olabilir; silmek erişimi bozabilir ya da tarama normal çalışıyor gibi görünse bile politikayı ihlal edebilir.
“Auto” genellikle bir PAC URL’sine ya da otomatik keşif mekanizmasına işaret eder. Bir PAC dosyası, farklı URL’ler için farklı yollar döndürebilen JavaScript’tir; örneğin dahili bir host adı proxy üzerinden gönderilirken genel bir siteye doğrudan bağlanılabilir. Bu da bir tarayıcının bir hedefte çalışıp aynı görünen ayarla başka bir hedefte başarısız olabileceği anlamına gelir.
Kesin menüler sürümler arasında değiştiği için eski bir makaledeki ekran görüntüsü yerine güncel üretici dokümantasyonunu kullan. Asıl sorulması gerekenler şunlar:
- Ayar kuruluş tarafından mı yönetiliyor yoksa kullanıcı tarafından mı giriliyor?
- Manual, PAC/Auto ya da uygulamaya özel mi?
- Hangi protokolleri ve hedefleri kapsıyor?
NO_PROXYya da “exclude simple hostnames” gibi bypass kuralları var mı?- Uygulama, OS, ortam ve PAC birbiriyle çeliştiğinde hangisi kazanıyor?
Son soru istemciye özeldir. Chrome/Chromium genellikle platform proxy çözümlemesiyle entegre olur ama kendi belgelenmiş kuralları da vardır. Firefox kendi bağlantı ayarlarını kullanabilir. Komut satırı araçları ise çoğu zaman ortam değişkenlerini bağımsız okur. Bu yüzden yapılandırılmış bir sistem proxy’si, her uygulamanın onu kullandığını kanıtlamaz.
curl ve Python ile HTTP Proxy Kullanımı
Tek seferlik bir istek için curl’ün --proxy seçeneği tercihi açık eder:
curl --fail-with-body --show-error \
  --proxy 'http://proxy.example:8080' \
  'https://api.example.com/health'
Kimlik doğrulama gerekiyorsa gerçek sırları kaynak dosyalara, shell geçmişine, ekran görüntülerine ya da makale örneklerine koyma. Ortamın için onaylı kimlik bilgisi mekanizmasını kullan. Bu örnek bilinçli olarak yer tutucu kullanır:
curl --fail-with-body --show-error \
  --proxy 'http://proxy.example:8080' \
  --proxy-user "$PROXY_USER:$PROXY_PASSWORD" \
  'https://api.example.com/data'
Sürekli çalışan otomasyonlarda başarısızlığı kapalı bırak. Politika isteğin bir proxy üzerinden gitmesini gerektiriyorsa, proxy hatasını yakalayıp sessizce doğrudan bağlantıya dönme. Direct fallback, istemcinin çıkış IP’sini sızdırabilir ya da erişim politikasını atlayabilir.
Python Requests açık bir eşleme kabul eder:
import os
import requests

proxy_url = os.environ["APP_PROXY_URL"]
proxies = {
    "http": proxy_url,
    "https": proxy_url,
}

response = requests.get(
    "https://api.example.com/health",
    proxies=proxies,
    timeout=(5, 20),
)
response.raise_for_status()
print(response.json())
Yukarıdaki https anahtarı, “HTTPS hedefi için bu proxy’yi kullan” anlamına gelir; istemcinin mutlaka proxy’ye TLS ile bağlandığı anlamına gelmez. http:// bir proxy URL’si yine de CONNECT alabilir ve TLS’i origin’e tünelleyebilir. Requests ayrıca ortam değişkeni desteği ve CA bundle işleme konusunda advanced proxy guide içinde açıklama sunar.
Ortam davranışı tamamen tek tip değildir. curl, bilinçli olarak küçük harfli http_proxy değişkenini kabul eder; diğer değişkenler ve araçlar farklı büyük/küçük harf davranışı gösterebilir. NO_PROXY eşleşmesi, CIDR desteği, baştaki noktalar, portlar, loopback davranışı ve öncelik sırası değişebilir. Çalıştırdığın kesin ortamın dokümantasyonunu sözleşme gibi kabul et. Çalışan bir curl komutunun, Requests, Go, bir tarayıcı ve bir container’ın aynı rotayı seçeceğini kanıtladığını varsayma.
Şu “düzeltmeyi” de yapma:
# Üretimde sertifika sorununu gizlemek için bunu kullanmayın.
requests.get("https://api.example.com", verify=False)
Yetkili bir inspection proxy özel bir CA kullanıyorsa, doğru trust bundle’ı yükle ya da ona referans ver. Proxy yetkili değilse dur ve incele.
HTTP Proxy Sorunlarını Katman Katman Giderme
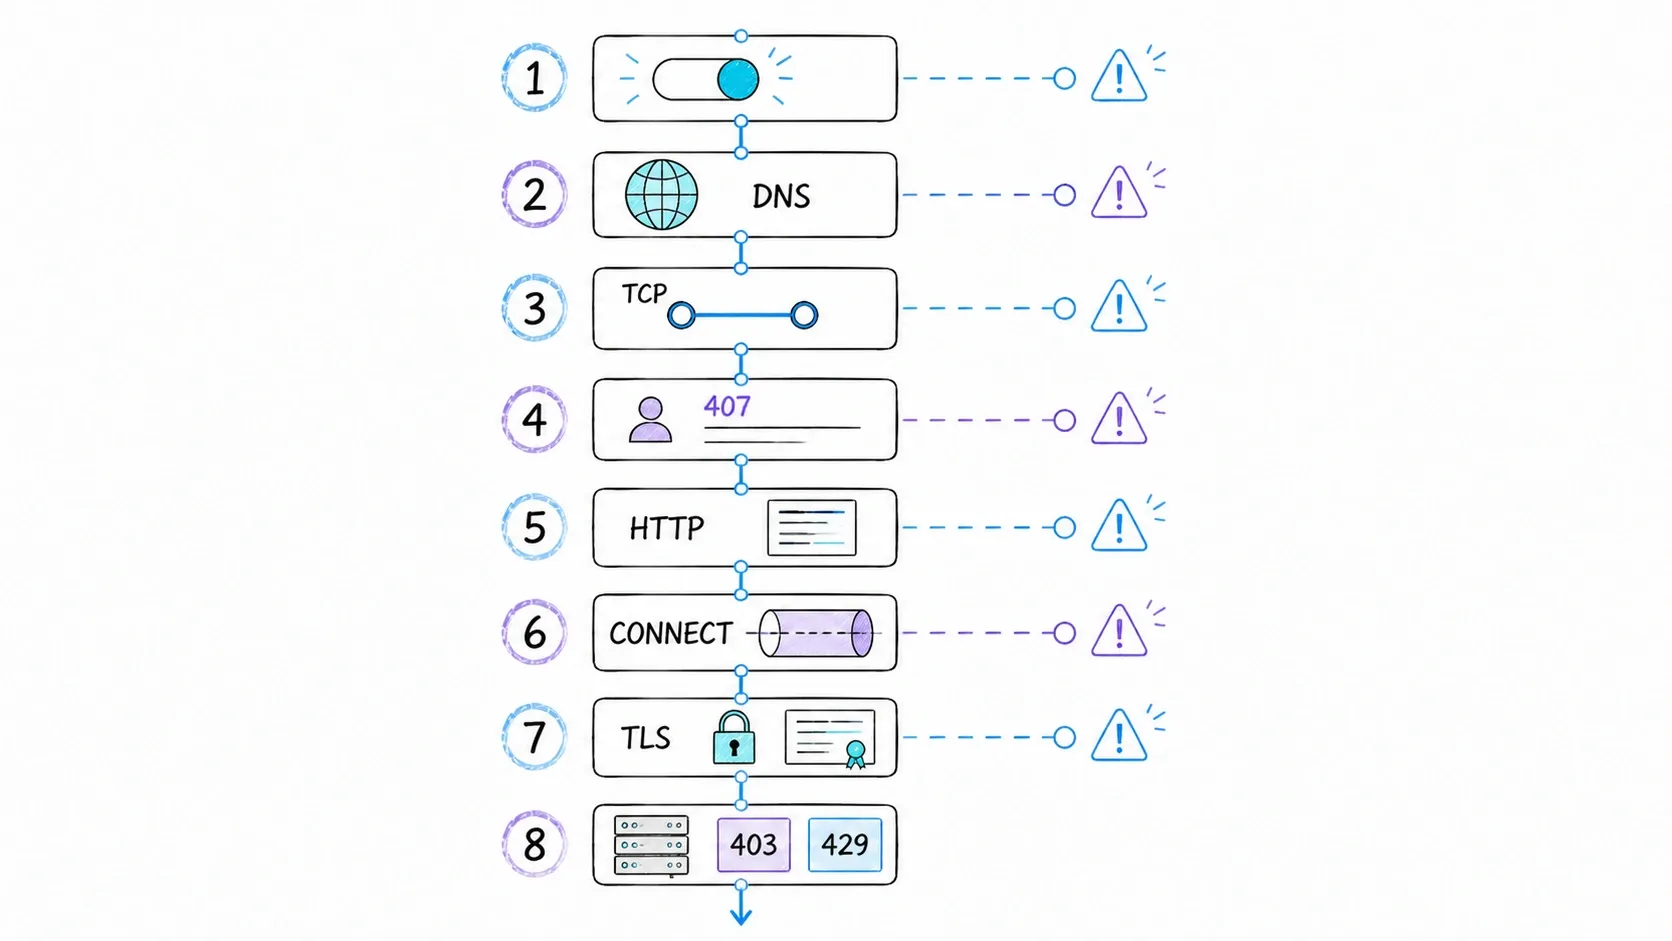
Proxy hataları, her katmanı tek tek test ettiğinde yönetilebilir hâle gelir:
- Yapılandırma seçimi: Başarısız olan uygulamanın gerçekten hangi proxy kaynağını kullandığını doğrula—manuel ayarlar, sistem ayarları, PAC, ortam değişkenleri veya kendi yapılandırması. Bypass kurallarını kontrol et.
- Ad çözümleme: İstemcinin hedefi yerelde mi çözdüğünü yoksa host adını proxy’nin çözmesi için mi gönderdiğini belirle. Proxy host adını ayrıca test et.
- TCP erişilebilirliği: İstemci proxy host ve portuna bağlanabiliyor mu? Buradaki zaman aşımı bir HTTP hatası değildir.
- Proxy kimlik doğrulaması:
407, proxy’nin kimlik bilgisi istediği anlamına gelir. Bunu origin401ile karıştırma. - HTTP forwarding: Düz bir HTTP hedefi için, yanıt kodunu ve isteğin doğru absolute-form hedefi kullanıp kullanmadığını incele.
- CONNECT politikası: HTTPS için proxy’nin hedef host ve porta izin verip vermediğini doğrula. Reddedilen bir tünel TLS aşamasına hiç ulaşmaz.
- TLS: CONNECT başarılı olduktan sonra sertifika kimliğini, trust chain’i, protokol anlaşmasını ve yetkili interception beklenip beklenmediğini kontrol et.
- Origin yanıtı: Hedeften gelen bir
403,404veya429, otomatik olarak proxy hatası değildir ve kimlik değiştirmeyi ya da kontrolleri atlamayı meşrulaştırmaz.
Bazı aracı sistemler, teşhis ayrıntılarıyla isteğe bağlı Proxy-Status alanını gönderir. Varsa kullan; ama sorun giderme sürecini yalnızca buna yaslama. İstemci, proxy ve origin kayıtları, hangi atlamanın başarısız olduğunu anlamanın en güvenilir yoludur.
Proxy Önbellekleme Ne Durumda?
Paylaşılan önbellekleme faydalıdır, ancak otomatik değil koşulludur. RFC 9111, paylaşılan bir önbelleğin bir yanıtı yeniden kullanmadan önce yöntemi, önbellek anahtarını, tazelik durumunu, yanıt yönergelerini, yetkilendirmeyi ve yeniden doğrulama kurallarını değerlendirmesini ister.
Sık yanlış okunan dört yönerge vardır:
private, paylaşılan önbelleğe yanıtı (veya belirtilen alanları) saklamamasını söyler.no-store, önbelleklere mesajı saklamamalarını söyler; ama RFC bunun tam bir gizlilik mekanizması olmadığını açıkça belirtir.no-transform, aracılardan temsili dönüştürmemelerini ister.proxy-revalidate, saklanmış bir yanıt eski hâle geldikten sonraki yeniden kullanımı etkiler; zaten önbelleğe alınamaz olan bir yanıtı önbelleğe alınabilir yapmaz.
Uçtan uca tünellenen HTTPS, forwarding proxy için opaktır; bu yüzden proxy, tünel içindeki şifreli mesajlar için HTTP içerik önbelleği olamaz. Reverse proxy ya da yetkili TLS sonlandıran bir gateway ise bambaşka bir mimaridir.
HTTP Proxy’ler, Web Scraping ve Thunderbit
Veri toplama sistemleri; kontrollü çıkış, bölgesel yönlendirme, iş yükü ayrımı ya da istikrarlı bir ağ kimliği için proxy kullanabilir. Bunlar yönlendirme yetenekleridir, izin belgesi değil. Proxy, bir sayfayı toplama yetkisi vermez, erişim kontrollerini geçersiz kılmaz ya da hedefin isteği kabul edeceğini garanti etmez. 403 ve 429 gibi durum kodları ya da CAPTCHA, politika farkındalığıyla ele alınmalıdır; otomatik bir “proxy türünü değiştir” reçetesiyle değil.
Burada bir soyutlama seçimi de var. Düz bir forward proxy, geliştiriciye HTTP yönlendirme ya da tünelleme arayüzü verir. Uygulama ise çekme, render etme, ayrıştırma, şema doğrulama, yeniden deneme, gözlemlenebilirlik ve uyumluluk kararlarının sahibi olmaya devam eder.
Thunderbit’in belgelenmiş arayüzleri yığının daha üstündedir. Thunderbit documentation, render ve routing yetenekleriyle URL tabanlı çıkarımı açıklar; Web Scraper API ise iki çıktı modunu belgeler: bir URL’den temiz Markdown ya da şema biçimli JSON. Bu, bir ekibin çalıştırdığı crawler ve parsing altyapısını azaltabilir. Ancak evrensel hedef başarısı yaratmaz, erişim kontrollerini atlatmaz ya da toplamanın yetkili olup olmadığına karar vermez.
Doğrudan taşıma davranışı üzerinde ince kontrol gerektiğinde ve geri kalan crawler sorumluluğunu üstlenmeye hazırsan, daha düşük seviyeli proxy arayüzünü kullan. Gerçek gereksinim yapılandırılmış sayfa verisi ise ve belgelenmiş hizmet sınırı uygunsa, daha yüksek seviyeli bir çıkarım arayüzü kullan. Bunlar farklı mühendislik sorumluluklarıdır; aynı proxy’nin iki markası değil.
Temel Çıkarımlar
- HTTP proxy, otomatik gizlilik veya şifreleme özelliği değil, mesaj ileten bir aracıdır.
- Açık HTTP forwarding, absolute URI kullanır; HTTPS ise çoğunlukla
CONNECT host:portisteğiyle başlar ve ardından tünel üzerinden TLS çalıştırır. - Tünelleme proxy’si normalde TLS korumalı HTTP gövdelerini okuyamaz; ancak yetkili TLS interception gateway farklı bir dağıtımdır.
- Forward/reverse ile explicit/interception, ayrı eksenleri tanımlar.
- HTTP proxy, SOCKS5 ve VPN; evrensel hız veya maliyet iddialarıyla değil, trafik kapsamı, yapılandırma, güven ve yönlendirme politikasıyla karşılaştırılmalıdır.
- Güvendiğin bir yönetici ya da bilerek kullandığın bir uygulama proxy bilgisi vermediyse, proxy ayarını kapalı bırak.
- Otomasyonda proxy kullanımını açıkça belirt, kimlik bilgilerini koru, bypass ve öncelik kurallarını anla ve proxy zorunluysa başarısız olduğunda direkt bağlantıya düşme.
SSS
HTTP proxy, VPN ile aynı şey midir?
Hayır. HTTP proxy, bunu seçen uygulamalar için HTTP farkındalığı olan bir yönlendirme ya da tünelleme arayüzü sağlar. VPN ise bir ağ tüneli oluşturur ve politikasına dâhil olan trafik için yönlendirmeyi değiştirir. Tek başına hiçbir etiket anonimliği kanıtlamaz; ayrıca VPN split tunneling, cihaz genelinde kapsamanın her zaman tam olmadığını gösterir.
HTTP proxy HTTPS trafiğini görebilir mi?
Sıradan bir CONNECT tünelinde proxy, TLS baytlarını iletir ve korunan HTTP içeriğini okuyamaz. Ancak bağlantı meta verilerini görebilir. Yönetilen istemcinin güvendiği bir CA kullanılarak TLS’i sonlandıran yetkili bir gateway, iki TLS bağlantısının uç noktalarından biri olduğu için içeriği denetleyebilir.
407 Proxy Authentication Required ne anlama gelir?
Proxy, istemciden proxy kimlik bilgilerini ister. Origin tarafından gönderilen 401 çağrısından farklıdır. Kimlik bilgilerini göndermeden önce onaylı kimlik doğrulama yöntemini ve korunan kanalı kontrol et.
HTTP proxy IP adresimi gizler mi?
Origin normalde proxy bağlantısını doğrudan ağ komşusu olarak görür; ancak bu, anonimlik anlamına gelmez. Forward edilen başlıklar, kimlik doğrulama, çerezler, parmak izleri, DNS davranışı ve kayıtlar hâlâ istemciyi ortaya çıkarabilir.
Web scraping için proxy gerekir mi?
Her zaman değil. Cevap; yetkili hedefe, istek hacmine, bölgesel gereksinimlere, mimariye ve sitenin yayınlanmış erişim kurallarına bağlıdır. Proxy yönlendirme ve çıkış kontrolü sağlayabilir; ancak yetkilendirme, hız sınırlama, ayrıştırma, izleme ya da hata yönetiminin yerini tutmaz.
Neden bir uygulama sistem proxy’mi yok sayıyor?
Uygulamalar farklı yapılandırma kaynakları ve öncelik kuralları kullanabilir. Biri OS ayarlarını izlerken, diğeri kendi ayarlarını kullanabilir; bir komut satırı aracı ise ortam değişkenlerini okuyabilir. Sistem panelinin her şeyi yönettiğini varsaymak yerine, sorun çıkaran uygulamanın dokümantasyonunu ve bypass kurallarını kontrol et.
Daha Fazla Bilgi




