
Biri bana her “Instagram kazımak yasal mı?” diye sorduğunda, yanıtlar genelde üç kümeye ayrılıyor: “tamamen serbest”, “kesinlikle yasadışı” ve “duruma bağlı”. İşe yarayan tek cevap üçüncüsü.
Kafa karışıklığının nedeni şu: cevap; hangi veriyi topladığınıza, sizin ve verisi toplanan kişilerin nerede olduğuna, buna nasıl eriştiğinize ve neden ihtiyaç duyduğunuza göre değişiyor. Bu yazı, konunun etrafındaki gürültüyü biraz azaltıyor. Önemli mahkeme kararlarını, platform kuralı ihlali ile yasa ihlali arasındaki farkı, ülkelere göre tabloyu ve kendi durumunuzu değerlendirebilmeniz için pratik bir karar akışını anlatacağım. Bu bir hukuki tavsiye değildir — ben bir teknoloji yazarıyım, avukat değil — ama size konuyu çok daha net bir çerçevede sunacaktır.
"Instagram Kazımak" Tam Olarak Ne Demek?
Önce tanım.
Instagram kazıma (Instagram scraping), Instagram'ın web sitesinden veya uygulamasından herkese açık görünen bilgileri yazılımla otomatik olarak toplamak anlamına gelir — profil biyoları, gönderi açıklamaları, yorumlar, hashtag kullanımı, takipçi sayıları ve etkileşim metrikleri gibi.
Bu, Instagram'ın resmî Graph API'sini kullanmakla aynı şey değildir; o API'nin kendi sınırları, onay kuralları ve kullanım amacı kısıtlamaları vardır. Kazıma işlemi o resmî API yolunu kullanmaz; veriyi doğrudan web sayfalarından veya uygulama yüzeylerinden toplar.
Yaygın kullanım alanları:
- Lead oluşturma: Herkese açık profiller ve etkileşim kalıplarına göre potansiyel müşteri veya influencer bulma.
- Rakip takibi: Rakiplerin paylaşım sıklığını, etkileşim oranlarını ve içerik stratejisini izleme.
- Pazar araştırması: Hashtag trendlerini, duygu durumunu veya herkese açık gönderilerdeki coğrafi örüntüleri analiz etme.
- Akademik araştırma: Tez ya da makale için kamuya açık söylemi, görsel kültürü veya sosyal ağ dinamiklerini inceleme.
Bu yazı, teknik nasıl yapılır kısmına değil, hukuki soruya odaklanıyor. Sizin özel kullanımınız dava, platform yasağı ya da para cezası doğurur mu diye merak ediyorsanız okumaya devam edin.
Instagram Kazımak Yasal mı? Kısa Cevap
Herkese açık Instagram verisini kazımak, mevcut ABD içtihadına göre genellikle federal suç değildir — ancak “suç değil” ile “tamamen serbest” aynı şey değildir.
Burada üç ayrı hukuki katman devreye girer ve kafa karışıklığının çoğu bu katmanların birbirine karıştırılmasından kaynaklanır:
- Bilgisayar erişim yasaları (ör. ABD Computer Fraud and Abuse Act, yani CFAA): Veriye erişim “izinsiz” mi?
- Gizlilik düzenlemeleri (ör. GDPR, CCPA): Veri kişisel bilgi içeriyor mu ve bunu işlemek için hukuki dayanağınız var mı?
- Sözleşme / Kullanım Şartları: Instagram'ın kullanım şartları yaptığınız şeyi yasaklıyor mu ve ihlal ederseniz ne olur?
Her katmanın sonucu, yaptırım biçimi ve risk seviyesi farklıdır. Bir kazıma işlemi bir katmanda tamamen sorun değilken, başka bir katmanda ciddi problem olabilir.
"Benim Kazıma İşlemim Yasal mı?" — Gerçekten Kullanabileceğiniz Bir Karar Akışı
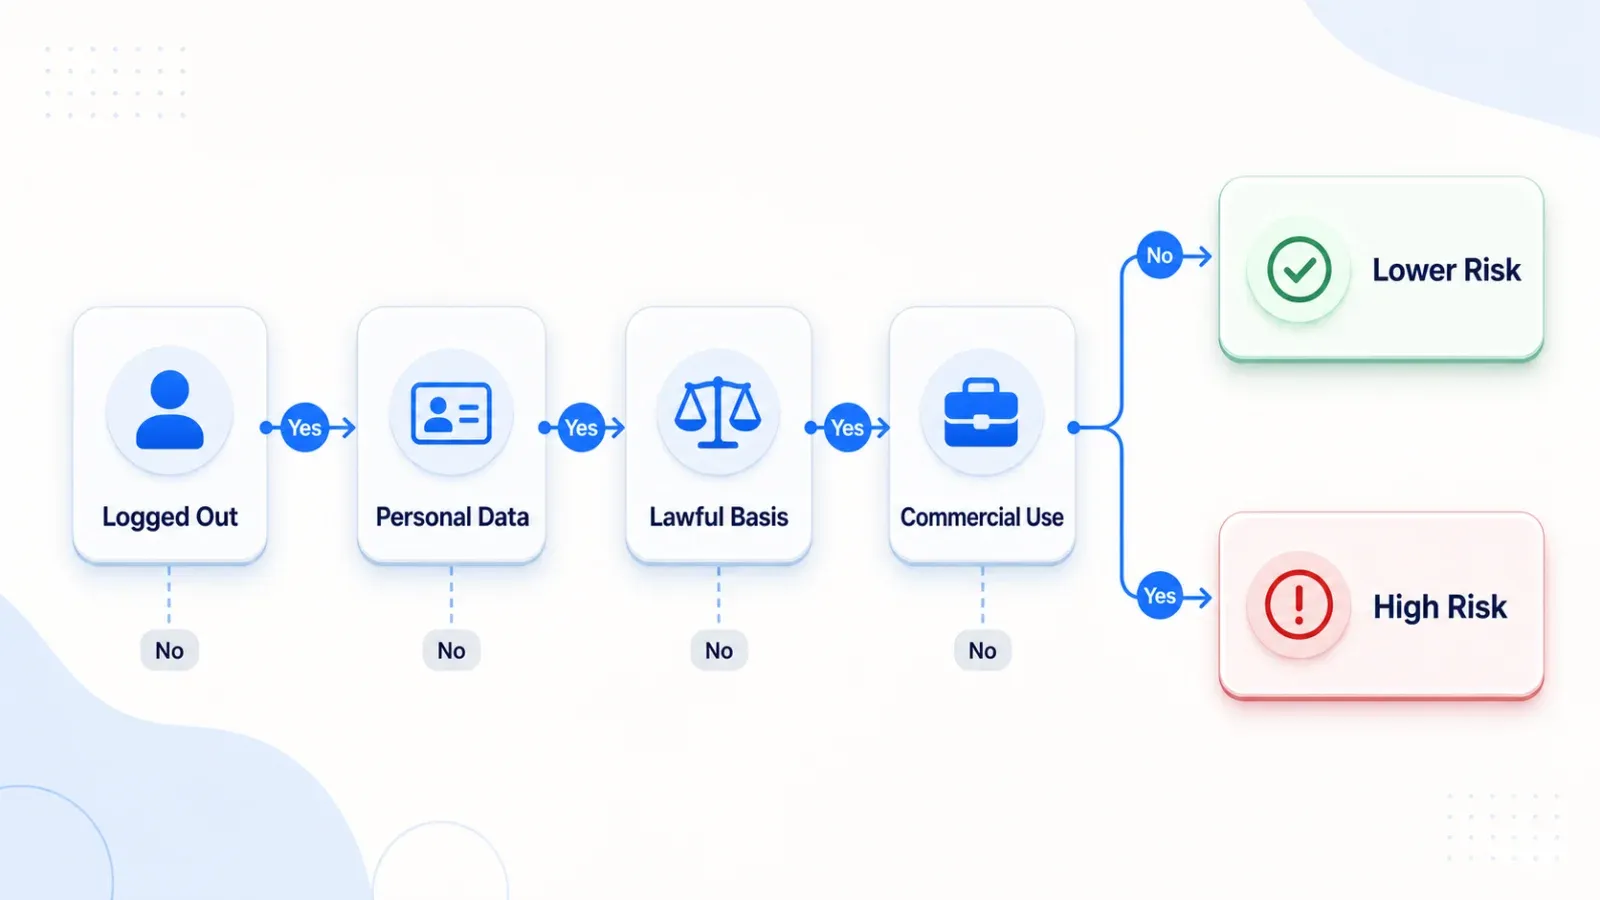
Bu konuda onlarca yazı okudum. Hepsi aynı hukuki faktörleri uzun paragraflarda sıralıyor — ama hiçbiri size kendi durumunuzu bir dakika içinde değerlendirme yolu vermiyor. İşte bir karar ağacı:
| Adım | Soru | Evetse → | Hayırsa → |
|---|---|---|---|
| 1 | Veri giriş yapmadan herkese açık mı? | 2. adıma geçin | ⚠️ Yüksek risk — CFAA / erişim kontrolü korumaları devreye girebilir |
| 2 | Veri kişisel bilgi içeriyor mu (isim, fotoğraf, bio, e-posta vb.)? | 3. adıma geçin (GDPR/CCPA uygulanır) | Daha düşük risk — 4. adıma geçin |
| 3 | GDPR/CCPA kapsamında hukuki bir dayanağınız var mı (meşru menfaat, rıza vb.)? | 4. adıma geçin | ⛔ Hukuk danışmanı olmadan ilerlemeyin |
| 4 | Kullanım ticari mi (veri satışı, lead gen, SaaS ürünü)? | Daha yüksek yaptırım riski — kullanım şartları ve ihtar örneklerini gözden geçirin | Daha düşük risk — özellikle kişisel/akademik kullanımda |
| 5 | Teknik atlatmalardan ve aşırı otomatik erişimden kaçınıyor musunuz? | Daha düşük pratik risk | Hukuki, platform ve hesap riskini artırır |
Bu, otomatik onay anlamına gelmiyor — bir risk değerlendirme çerçevesi. 1., 3. ve 5. adımlara “evet”, 4. adıma “hayır” diyorsanız daha düşük riskli bir bölgedesiniz. Eğer giriş yapmışsanız, hukuki dayanak olmadan kişisel veri topluyor, bunu ticari olarak yeniden satıyor ve platform kontrollerini umursamıyorsanız, riskleri üst üste bindiriyorsunuz.
İş akışları açısından, daha düşük riskli yol çoğu zaman Instagram'dan tamamen uzak durmak ve bunun yerine şirket siteleri, creator landing page'leri, e-ticaret sayfaları, dizinler veya lisanslı veri setleri gibi izin verilen herkese açık kaynakları kullanmaktır. Bu akış, hangi aracı kullandığınızdan bağımsızdır.
Adım 1: Veri Herkese Açık mı?
Gizli pencere testi: özel bir pencere açın (Instagram'a giriş yapmayın), sayfaya gidin ve bakın. Veriyi görebiliyorsanız, pratik erişim açısından herkese açıktır. ABD'deki hiQ v. LinkedIn gibi davalar, herkese açık ve oturum açmadan görülebilen veriyi, CFAA açısından erişim kontrolü arkasındaki veriden farklı değerlendirir — ancak bu, her durumda sınırsız izin verildiği anlamına gelmez.
Instagram zaman içinde giriş yapmadan görülebilen içerikleri değiştirebilir. Hedef verinizin gerçekten bugün herkese açık olup olmadığını, hesabı olmayan bir kullanıcı gibi bakarak teyit edin.
Adım 2: Kişisel Bilgi İçeriyor mu?
GDPR ve CCPA'ya göre kişisel veri oldukça geniş tanımlanır: kullanıcı adları, profil fotoğrafları, biyolar, e-posta adresleri, konum etiketleri ve hatta görsellerden ya da açıklamalardan çıkarılan özellikler. Instagram profillerini kazıyorsanız, büyük ihtimalle kişisel veri topluyorsunuz demektir.
Herkese açık olması, sizi gizlilik hukukundan muaf tutmaz — bu alandaki en yaygın yanlış anlamalardan biridir.
Adım 3: Hukuki Dayanağınız Var mı?
GDPR Madde 6 kapsamında, kişisel veriyi işlemeye başlamadan önce belgelenmiş bir hukuki dayanağa ihtiyacınız vardır. Instagram kazımada en sık kullanılan dayanak “meşru menfaat”tir; ancak bu, resmî bir dengeleme testi gerektirir — sizin menfaatiniz ile veri sahibinin hakları karşılaştırılır. Rıza da bir seçenek, ama büyük ölçekte kazıma için pratik değildir.
CCPA kapsamında, California sakinlerinin kişisel bilgileriyle ilgili; bilme, silme ve satış/paylaşım dışı kalma hakları vardır. Eğer California sakinlerine ilişkin veri toplayan uygun kapsamda bir işletmeyseniz, bu yükümlülükler devreye girer.
Hukuki dayanak yok + kişisel veri var = durun ve hukuk danışmanlığı alın.
Adım 4: Kullanım Ticari mi?
Ticari kullanım — veri setini yeniden satmak, lead-gen ürünü kurmak, bir SaaS aracını beslemek — Meta'nın en çok dikkatini çeken alanlardır. Kişisel projeler ve akademik araştırma daha düşük pratik risk taşır, ama sıfır risk değildir.
Adım 5: Hız Sınırlarına ve Platform Koridorlarına Uyuyor musunuz?
CAPTCHA'ları, giriş duvarlarını, anti-bot kontrollerini veya hesap kısıtlarını aşmayın. Veri herkese açık görünse bile, agresif otomatik erişim platform yaptırımı, sözleşme, gizlilik ve operasyon riski yaratır.
Herkese Açık Veri mi, Özel Veri mi? En Önemli Çizgi
Her şey tek bir ayrımda düğümleniyor: herkese açık veri ile özel veri arasındaki fark.
| Kazıma Açısından Genelde Daha Düşük Riskli | Kazımayın |
|---|---|
| Herkese açık profil biyoları, görünen adlar | Gizli hesap gönderileri/hikâyeleri |
| Herkese açık gönderi açıklamaları ve yorumlar | Direkt mesajlar (DM'ler) |
| Herkese açık hashtag kullanımı | Giriş duvarının arkasındaki içerik |
| Herkese açık etkileşim sayıları (beğeni, yorum sayısı) | Sahte/satın alınmış hesap verileri |
| Herkese açık profil fotoğrafları (gizlilik hukuku çekinceleriyle) | Büyük ölçekte takipçi listeleri (gri alan) |
Gri alanlar çoktur. Takipçi/takip edilen listeleri, etiketlenmiş konum verileri ve çocuk hesapları hukuken belirsiz bölgede yer alır. Teknik olarak görünür olsalar bile, bunları büyük ölçekte kazımak gizlilik endişeleri veya platform yaptırımı doğurabilir. Şüphe varsa, toplamayın.
Buradaki ABD bilgisayar erişim hukuku mantığı hiQ v. LinkedIn gibi davalardan gelir; ancak kapsamı dar tutmak gerekir: konu CFAA kapsamında erişim yetkisiyle ilgilidir, her herkese açık sosyal medya profilinin özgürce toplanıp yeniden kullanılabileceği sonucunu vermez. GDPR gibi gizlilik düzenlemeleri ise bambaşka bir çerçevede işler.
Kullanım Şartı İhlali ile Cezaî Sorumluluk Arasındaki Fark: Instagram Kazıma Hakkındaki En Büyük Yanlış Anlama
Bunu açık söyleyeyim:
Instagram'ın Kullanım Şartlarını ihlal etmek suç değildir.
Instagram'ın Kullanım Şartları, kullanıcıların yetkisiz yollarla hesap oluşturamayacağını veya bilgiye erişip bilgi toplayamayacağını; buna Instagram'ın açık izni olmadan otomatik toplamanın da dahil olduğunu belirtir. Meta'nın Otomatik Veri Toplama Şartları da benzer şekilde açık yazılı izin ister.
Bunlar sözleşmesel kurallardır — sizinle Instagram arasındaki anlaşma. Bunları ihlal etmek, hesap banına ve bazı uç durumlarda medeni davalara yol açabilir. Ceza yasası değildir.
Hukuki hiyerarşi, sadeleştirilmiş hâliyle şöyle:
| Hukuki Katman | Nedir | İhlalin Sonucu |
|---|---|---|
| Sözleşme Hukuku (Kullanım Şartları) | Sizin ile Instagram arasındaki anlaşma | Hesap banı, sözleşme ihlali nedeniyle medeni dava |
| Kanuni Hukuk (CFAA) | Federal bilgisayar erişim yasası | Olası cezaî sorumluluk — ancak Van Buren v. US (2021) ile önemli ölçüde daraltıldı |
| Düzenleyici Hukuk (GDPR/CCPA) | Gizlilik düzenlemeleri | GDPR kapsamında küresel gelirin %4'üne kadar para cezası; CCPA altında çeşitli yaptırımlar |
Asıl ayrım şudur: bir platform kuralı, otomatik olarak bilgisayar suçu yasasına dönüşmeden hesap ve medeni hukuk riski yaratabilir.
Buradaki nüans önemli; çünkü Meta v. Bright Data (Ocak 2024), Bright Data lehine sonuçlandı ve giriş yapılmadan herkese açık Facebook ve Instagram verilerinin kazınması için Meta'nın sözleşme ihlali teorisini zayıflattı. Ancak bu karar dardı: girişsiz erişim, herkese açık veri, belirli bir olgusal kayıt ve tek bir ABD bölge mahkemesi. Giriş duvarlarının arkasındaki kazımayı, sahte hesapla toplama işlemlerini, özel veriyi, gizlilik hukuku ihlallerini veya Instagram verisinin her ticari yeniden kullanımını meşrulaştırmadı.
Instagram Kazırsanız Gerçekte Ne Olur: Bir Risk Matrisi
İnsanlar sürekli “Instagram bana dava açabilir mi?” ve “Hesabım banlanır mı?” diye soruyor. İşte dürüst tablo:
| Sonuç | Ne Olur | Ciddiyet | Olasılık |
|---|---|---|---|
| Hesap banı / askıya alma | Anında, genellikle itiraz yolu olmadan | Düşük-Orta etki | Agresif kazımada YÜKSEK |
| İhtar / durdurma mektubu | Meta avukatlarından gelen resmî uyarı | Orta etki (cevap için hukuki maliyet) | Ticari kullanımda ORTA |
| Medeni dava (Kullanım Şartı ihlali) | Tazminat talebi, ihtiyati tedbir | Yüksek etki | DÜŞÜK (genelde yüksek hacimli/ticari operasyonlara ayrılır) |
| CFAA soruşturması / kovuşturması | Ceza davası | Çok yüksek etki | ÇOK DÜŞÜK (Van Buren sonrası ciddi biçimde daraldı) |
| GDPR para cezası | Küresel gelirin %4'üne kadar | Çok yüksek etki | AB kişisel verisi kazımada DÜŞÜK-ORTA |
En olası iki sonuç, hesap kısıtlamaları ve ihtar mektuplarıdır. En iyi kontrol yolu teknik bir açık bulmak değil; kapsam disiplinidir: giriş yapılarak ya da kapalı alanlardan toplama yapmayın, kişisel veriyi asgariye indirin, amacı ve hukuki dayanağı belgeleyin ve mümkün olduğunda resmî ya da rıza temelli kanalları kullanın.
Meta, gizlilik ilerleme sayfasında Facebook, Instagram ve WhatsApp genelinde her gün milyarlarca şüpheli yetkisiz kazıma eylemini engellediğini söylüyor. Bu Meta'nın kendi iddiasıdır; sayıyı bağımsız olarak doğrulayamam ama yaptırıma ne kadar önem verdiklerini gösteriyor.
Ülke Ülke: Instagram Kazımak Nerede Yasal?
Yasallık, yetki alanına göre değişir ve hiçbir ülke bunu birebir aynı şekilde ele almaz. İşte benim görebildiğim kadarıyla okunabilir formatta başka yerde pek bulunmayan karşılaştırma tablosu:
| Yetki Alanı | Temel Kanun(lar) | Herkese Açık Veri Kazıma | Kişisel Veri Kazıma | Sadece Kullanım Şartı Riski | Önemli Dava/Karar |
|---|---|---|---|---|---|
| ABD | CFAA, eyalet CFAA türevleri | Bazı durumlarda girişsiz herkese açık veride daha düşük CFAA riski, ancak olguya bağlı | CCPA/CPRA, uygun işletmeler ve California sakinleri için uygulanabilir | Sözleşme/hesap/medeni hukuk riski yine kalabilir | hiQ v. LinkedIn (2022), Van Buren v. US (2021), Meta v. Bright Data (2024) |
| AB | GDPR, Database Directive | Kişisel veri yoksa daha düşük gizlilik riski; yine de başka haklar önem taşıyabilir | Madde 6 kapsamında hukuki dayanak gerekir | Sözleşme ve platform yaptırımı yine önem taşıyabilir | GDPR yaptırımları; görsel/bio içinde özel kategori veri riski |
| Birleşik Krallık | UK GDPR, DPA 2018 | AB’ye benzer | Hukuki dayanak gerekir; ICO rehberi Nisan 2026’da güncellendi | Sözleşme ve platform yaptırımı yine önem taşıyabilir | ICO rehber belgeleri |
| Kanada | PIPEDA, eyalet yasaları | Kişisel bilgi yoksa daha düşük risk | Rıza ve diğer gizlilik yükümlülükleri uygulanabilir | Sözleşme ve platform yaptırımı yine önem taşıyabilir | Kazımaya özgü sınırlı içtihat |
| Brezilya | LGPD | Kişisel veri yoksa daha düşük risk | Hukuki dayanak gerekir | Sözleşme ve platform yaptırımı yine önem taşıyabilir | Gelişen yaptırım pratiği; henüz büyük bir kazıma davası yok |
| Avustralya | Privacy Act 1988 | Kişisel bilgi yoksa daha düşük risk | Australian Privacy Principles (APPs) uygulanabilir | Sözleşme ve platform yaptırımı yine önem taşıyabilir | Kazımaya özgü sınırlı içtihat |
Tüm bu altı yetki alanında bir desen ortaya çıkıyor. Her yerde, kişisel olmayan herkese açık veriyi kazımak en düşük riskli senaryodur. Kişisel veri işin içine girer girmez gizlilik hukuku devreye girer — ve “veri herkese açık görünüyordu” ifadesi GDPR, UK GDPR veya LGPD altında bir savunma değildir. Bu bir faktördür, ama tek başına hukuki dayanak değildir.
Veri yerleşimi ve sınır ötesi toplama düşünen okuyucular için: verinin nerede toplandığı, işlendiği ve saklandığı önem taşıyabilir. İzin verilen herkese açık kaynaklar için üçüncü taraf bir araç veya sağlayıcı kullanıyorsanız, kişisel veri toplamadan önce bölgesini, saklama süresini ve gizlilik kontrollerini inceleyin.
Instagram Kazıma Riskinde Önemli Hukuki Dönüm Noktaları
Bazı hukuki ve platform politikası dönüm noktaları, neden hâlâ net bir cevabın olmadığını açıklıyor:
- 2017: hiQ v. LinkedIn — Bölge mahkemesi, LinkedIn'in hiQ'nun herkese açık profilleri kazımasını engellemesine karşı ihtiyati tedbir verdi. Herkese açık veri kazıma lehine ilk büyük ABD kararı.
- 2018: GDPR AB'de yürürlüğe girdi; dünya genelindeki en kapsamlı kişisel veri koruma çerçevesini oluşturdu.
- 2020: CCPA California'da yürürlüğe girdi. Meta, Facebook verisi kazımasını hedefleyen Meta v. BrandTotal davasını açtı.
- 2021: Van Buren v. United States — ABD Yüksek Mahkemesi, CFAA'nın “yetkili erişimi aşma” yorumunu daralttı. Kazıma hukuku açısından dönüm noktasıdır.
- 2022: hiQ v. LinkedIn — 9. Daire, herkese açık veriyi kazımanın CFAA'yı ihlal etmediğini kesin kararla doğruladı.
- 2024: Meta v. Bright Data — Kuzey Kaliforniya Bölge Mahkemesi, Facebook/Instagram kullanım şartlarının Bright Data'nın girişsiz herkese açık veri kazımasını engellemediğine hükmetti. Dar ama önemli bir karar.
- 2024 ve sonrası: Meta kamuya açık anti-kazıma yaptırımlarını sürdürüyor. gizlilik ilerleme sayfasına göre Meta, Facebook, Instagram ve WhatsApp genelinde her gün milyarlarca şüpheli yetkisiz kazıma eylemini engelliyor. Bunu bağımsız doğrulanmış bir ölçüm değil, Meta'nın kendi yaptırım iddiası olarak değerlendirin.
Van Buren v. US, Herkese Açık Veri Kazımanın Hesabını Nasıl Değiştirdi?
Van Buren öncesinde, bir web sitesinin isteğine aykırı şekilde kazıma yapmanın CFAA kapsamında federal suç sayılabileceğine dair ciddi bir tartışma vardı. Yasanın “yetkili erişimi aşma” ifadesi o kadar genişti ki bazı savcılar ve davacılar bunu kullanım şartı ihlallerini de kapsayacak şekilde yorumlamaya çalıştı.
Yüksek Mahkeme buna son verdi. Van Buren kararında mahkeme, “kapılar açık mı, kapalı mı” yaklaşımını benimsedi: CFAA, biri bir teknolojik erişim bariyerini (giriş duvarı veya parola gibi) aştığında uygulanır; web sitesi sahibinin istememesine rağmen özgürce erişilebilen bilgilere bakıldığında değil.
Kazıma açısından bunun pratik etkisi büyüktür. Veri bir giriş duvarının veya başka bir erişim kontrolünün arkasındaysa CFAA riski hızla artabilir. Veri, gizli pencerede herkesin ziyaret edebileceği bir açık sayfadaysa CFAA argümanı genellikle daha zayıftır; yine de gizlilik, sözleşme, fikri mülkiyet ve platform yaptırımı riskleri sürebilir.
Rakip makalelerin çoğu hiQ'yu alıntılar ama Van Buren'i yeterince açıklamaz. Oysa bu kararlar birbirini tamamlar ve Van Buren'ın önemi, daire mahkemesi değil, ülke çapında bağlayıcı bir Yüksek Mahkeme kararı olması nedeniyle daha da büyüktür.
Meta'nın Yaptırım Oyun Planı
Meta beklemedi. Kendi kamuya açık açıklamalarına göre yaptırım araçları şunları içerir:
- Otomatik toplamayı azaltmak için hız sınırları ve veri sınırları.
- Olağandışı toplama davranışlarını saptamak için örüntü tespiti.
- Meta, otomasyonun şartları ihlal ettiğine inanırsa hesap kısıtlama veya kapatma.
- Yüksek hacimli veya ticari kazıma operasyonları için ihtar mektupları, davalar ve kaldırma talepleri.
Sadece hukuki riski önemseseniz bile platform yaptırımı önemlidir. Meta'nın kamuya açık tutumu nettir: platformlarından izinsiz otomatik toplama kurallarını ihlal eder ve bunu durdurmak için ciddi yatırım yapar.
Akademik Araştırma İçin Instagram Kazıma: Öğrenciler ve Araştırmacılar Ne Bilmeli?
Lisansüstü öğrenciler ve akademik araştırmacılar farklı bir risk sınıfındadır — çoğu zaman ticari veri satışından daha düşük, ama sıfır değil.
Ticari kazımaya göre daha düşük risk, evet. Otomatik olarak muaf, hayır.
Instagram Verisinde Fair Use Analizi
ABD'de fair use doktrini (17 U.S.C. § 107) dört faktörü dikkate alır:
- Kullanımın amacı ve niteliği: Ticari olmayan, eğitim amaçlı ve dönüştürücü kullanım fair use lehinedir. Akademik araştırma genellikle burada iyi puan alır.
- Eserin niteliği: Olgusal veriler (takipçi sayıları, gönderi tarihleri) yaratıcı içeriklerden (fotoğraflar, açıklamalar) daha az korunur. Yaratıcı içerik kazımak daha risklidir.
- Kullanılan miktar: Tüm bir herkese açık profili kazımak ile birkaç veri noktası kazımak aynı şey değildir. Topladığınızı asgariye indirin.
- Pazar etkisi: Araştırmanız Instagram'ın ticari teklifleriyle rekabet etmiyorsa bu faktör sizin lehinize olur.
Akademik araştırma genellikle bu analizin olumlu tarafına düşer, ama bu garanti değildir — özellikle de büyük hacimde yaratıcı içerik (görseller, videolar, tam açıklamalar) kazıyorsanız.
IRB Hususları
Araştırmanız kimliği belirlenebilir insan denek verisi içeriyorsa — Instagram profilleri tanımı gereği kimliği belirlenebilir olduğundan — üniversitenizin Institutional Review Board (IRB) bir veri toplama planını incelemek ve onaylamak isteyebilir. Bu, veri herkese açık olsa bile geçerlidir. Kazımaya başlamadan önce IRB'nize danışın.
Platforma Özgü Araştırma Programları
Meta, onaylı araştırmacılar için Content Library ve API sunar; bu araç Facebook, Instagram ve Threads'teki herkese açık içeriğe erişim sağlar. Başvurular bağımsız olarak değerlendirilir. Uygunsanız, bu akademik Instagram araştırması için daha düşük riskli resmî bir yoldur.
(Not: Araştırmacılar arasında popüler olan Meta'nın CrowdTangle aracı büyük ölçüde kullanımdan kaldırıldı. Content Library/API onun yerini aldı.)
Araştırmacılar İçin Veri Minimizasyonu
Pratik öneriler:
- Araştırma sorunuz için yalnızca gerekli veri noktalarını toplayın. “Belki lazım olur” diye tüm profilleri kazımayın.
- Veri setlerini mümkün olan en erken aşamada anonimleştirin — kullanıcı adlarını silin, profil fotoğraflarını bulanıklaştırın, tekil kişi düzeyinde raporlamak yerine birleştirin.
- Bir veri saklama politikası belirleyin: veriyi ne kadar süre tutacaksınız ve ne zaman sileceksiniz?
- Yönteminizi ve hukuki dayanağınızı belgeleyin (uygunsa GDPR uyumu için).
Instagram'a özgü olmayan veri toplamalarda da veri minimizasyonunu uygulayın: belirtilen amaç için gereken alanları toplayın, gereksiz ham metni saklamayın ve saklama/erişim kontrollerini belgeleyin.
Instagram Verisi Toplamadan Önce Daha Düşük Riskli Kontrol Listesi
Hukuki tabloyu netleştirdiysek, riski azaltmak için pratik kontrol listesi:
- Sadece herkese açık veriyi kazıyın. Gizli pencere testini kullanın. Giriş yapmadan göremiyorsanız kazımayın.
- Asla giriş duvarlarını aşmayın veya sahte hesap kullanmayın. CFAA, sözleşme ve platform yaptırımı riskinin sıçradığı yer burasıdır.
- Teknik ve hesap kontrollerini dur işareti olarak görün. CAPTCHA'lar, giriş duvarları, hesap kısıtları ve anti-bot sistemleri kırmızı alarmdır.
- Kişisel veri toplamayı en aza indirin. Gerçekten neye ihtiyacınız varsa onu toplayın. Kullanıcı adı gerekmiyorsa toplamayın.
- Bir veri saklama ve silme politikanız olsun. Veriyi ne kadar süre tutacağınızı ve ne zaman sileceğinizi bilin.
- Kişisel veri topluyorsanız hukuki dayanağınızı belgeleyin (özellikle GDPR altında). “Meşru menfaat” için belirsiz bir niyet değil, yazılı bir dengeleme testi gerekir.
- Mümkün olduğunda resmî, lisanslı, rızaya dayalı veya Instagram dışı kaynakları kullanın. En düşük riskli toplama, çoğu zaman Instagram'da yapmamanız gereken toplama türüdür.
Araçlar ve Alternatifler Hakkında Not
Thunderbit, Meta ürünleri dışındaki izin verilen herkese açık web iş akışları için tasarlanmıştır. Facebook, Instagram, Threads, Messenger, WhatsApp veya Meta Ad Library verisi toplama, hesap bağlama ya da engel aşma işlevi sunmaz.
Birçok iş sorusu için, herkese açık kurumsal web siteleri, dizinler, e-ticaret sayfaları, lisanslı veri setleri ve diğer Meta dışı kaynaklar; daha net şartlar ve gizlilik yükümlülükleriyle ihtiyaç duyulan bilgiyi sağlar. İzin verdiği kullanım açıkça belirtilen bir kaynak seçin, ardından sakladığınız bilgiyi en aza indirin.
Önemli Çıkarımlar
- Herkese açık Instagram verisini kazımak mevcut ABD içtihadına göre otomatik olarak yasadışı değildir, ama “yasadışı değil” ile “risksiz” çok farklı şeylerdir.
- Üç hukuki katman önemlidir: bilgisayar erişim yasaları (CFAA), gizlilik düzenlemeleri (GDPR/CCPA) ve sözleşme/Kullanım Şartları. Bunları birbirine karıştırmayın.
- Kullanım Şartı ihlali suç değildir. Hesap banı ve medeni davalara yol açabilir, ancak ceza davasına değil (Van Buren sonrası).
- Gizlilik hukuku herkese açık veride de uygulanır. Kişisel bilgi topluyorsanız, özellikle GDPR ve CCPA altında hukuki dayanağınız olmalıdır.
- Yetki alanı fark yaratır. ABD, AB, Birleşik Krallık, Kanada, Brezilya ve Avustralya arasında hukuk manzarası ciddi biçimde değişir.
- Karar akışı sizin dostunuzdur. Her veri toplama projesinde bunu uygulayın: herkese açık erişim → kişisel veri → hukuki dayanak → kullanım senaryosu → platform kontrolleri.
- Akademik araştırmacıların riski daha düşüktür ama sıfır değildir. Uygunsanız Meta'nın Content Library/API'sini kullanın, veri toplamayı sınırlayın, erken anonimleştirin ve IRB'nizi kontrol edin.
- Alternatif veri kaynaklarını düşünün. Birçok iş kullanımında, herkese açık web siteleri, dizinler ve creator sayfaları Instagram'a özgü platform riskine girmeden gereken veriyi sağlar. Kullanımı açıkça izin verilen bir kaynak seçin.
- Yüksek riskli ticari kullanım için hukuk danışmanına başvurun. Bu yazı bir haritadır, hukuki görüş değildir.
Instagram'ı Yasal Olarak Kazımak Hakkında SSS
Herkese açık veriyi kazıdığım için Instagram bana dava açabilir mi?
Meta, Kullanım Şartları ihlali nedeniyle size bir ihtar mektubu gönderebilir veya medeni dava açabilir. Ancak ABD mahkemeleri — Meta v. Bright Data (2024) dahil — belirli bağlamlarda Instagram'ın Kullanım Şartları'nın giriş yapılmadan yapılan herkese açık veri kazımasını engellemediğine hükmetti ve Van Buren v. US (2021) CFAA kapsamındaki sorumluluğu önemli ölçüde daralttı. Küçük ölçekli, ticari olmayan kullanımda dava olasılığı düşüktür, ama sıfır değildir — özellikle ticari operasyonlarda.
Avrupa'da Instagram kazımak yasal mı?
Herkese açık ve kişisel olmayan veriyi kazımak genellikle daha düşük gizlilik riskli bir senaryodur, ancak Instagram verisi çoğu zaman kişisel veri içerir. Kişisel veri söz konusuysa, GDPR Madde 6 kapsamında hukuki dayanak gerekir — örneğin, belgelenmiş bir dengeleme testiyle meşru menfaat. Uyumsuzluk cezaları küresel yıllık cironun %4'üne kadar çıkabilir. ICO rehberi (Nisan 2026 güncellemesi), kuruluşların işlemeye başlamadan önce hukuki dayanaklarını belirleyip belgelemelerini ister.
Instagram hesabım kazıma yüzünden banlanır mı?
Hesap kısıtlamaları, agresif kazımanın en olası sonuçlarından biridir. Instagram'ın hesap kısıtlama politikası, yetkisiz kazımayı, kullanım şartlarını ihlal ederek bilgi toplamak için otomasyon kullanımı olarak tanımlar. Kişisel hesaptan kazımadan kaçınmak hesap banı riskini azaltır, ancak Instagram verisi toplama işlemini yasal ya da sözleşmesel açıdan risksiz hâle getirmez.
Akademik araştırma için Instagram kazımak yasal mı?
Genellikle ticari yeniden satıştan daha düşük risklidir, özellikle herkese açık veriye dayanan ticari olmayan araştırmalarda; ancak otomatik olarak muaf değildir. Fair use veya fair dealing ilgili olabilir, fakat araştırmacılar kimliği belirlenebilir insan denek verisiyle çalışırken IRB gerekliliklerini kontrol etmeli, veri minimizasyonu uygulamalı ve uygunsa Meta'nın Content Library ve API hizmetini değerlendirmelidir.
Instagram kazımak ile Instagram API'sini kullanmak arasındaki fark nedir?
Resmî Instagram Graph API, onaylı işletme ve creator hesap kullanım senaryoları için yapılandırılmış erişim sağlar; ancak sınırları, inceleme gereklilikleri ve politika kısıtlamaları vardır. Kazıma ise web sitesinde görünen veriyi bu resmî API yolunun dışında toplar. Her iki yolun da hukuki boyutları vardır: API kullanımı Meta'nın geliştirici şartlarına tabidir; giriş yapılmadan yapılan herkese açık kazıma ise bazı dar ABD davalarında olumlu değerlendirilmiş olsa da yine de kullanım şartları, gizlilik, fikri mülkiyet ve platform yaptırımı sorunlarını tetikleyebilir. Çoğu iş kullanımında resmî API, rızaya dayalı veri, lisanslı veri veya Instagram dışı herkese açık kaynaklar daha düşük riskli yollardır.
Daha Fazla Öğrenin




