
Есть особое волнение в том, чтобы запустить нового ИИ-агента вроде OpenClaw, — пока не понимаешь, что в 2026 году подход «просто установи и запускай» может обернуться катастрофой. Я видел, как команды за один день переходили от восторга к панике — и всё из-за того, что их экземпляр OpenClaw был слишком открыт. Реальность такова: OpenClaw — одна из самых мощных платформ для автоматизации, но вместе с этой мощью приходит и огромная мигающая табличка «РИСК БЕЗОПАСНОСТИ», если не закрыть базовые дыры.
Это не просто теория. За последний год мы наблюдали стремительный рост популярности OpenClaw — более 371 000 звёзд на GitHub и 76 900 форков (GitHub) — а вместе с этим пришла волна реальных атак, открытых экземпляров и громких уязвимостей (Bitsight). Поэтому, прежде чем вручать ИИ-агенту ключи от вашего цифрового королевства, давайте разберёмся с безопасной установкой, которая защитит бизнес, сохранит конфиденциальность данных и избавит вас от нервных звонков по инцидентам в выходные.
Я разберу актуальную архитектуру безопасности OpenClaw, поделюсь практическими шагами по укреплению защиты и покажу, как инструменты вроде Thunderbit помогают мониторить и поддерживать установку — не давая ИИ полный доступ к shell (пока что). Готовы? Давайте всё хорошенько закроем.
Мониторьте установки OpenClaw с помощью ИИ
Понимание ландшафта безопасности OpenClaw в 2026 году
OpenClaw — это платформа ИИ-агентов, которые умеют работать с инструментами: по сути, это ИИ-«робот», который может просматривать веб, запускать shell-команды, автоматизировать рабочие процессы и даже устанавливать плагины. Именно эта гибкость делает платформу настолько мощной для отделов продаж, операций и ИТ. Но именно поэтому развёртывания OpenClaw особенно чувствительны к ошибкам в безопасности.
Архитектура безопасности 2026 года: что нового?
В последних релизах OpenClaw заметно усилила безопасность. Теперь платформа включает:
- Усиленное шифрование всех коммуникаций gateway с поддержкой современных протоколов и более стойких наборов шифров (docs.openclaw.ai).
- SecretRefs для API-ключей и учётных данных, чтобы не хранить секреты в текстовых конфигурационных файлах (docs.openclaw.ai).
- Подтверждения выполнения и allowlist, позволяющие жёстко контролировать, какие команды может запускать агент, и требовать явного подтверждения для всего, что не входит в список (docs.openclaw.ai).
- Улучшения песочницы, изолирующие выполнение инструментов, особенно в Docker- и VM-средах (docs.openclaw.ai).
Но есть нюанс: эти функции настолько сильны, насколько хороша ваша конфигурация. Установка по умолчанию всё ещё может быть рискованной, если не закрыть её как следует.
Почему ИИ-агенты с доступом к shell — зона повышенного риска
 Давайте честно: давать ИИ-агенту доступ к shell — это всё равно что оставить малыша в серверной с коробкой спичек. В 2026 году главные риски такие:
- Атаки prompt injection: вредоносный ввод с веб-страниц, из email или даже сообщений Slack может заставить агента выполнить опасные команды (OWASP).
- Утечки учётных данных: открытые конфиги или логи могут раскрыть API-ключи, токены или даже облачные учётные данные (GitGuardian).
- Ошибки конфигурации: один открытый порт или слабый пароль могут превратить ваш экземпляр OpenClaw в публичную площадку для атакующих (Bitsight).
Последние CVE говорят сами за себя: в начале 2026 года OpenClaw исправила инъекцию команд через PATH-обработку в Docker-песочнице (CVE-2026-24763), RCE в один клик через эксфильтрацию auth-token из gatewayUrl (CVE-2026-25253) и path traversal при установке плагина (GHSA-qrq5-wjgg-rvqw). Любая из этих проблем могла бы превратиться из «странного вывода» в «полный захват системы», если её не исправить.
Почему установка OpenClaw с приоритетом безопасности так важна
Скажем прямо: небезопасная установка OpenClaw — это не просто технический риск, а бизнес-риск. Средняя стоимость утечки данных в 2025 году составила 4,44 млн долларов (IBM/Ponemon), а инциденты с ИИ-агентами могут оставаться незамеченными месяцами (среднее время обнаружения и локализации: 241 день).
Мощь против риска: реальные сценарии использования
Вот как OpenClaw может быть одновременно суперсилой и источником угрозы:
| Сценарий использования | Бизнес-ценность | Риск при неверной настройке |
|---|---|---|
| Автоматизация продаж | Сбор лидов, авторассылка email, синхронизация с CRM | Утечка токенов, злоупотребление массовой рассылкой |
| ИТ-операции | Автопатчинг, мониторинг, перезапуск приложений | Доступ к shell = потенциальный RCE |
| Анализ данных | Суммаризация документов, загрузка веб-данных | Prompt injection, эксфильтрация данных |
| Экосистема плагинов | Расширение новыми инструментами | Атаки на цепочку поставок, эксплуатация плагинов |
Разница между «полезным ИИ» и «кошмаром безопасности» — целиком в настройке.
Облачный ИИ против self-hosted-агентов: кто отвечает за безопасность?
В облачных ИИ-сервисах большую часть безопасности берёт на себя провайдер. С self-hosted OpenClaw вы становитесь службой безопасности. Это значит, что:
- вы контролируете сетевую экспозицию (публичная, частная или только для tailnet);
- вы управляете секретами, обновлениями и проверкой плагинов;
- если что-то пойдёт не так, ответственность лежит на вас.
Если это звучит пугающе, не переживайте — я покажу, как сделать всё правильно.
Контрольный список безопасности перед установкой: закладываем фундамент
Прежде чем запускать openclaw install, приведите систему в порядок. Вот мой базовый чек-лист для укрепления среды:
1. Обновите ОС и пакеты
- Обновите сервер или VM до последней стабильной версии.
- Обновите все системные пакеты, особенно Docker, Python и Node.js, если вы планируете их использовать.
2. Отключите ненужные службы и порты
- Выключите все сервисы, которые вам не нужны (FTP, telnet и т. д.).
- Закройте все неиспользуемые порты — OpenClaw должен слушать только там, где вы этого ожидаете.
3. Включите и настройте firewall
- Используйте
ufwилиfirewalld, чтобы ограничить входящий и исходящий трафик. - Разрешайте только доверенные IP-адреса или ваш tailnet.
4. Принцип наименьших привилегий
- Создайте отдельную учётную запись для OpenClaw — никогда не запускайте от root.
- Ограничьте права на файлы и каталоги только тем, что действительно нужно.
5. Усильте SSH и удалённый доступ
- Отключите вход по паролю; используйте SSH-ключи.
- Измените стандартный порт SSH и настройте fail2ban для защиты от перебора.
6. Подготовьтесь к управлению секретами
- Настройте переменные окружения или secrets manager (HashiCorp Vault, AWS Secrets Manager и т. д.).
- Никогда не храните API-ключи и учётные данные в открытом виде в файлах.
7. Проведите аудит до начала
- Запустите базовое сканирование безопасности (
lynis,clamavили ваш любимый инструмент). - Зафиксируйте исходное состояние — поверьте, потом вы скажете себе спасибо.
Совет: если вы используете Thunderbit, вы можете собрать и суммировать системные логи или конфиги firewall, чтобы перед установкой проверить, нет ли открытых портов или рискованных настроек.
Собирайте и суммируйте системные логи с помощью ИИ Get Started Free
Шаги безопасной установки OpenClaw: практическое руководство
Переходим к практике. Вот как я рекомендую устанавливать OpenClaw, ставя безопасность на первое место.
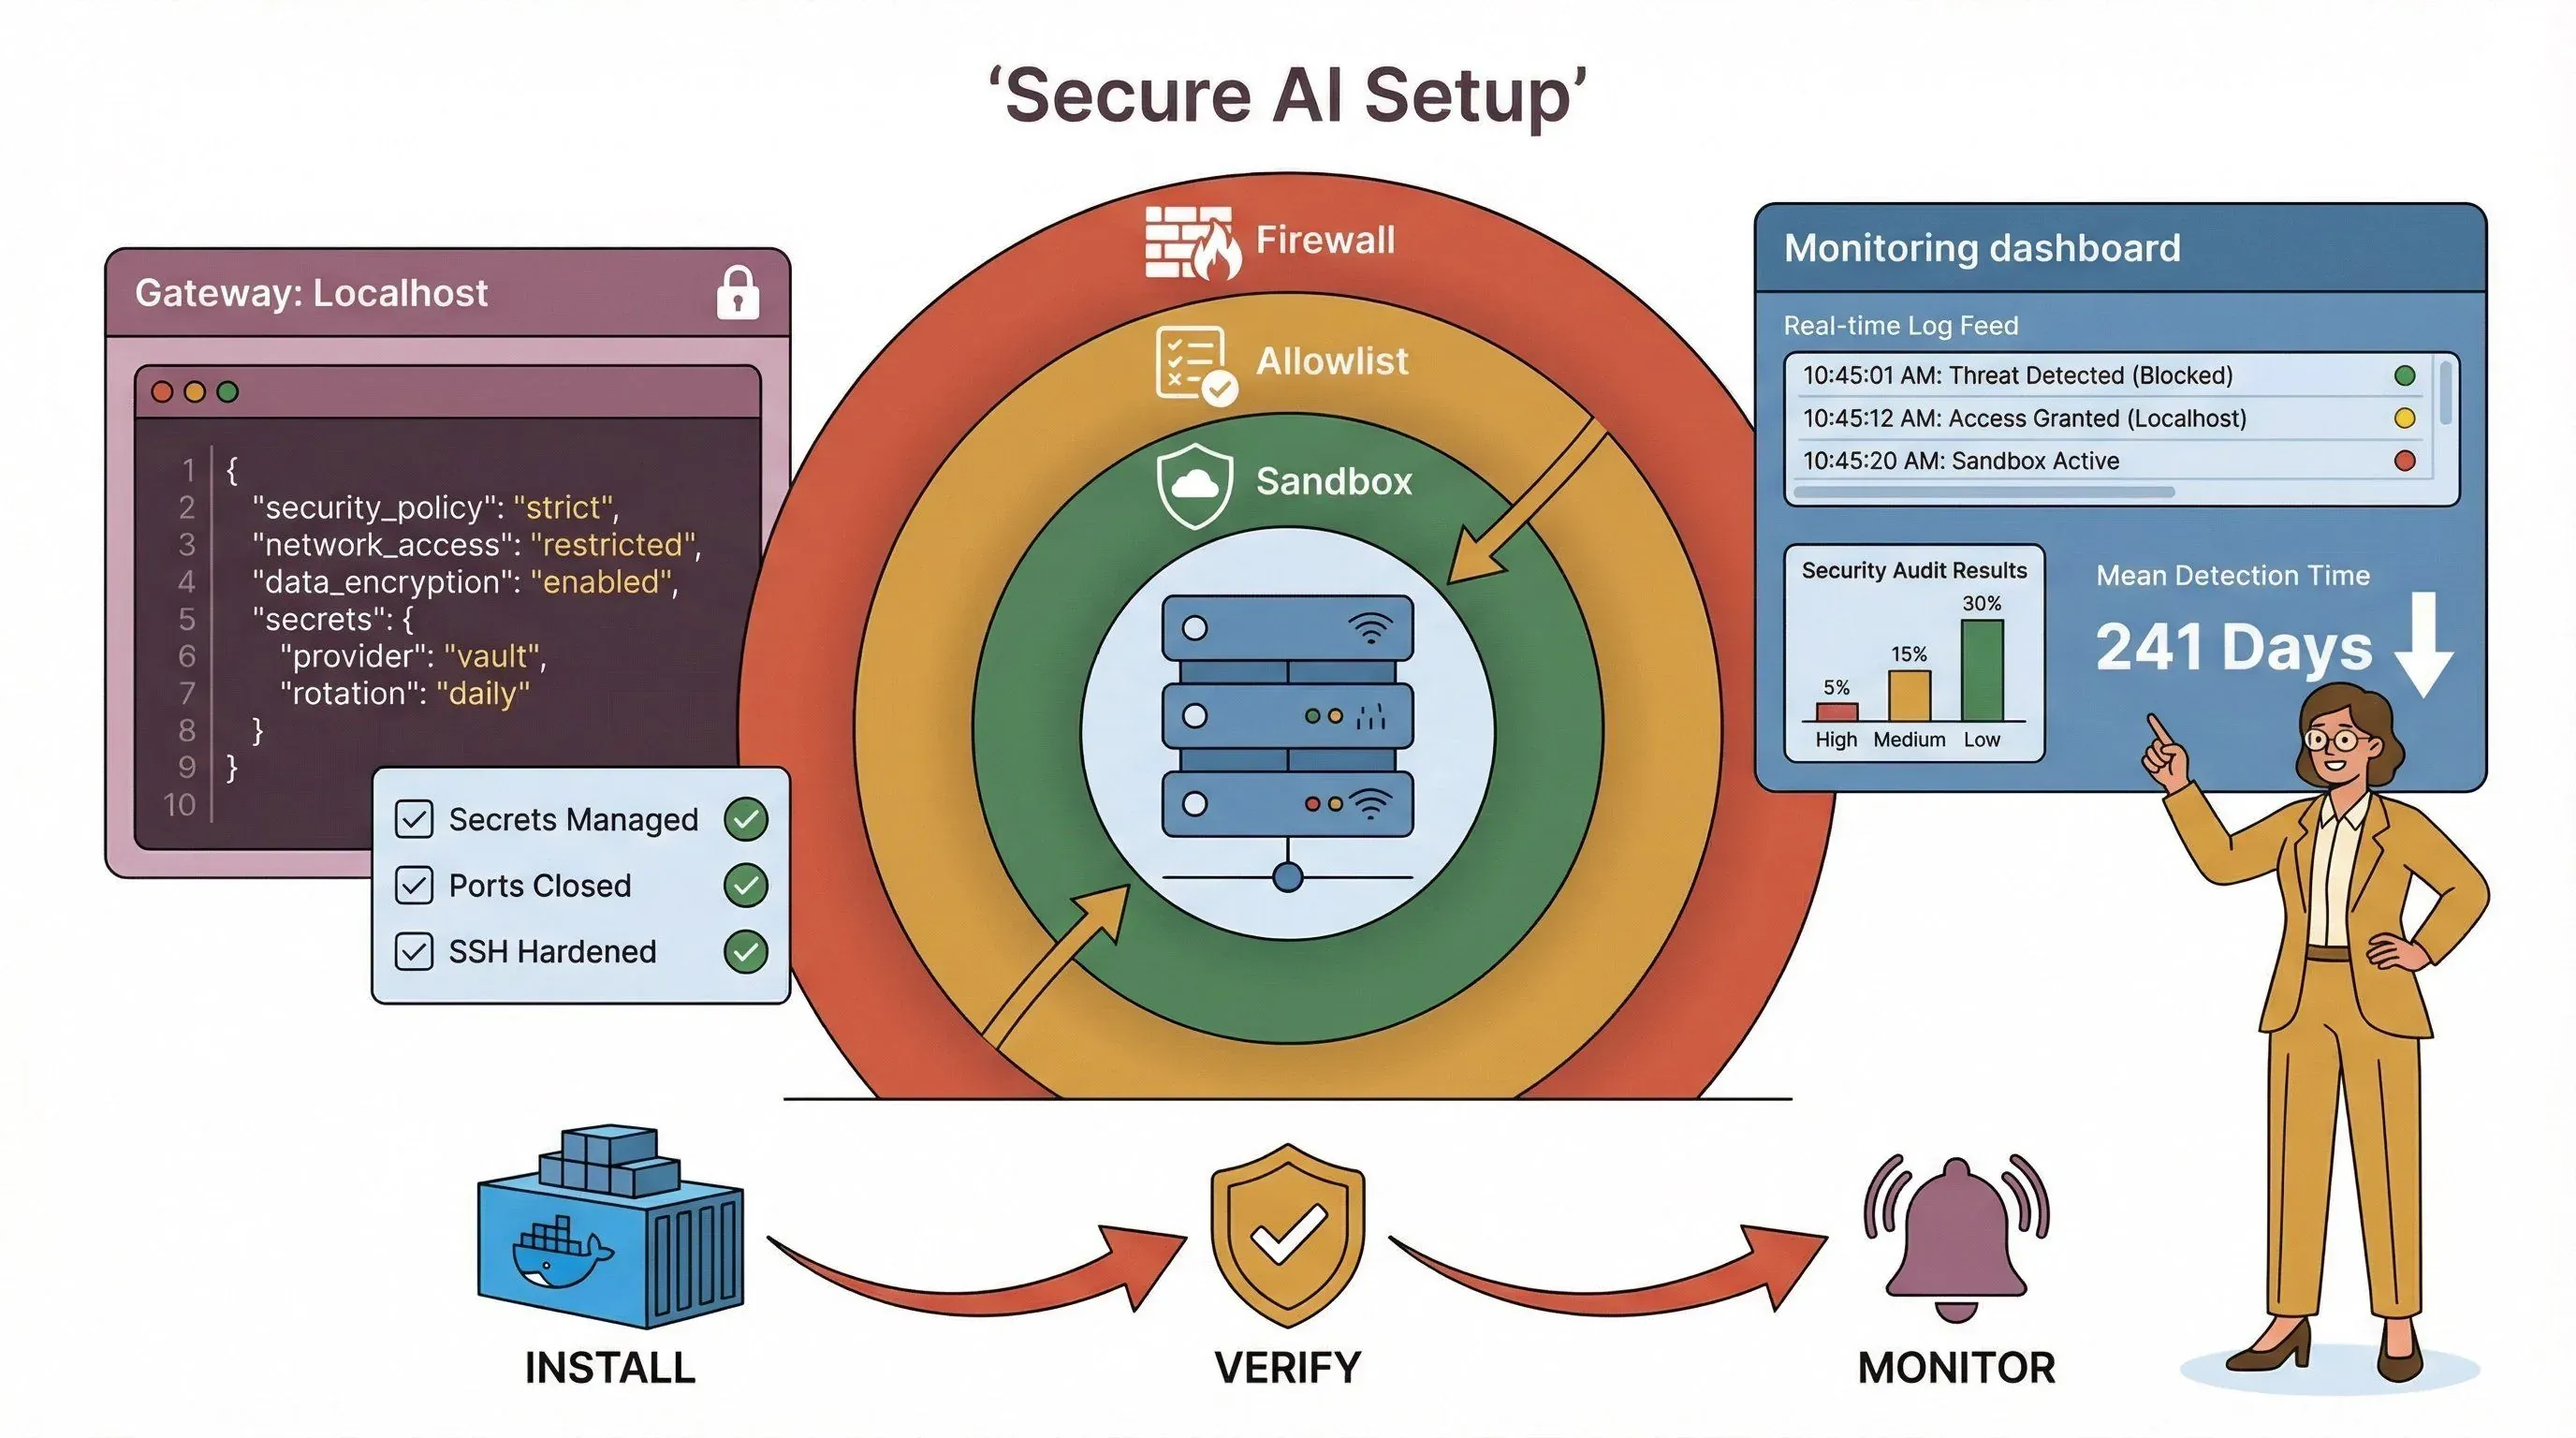
1. Выберите изоляцию: Docker, VM или bare metal?
| Способ | Плюсы | Минусы |
|---|---|---|
| Docker | Удобная упаковка, быстрый сброс, по умолчанию без root | Сеть может открыть порты при неверной настройке; остерегайтесь проблем с root внутри контейнера (docs.openclaw.ai) |
| Выделенная VM | Сильная изоляция, легко делать snapshot/rollback | Больше накладных расходов, всё равно нужна аккуратная работа с секретами |
| Bare Metal | Самый быстрый вариант, минимум трения | Наибольший риск — смешение данных агента и личных данных, большой радиус поражения |
Мой совет: для большинства команд оптимальный вариант — Docker или выделенная VM. Если bare metal неизбежен, особенно тщательно следите за правами и секретами.
2. Скачайте и проверьте OpenClaw
- Всегда загружайте из официального репозитория или registry (GitHub).
- По возможности проверяйте контрольные суммы или подписи.
3. Привяжите gateway к localhost (или tailnet)
- В конфигурации по возможности задайте привязку gateway к
127.0.0.1(loopback). - Если нужен удалённый доступ, используйте Tailscale Serve или VPN — никогда не открывайте OpenClaw напрямую в публичный интернет (docs.openclaw.ai).
Пример конфигурации:
{
  "gateway": {
    "bind": "loopback",
    "tailscale": { "mode": "serve" },
    "auth": {
      "mode": "token",
      "allowTailscale": false,
      "token": { "source": "env", "provider": "default", "id": "OPENCLAW_GATEWAY_TOKEN" }
    }
  },
  "secrets": {
    "providers": { "default": { "source": "env" } }
  }
}
4. Настройте надёжную аутентификацию
- Используйте длинные случайные токены для доступа к gateway.
- Храните токены в переменных окружения или secrets manager — никогда не в конфигурациях в открытом виде.
5. Включите песочницу и exec approvals
- Включите песочницу для выполнения всех инструментов (docs.openclaw.ai).
- Настройте exec approvals и allowlist (см. следующий раздел).
6. Устанавливайте только доверенные плагины
- Проверяйте каждый плагин перед установкой.
- Отдавайте предпочтение плагинам из официального registry; избегайте случайных GitHub Gist и npm-пакетов.
7. Запустите проверки безопасности
- Используйте
openclaw security auditиopenclaw secrets audit, чтобы проверить конфигурационные ошибки и утечки секретов (docs.openclaw.ai).
Полное руководство по настройке безопасности OpenClaw в 2026 году
Когда OpenClaw уже запущен, пора закрутить гайки.
1. Allowlist команд и exec approvals
- Определите явный allowlist безопасных команд (например,
/usr/bin/git,/usr/bin/curl). - Установите подтверждения в режим «спрашивать при отсутствии совпадения» и используйте fallback на «deny», если интерфейс подтверждения недоступен.
Пример конфигурации:
{
  "version": 1,
  "defaults": {
    "security": "deny",
    "ask": "on-miss",
    "askFallback": "deny",
    "autoAllowSkills": false
  },
  "agents": {
    "main": {
      "security": "allowlist",
      "ask": "on-miss",
      "askFallback": "deny",
      "autoAllowSkills": false,
      "allowlist": [
        { "bin": "/usr/bin/git" },
        { "bin": "/usr/bin/curl" }
      ]
    }
  }
}
2. Ограничьте доступ к shell
- Разрешайте только те shell-команды, которые действительно необходимы.
- Никогда не давайте безусловный доступ к
bashилиsh, если у вас нет надёжного процесса подтверждений.
3. Обеспечьте управление API-ключами
- Используйте SecretRefs и переменные окружения для всех учётных данных.
- Регулярно ротируйте ключи и проверяйте неиспользуемые или устаревшие секреты.
4. Защита от prompt injection
- Проверяйте весь пользовательский ввод и санитизируйте вывод.
- По возможности используйте ограничения на ввод/вывод и фильтры контента.
- Следите за необычными паттернами в логах (например, командами, которых вы не ожидали).
5. Аудит-логирование и мониторинг
- Включите подробное логирование всех действий агента, подтверждений и отказов.
- Храните логи в безопасном месте с защитой от подмены.
Мониторинг логов установки в реальном времени с Thunderbit
Вот здесь Thunderbit особенно полезен. Во время и после установки Thunderbit помогает:
- Собирать и анализировать логи OpenClaw в реальном времени: используйте ИИ Thunderbit для извлечения, суммирования и категоризации записей логов — это помогает быстро находить ошибки конфигурации или подозрительную активность.
- Выявлять аномалии: анализ на базе ИИ может отметить неожиданные ошибки, повторяющиеся неудачные аутентификации или необычные команды.
- Отправлять уведомления о критических событиях: настройте Thunderbit на оповещения через Slack, email или ваш любимый инструмент, если он обнаружит потенциальную проблему безопасности.
Пример рабочего процесса:
- Подключите Thunderbit к дашборду логов OpenClaw или к API.
- Используйте «AI Suggest Fields», чтобы извлечь ключевые события (например, неудачные входы, отклонённые подтверждения, установки плагинов).
- Настройте пользовательские алерты для рискованных паттернов.
- Экспортируйте результаты в Google Sheets или Notion для ведения аудиторного следа.
Thunderbit — не полноценный SIEM, но это лёгкий ИИ-инструмент, который помогает следить за развёртыванием OpenClaw, особенно небольшим командам без отдельного стека безопасности.
Дальнейшее обслуживание: обновления, патчи и оптимизация политики безопасности
Безопасность — это не разовая задача. OpenClaw быстро развивается, и угрозы тоже.
1. Регулярные обновления и периодический пересмотр
- Проводите еженедельный или ежемесячный пересмотр конфигурационных файлов OpenClaw.
- Устанавливайте обновления через
openclaw update— релизы безопасности нужно ставить немедленно (docs.openclaw.ai). - После каждого обновления заново запускайте
openclaw doctorиopenclaw security audit.
2. Безопасное применение патчей
- Перед крупными обновлениями делайте snapshot VM или резервные копии Docker-образов.
- По возможности тестируйте обновления в staging-среде.
3. Автоматизируйте проверку обновлений с Thunderbit
- Используйте Thunderbit, чтобы собирать ленту релизов OpenClaw или страницы статуса собственного развёртывания.
- Настройте уведомления о новых advisories по безопасности или необходимых патчах.
4. Следите за новыми уязвимостями
- Подпишитесь на security advisories OpenClaw и ленты CVE.
- Следите не только за релизами ядра OpenClaw, но и за обновлениями плагинов и зависимостей.
Как построить надёжный план реагирования на инциденты для OpenClaw
Даже при лучшей защите инциденты случаются. Вот как подготовиться:
1. Плейбук реагирования на инциденты
- Определите чёткие шаги локализации (например, выключить gateway, отозвать токены).
- Назначьте роли: кто расследует, кто коммуницирует, кто восстанавливает сервис.
- Держите чек-лист для сбора форензик-данных (логи, конфиги, snapshot’ы).
2. Используйте Thunderbit для быстрого реагирования
- Сразу после инцидента соберите и экспортируйте все релевантные логи.
- Используйте ИИ Thunderbit, чтобы суммировать произошедшее и отметить подозрительные события.
- Зафиксируйте таймлайн и предпринятые действия для комплаенса и обучения.
3. Практикуйтесь и обновляйте план
- Проводите tabletop-упражнения или симуляции инцидентов как минимум два раза в год.
- Обновляйте план реагирования по мере развития OpenClaw или изменения вашей среды.
Автоматизация с приоритетом безопасности: безопасные первые шаги с OpenClaw
Очень хочется сразу перейти к мощным автоматизациям, но лучше начать постепенно:
1. Начинайте с сценариев только для чтения
- Отчётность, мониторинг и суммирование данных — это низкий риск.
- Избегайте операций записи/удаления и shell-команд, пока не будете уверены в настройке.
2. Постепенно расширяйте права
- Добавляйте новые возможности по одной, с шагами подтверждения со стороны человека.
- После каждого изменения отслеживайте логи и оповещения.
3. Непрерывный мониторинг
- Используйте Thunderbit или ваш любимый инструмент, чтобы следить за поведением агента.
- Настройте оповещения на любое повышение привилегий или неожиданные действия.
Примеры безопасных автоматизаций:
- Сбор публичных лидов по продажам и экспорт в CRM (только чтение).
- Мониторинг аптайма сервера или использования диска.
- Суммирование новостных статей или внутренней документации.
Главные выводы: как сохранить OpenClaw безопасным в 2026 году
Подытожим главное:
- Не давайте ИИ полный доступ к shell по умолчанию — используйте allowlist, подтверждения и песочницу.
- Привязывайте gateway к localhost или tailnet — не открывайте его в публичный доступ без крайней необходимости.
- Используйте надёжную аутентификацию и аккуратно управляйте секретами — никогда не храните учётные данные в открытом виде.
- Держите OpenClaw и все плагины в актуальном состоянии — быстро ставьте патчи и регулярно пересматривайте конфигурации.
- Мониторьте логи и автоматизируйте оповещения — такие инструменты, как Thunderbit, сильно упрощают это даже для небольших команд.
- Имейте план реагирования на инциденты безопасности — практикуйтесь, документируйте и улучшайте его со временем.
- Начинайте с безопасных сценариев только для чтения — расширяйте возможности осторожно и под постоянным мониторингом.
Безопасность — это процесс, а не разовая задача. Экосистема OpenClaw развивается быстро, и атакующие тоже. Следуя подходу «сначала безопасность» — и используя такие инструменты, как Thunderbit, для мониторинга и автоматизации, — вы заставите ИИ-агента работать на вас, а не против вас.
За дополнительными советами загляните в блог Thunderbit и оставайтесь подписанными на security advisories OpenClaw.
Часто задаваемые вопросы
1. Почему во время установки не стоит давать OpenClaw полный доступ к shell?
Полный доступ к shell у ИИ-агента вроде OpenClaw резко повышает риск атак prompt injection, утечек учётных данных и компрометации системы. По умолчанию ограничьте доступ к shell через allowlist и подтверждения, а более широкие права включайте только после тщательной проверки и мониторинга (OWASP).
2. Какой самый безопасный способ открыть OpenClaw для удалённого доступа?
Рекомендуется привязать gateway к 127.0.0.1 (loopback) и использовать решение для tailnet, например Tailscale Serve, чтобы обеспечить безопасный удалённый доступ. По возможности избегайте публикации в интернет и всегда требуйте надёжную аутентификацию (docs.openclaw.ai).
3. Как Thunderbit помогает с безопасностью OpenClaw?
Thunderbit умеет собирать и анализировать логи OpenClaw, выявлять ошибки конфигурации и в реальном времени предупреждать о подозрительной активности. Это особенно полезно для мониторинга установки и изменений конфигурации, даже если у вас нет полноценного SIEM (Thunderbit).
4. Как часто нужно обновлять OpenClaw и его плагины?
Проверяйте обновления как минимум раз в неделю, а патчи безопасности ставьте сразу. После каждого обновления запускайте openclaw doctor и openclaw security audit, чтобы убедиться, что конфигурация остаётся безопасной (docs.openclaw.ai).
5. Что делать, если я подозреваю, что мой экземпляр OpenClaw скомпрометирован?
Немедленно локализуйте инцидент: выключите gateway и отзовите учётные данные. Соберите логи и конфиги для форензики, а затем используйте Thunderbit или похожие инструменты, чтобы разобраться, что произошло. Следуйте своему плану реагирования и обновите его на основе полученных уроков (csrc.nist.gov).
Будьте в безопасности, автоматизируйте с умом и помните: в 2026 году подход «сначала безопасность» — это не просто best practice, а единственный подход, который удержит ИИ-агента на вашей стороне.
Попробуйте Thunderbit для безопасного ИИ-мониторинга Get Started Free
Узнать больше
- Что такое ИИ-агенты? Как это работает и как использовать
- Руководство для новичков: как пошагово создать ИИ-агента
- Состояние веб-скрейпинга в 2026 году: ключевые метрики и отраслевые бенчмарки
- Автоматизация процессов для веб-скрейпинга: RPA против ИИ-агентов
- Crawl4AI в сравнении с Thunderbit: что нужно знать реальным пользователям



