
Jest coś ekscytującego w uruchamianiu nowego agenta AI, takiego jak OpenClaw — aż do momentu, gdy dociera do Ciebie, że w 2026 roku podejście „po prostu zainstaluj i ruszaj” to gotowy przepis na katastrofę. Widziałem zespoły, które w ciągu jednego popołudnia przechodziły od entuzjazmu do paniki, tylko dlatego, że ich instancja OpenClaw była odrobinę zbyt otwarta, by czuć się bezpiecznie. Prawda jest taka, że OpenClaw to jedna z najpotężniejszych platform automatyzacji na rynku, ale z wielką mocą przychodzi ogromny, migający napis „RYZYKO BEZPIECZEŃSTWA”, jeśli pominiesz podstawy.
To nie jest tylko teoria. W ciągu ostatniego roku obserwowaliśmy gwałtowny wzrost popularności OpenClaw — ponad 371 000 gwiazdek na GitHubie i 76 900 forków (GitHub) — a wraz z tą popularnością pojawiła się fala rzeczywistych ataków, ujawnionych instancji i głośnych podatności (Bitsight). Zanim więc przekażesz swojemu agentowi AI klucze do cyfrowego królestwa, przejdźmy przez instalację z myślą o bezpieczeństwie — taką, która chroni firmę, prywatność danych i weekendy przed gorączkowymi telefonami o incydenty.
Rozłożę na czynniki pierwsze najnowszą architekturę bezpieczeństwa OpenClaw, pokażę praktyczne kroki wzmacniania zabezpieczeń i wyjaśnię, jak narzędzia takie jak Thunderbit mogą pomóc monitorować i utrzymywać instalację — bez dawania AI pełnego dostępu do powłoki (jeszcze). Gotowy? Zabezpieczmy wszystko porządnie.
Monitoruj instalacje OpenClaw z pomocą AI
Zrozumienie krajobrazu bezpieczeństwa OpenClaw w 2026 roku
OpenClaw to platforma agentów AI korzystających z narzędzi — pomyśl o niej jak o robocie AI, który może przeglądać internet, uruchamiać polecenia powłoki, automatyzować przepływy pracy, a nawet instalować wtyczki. Ta elastyczność właśnie sprawia, że jest tak potężna dla zespołów sprzedaży, operacji i IT. Ale to też dlatego wdrożenia OpenClaw są wyjątkowo wrażliwe na błędy w bezpieczeństwie.
Architektura bezpieczeństwa w 2026 roku: co nowego?
Najnowsze wersje OpenClaw zrobiły duży krok naprzód pod względem bezpieczeństwa. Platforma obejmuje teraz:
- Wzmocnione szyfrowanie całej komunikacji gateway, z obsługą nowoczesnych protokołów i mocniejszych zestawów szyfrów (docs.openclaw.ai).
- SecretRefs dla kluczy API i poświadczeń, dzięki czemu nie trzymasz sekretów w plikach konfiguracyjnych zapisanych jawnym tekstem (docs.openclaw.ai).
- Zatwierdzanie exec i allowlisty, które pozwalają ściśle kontrolować, jakie polecenia może uruchamiać agent — oraz wymagają wyraźnej zgody na wszystko spoza listy (docs.openclaw.ai).
- Ulepszenia sandboxingu, które izolują wykonywanie narzędzi, zwłaszcza w środowiskach Docker i VM (docs.openclaw.ai).
Jest jednak haczyk: te funkcje są tylko tak silne, jak Twoja konfiguracja. Domyślna instalacja nadal może być ryzykowna, jeśli jej odpowiednio nie zabezpieczysz.
Dlaczego agenci AI z dostępem do powłoki są tak ryzykowni?
 Bądźmy szczerzy: danie agentowi AI dostępu do powłoki jest jak wypuszczenie malucha do serwerowni — i to jeszcze z pudełkiem zapałek. W 2026 roku największe zagrożenia to:
- Ataki prompt injection: złośliwe dane wejściowe (z witryn, e-maili, a nawet wiadomości Slack) mogą skłonić agenta do uruchomienia niebezpiecznych poleceń (OWASP).
- Wyciek poświadczeń: ujawnione konfiguracje lub logi mogą zdradzić klucze API, tokeny, a nawet poświadczenia chmurowe (GitGuardian).
- Błędna konfiguracja: pojedynczy otwarty port albo słabe hasło mogą zamienić Twoją instancję OpenClaw w publiczny plac zabaw dla atakujących (Bitsight).
Najnowsze CVE opowiadają tę historię bardzo jasno: na początku 2026 roku OpenClaw załatał wstrzyknięcie poleceń związane z obsługą PATH w sandboxie Docker (CVE-2026-24763), RCE „1 kliknięciem” przez eksfiltrację tokenu uwierzytelniającego z gatewayUrl (CVE-2026-25253) oraz path traversal przy instalacji wtyczki (GHSA-qrq5-wjgg-rvqw). Każda z tych podatności mogłaby eskalować od „dziwnego wyniku” do „pełnego przejęcia systemu”, jeśli nie zostanie załatana.
Dlaczego instalacja z naciskiem na bezpieczeństwo ma znaczenie w OpenClaw
Powiedzmy to wprost: niebezpieczna instalacja OpenClaw to nie tylko ryzyko techniczne — to ryzyko biznesowe. Średni koszt naruszenia danych w 2025 roku wyniósł 4,44 mln dolarów (IBM/Ponemon), a incydenty z agentami AI mogą pozostawać niewykryte miesiącami (średni czas identyfikacji + opanowania: 241 dni).
Moc kontra ryzyko: przykłady z praktyki
Oto jak OpenClaw może być jednocześnie supermocą i obciążeniem:
| Przypadek użycia | Wartość biznesowa | Ryzyko bezpieczeństwa przy złej konfiguracji |
|---|---|---|
| Automatyzacja sprzedaży | Pozyskiwanie leadów, automatyczne e-maile, synchronizacja z CRM | Ujawnione tokeny, nadużycia masowej wysyłki e-maili |
| Operacje IT | Automatyczne łatki, monitoring, restart aplikacji | Dostęp do powłoki = potencjalne RCE |
| Analiza danych | Podsumowywanie dokumentów, pobieranie danych z sieci | Prompt injection, eksfiltracja danych |
| Ekosystem wtyczek | Rozszerzanie o nowe narzędzia | Ataki na łańcuch dostaw, exploity wtyczek |
Różnica między „pomocnym AI” a „koszmarem bezpieczeństwa” tkwi wyłącznie w konfiguracji.
Cloud AI vs. agenci self-hosted: kto za co odpowiada?
W usługach chmurowych AI większością kwestii bezpieczeństwa zajmuje się dostawca. W przypadku self-hosted OpenClaw to Ty jesteś zespołem bezpieczeństwa. To oznacza, że:
- kontrolujesz ekspozycję sieciową (publiczną, prywatną lub tylko w tailnecie),
- zarządzasz sekretami, aktualizacjami i weryfikacją wtyczek,
- to na Tobie spoczywa odpowiedzialność, jeśli coś pójdzie nie tak.
Jeśli brzmi to przytłaczająco, spokojnie — pokażę Ci, jak zrobić to dobrze.
Lista kontrolna bezpieczeństwa przed instalacją: przygotowanie gruntu
Zanim w ogóle uruchomisz openclaw install, uporządkujmy wszystko wcześniej. Oto moja sprawdzona lista do wzmacniania środowiska:
1. Zaktualizuj system operacyjny i pakiety
- Zaktualizuj serwer lub VM do najnowszej stabilnej wersji.
- Zaktualizuj wszystkie pakiety systemowe, zwłaszcza Docker, Python i Node.js, jeśli będziesz z nich korzystać.
2. Wyłącz niepotrzebne usługi i porty
- Wyłącz wszystkie usługi, których nie potrzebujesz (FTP, telnet itd.).
- Zamknij wszystkie niewykorzystywane porty — OpenClaw powinien nasłuchiwać tylko tam, gdzie tego chcesz.
3. Włącz i skonfiguruj zapory sieciowe
- Użyj
ufwlubfirewalld, aby ograniczyć ruch przychodzący i wychodzący. - Zezwalaj tylko zaufanym adresom IP albo Twojemu tailnetowi.
4. Zasada najmniejszych uprawnień
- Utwórz dedykowane konto użytkownika dla OpenClaw — nigdy nie uruchamiaj jako root.
- Ogranicz uprawnienia do plików i katalogów do absolutnego minimum.
5. Utwardź SSH i zdalny dostęp
- Wyłącz logowanie hasłem; używaj kluczy SSH.
- Zmień domyślny port SSH i skonfiguruj fail2ban do ochrony przed atakami brute force.
6. Przygotuj zarządzanie sekretami
- Skonfiguruj zmienne środowiskowe albo menedżera sekretów (HashiCorp Vault, AWS Secrets Manager itd.).
- Nigdy nie przechowuj kluczy API ani poświadczeń w plikach jawnym tekstem.
7. Zrób audyt przed startem
- Uruchom bazowy skan bezpieczeństwa (
lynis,clamavalbo inne ulubione narzędzie). - Udokumentuj stan początkowy — uwierz mi, później sobie za to podziękujesz.
Wskazówka: jeśli korzystasz z Thunderbit, możesz pobrać i podsumować logi systemowe albo konfiguracje zapory, aby sprawdzić, czy nie ma otwartych portów lub ryzykownych ustawień, zanim cokolwiek zainstalujesz.
Pobierz i podsumuj logi systemowe z pomocą AI Get Started Free
Bezpieczne kroki instalacji OpenClaw: praktyczny przewodnik
Przejdźmy do konkretów. Oto jak polecam instalować OpenClaw, stawiając bezpieczeństwo na pierwszym miejscu.
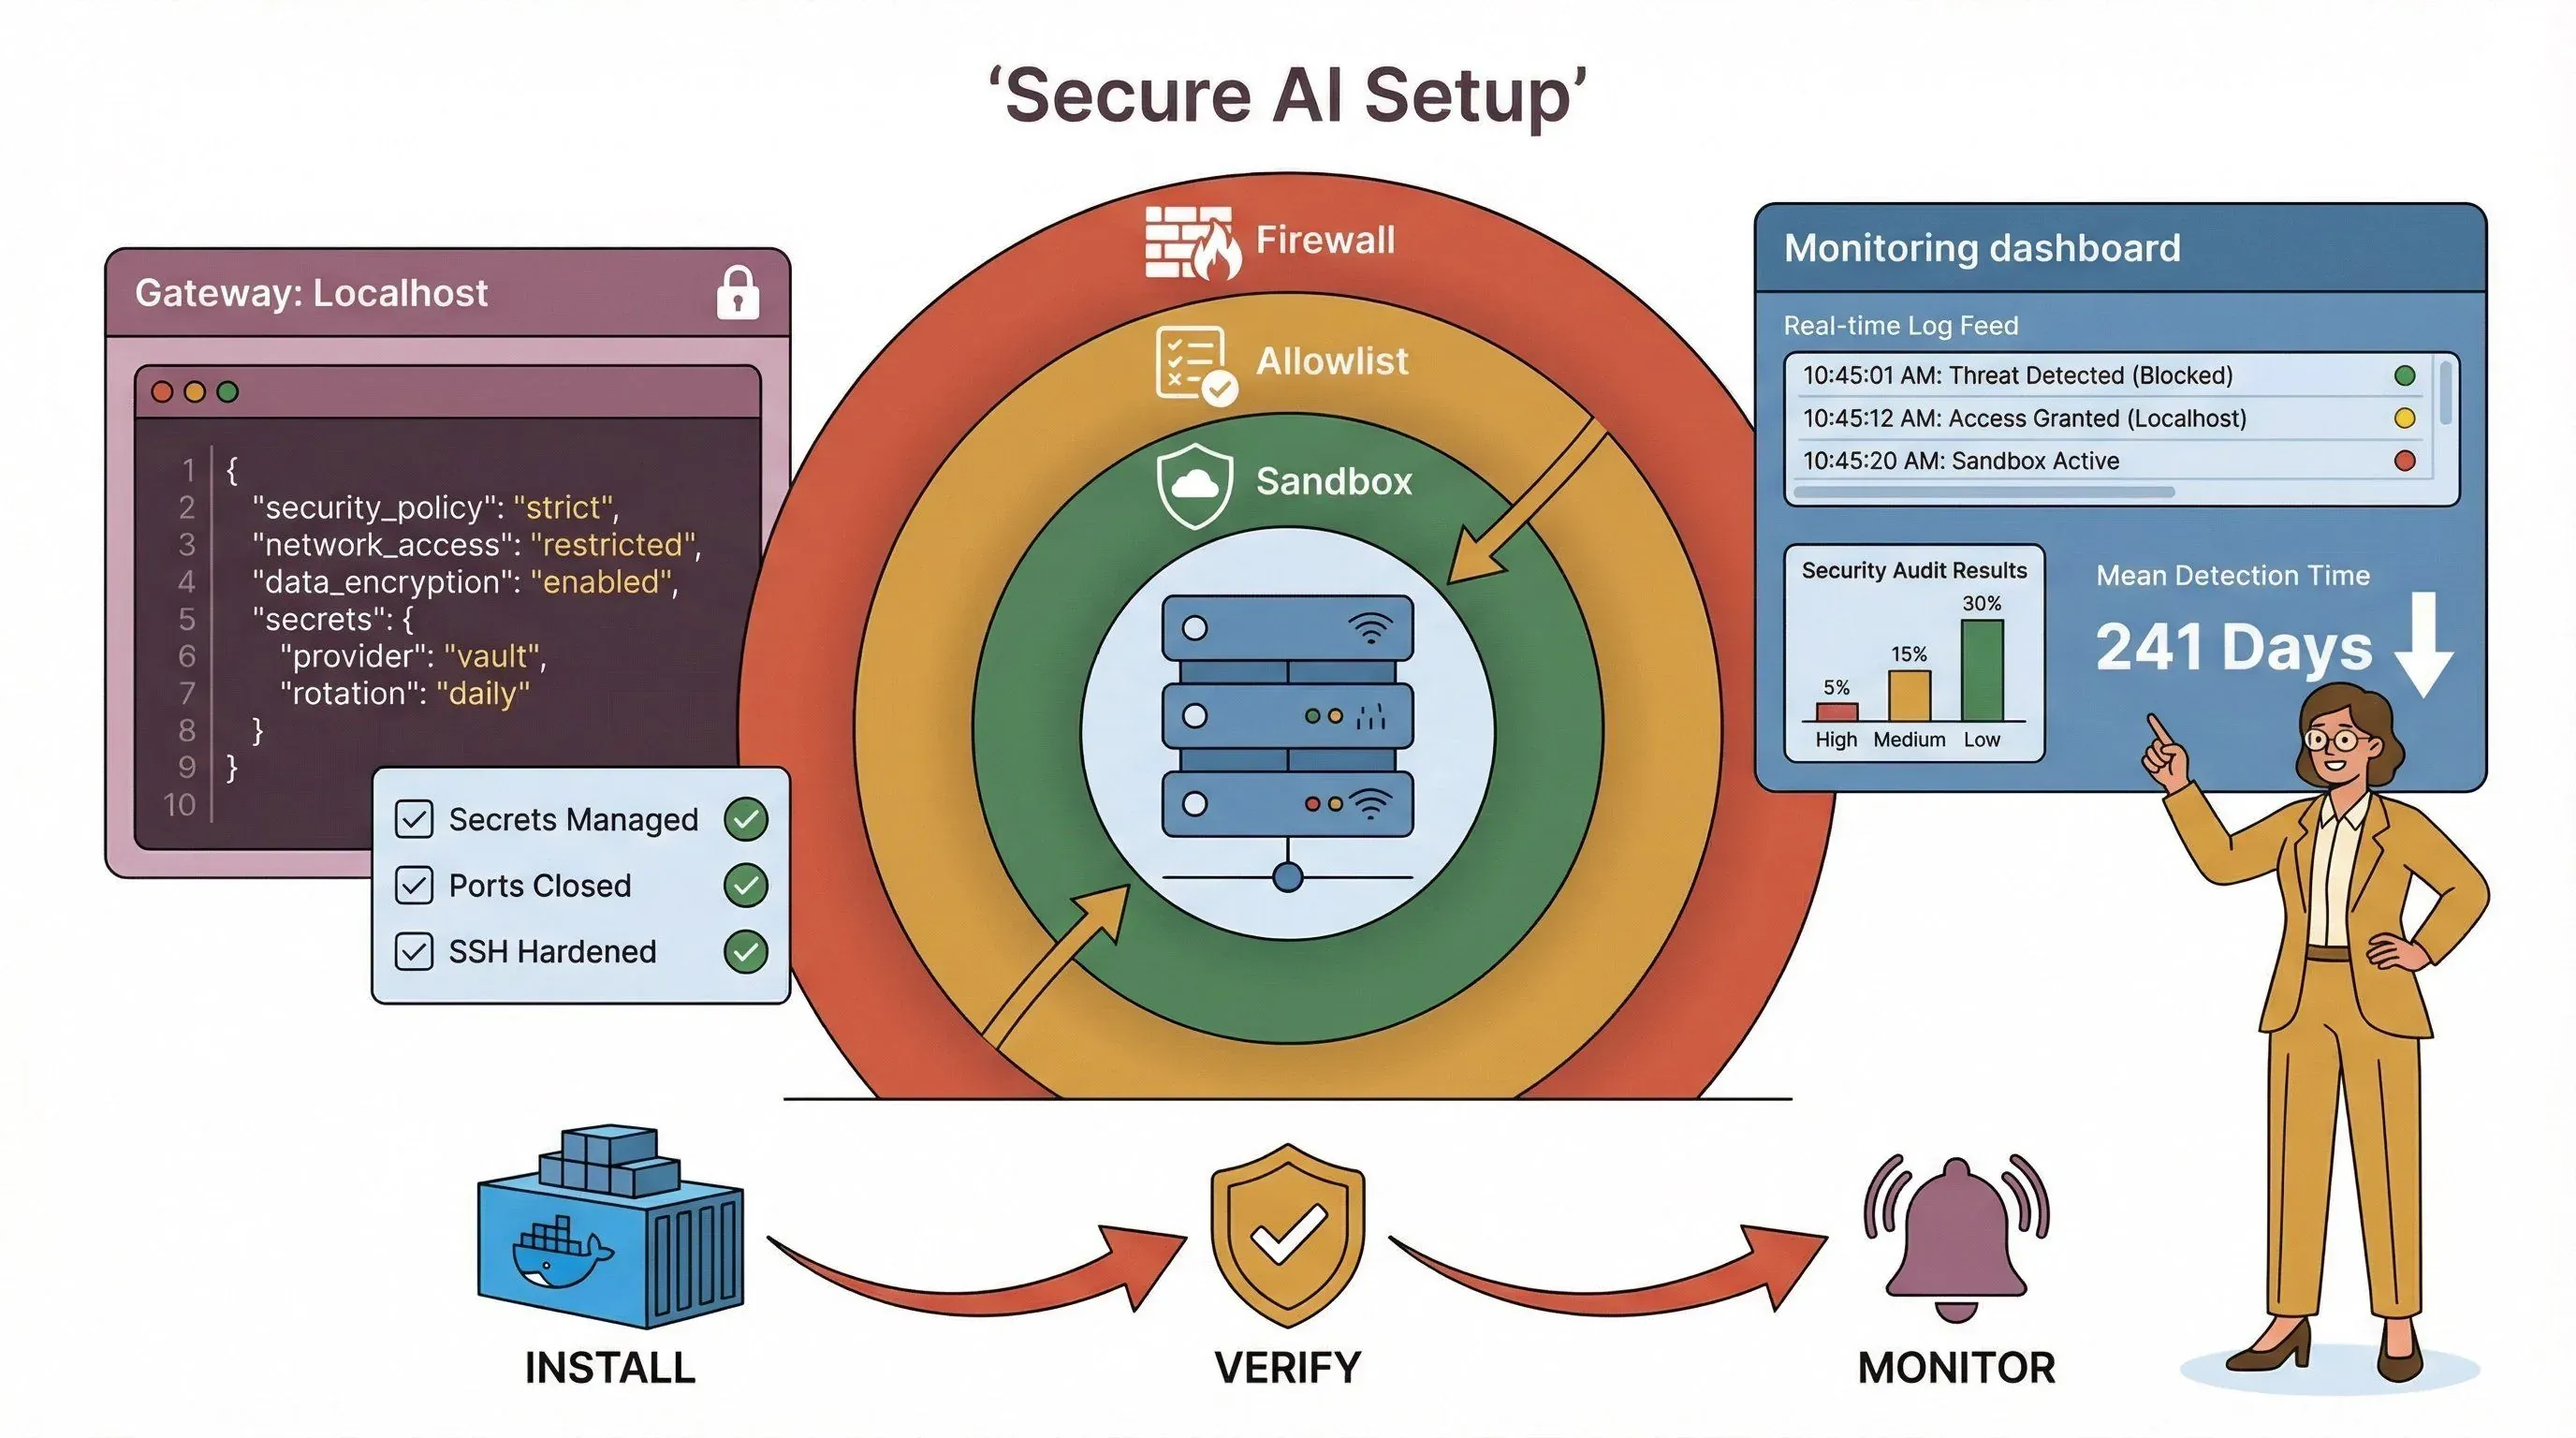
1. Wybierz izolację: Docker, VM czy bare metal?
| Metoda | Zalety | Wady |
|---|---|---|
| Docker | Łatwe pakowanie, szybkie resetowanie, domyślnie bez roota | Sieć może ujawniać porty przy złej konfiguracji; uważaj na problemy z rootem wewnątrz kontenera (docs.openclaw.ai) |
| Dedykowana VM | Silna izolacja, łatwe migawki i rollback | Większy narzut, nadal wymaga dbałości o sekrety |
| Bare metal | Najszybsze, najmniej tarcia | Najwyższe ryzyko — miesza dane agenta i dane osobiste, bardzo duży promień rażenia |
Moja rada: dla większości zespołów najlepszym wyborem będzie Docker albo dedykowana VM. Jeśli musisz użyć bare metal, zachowaj szczególną ostrożność w kwestii uprawnień i sekretów.
2. Pobierz i zweryfikuj OpenClaw
- Zawsze pobieraj z oficjalnego repozytorium lub rejestru (GitHub).
- Jeśli są dostępne sumy kontrolne lub podpisy, zweryfikuj je.
3. Ogranicz gateway do localhosta (lub tailnetu)
- W konfiguracji ustaw, aby gateway wiązał się z
127.0.0.1(loopback), kiedy tylko to możliwe. - Jeśli potrzebujesz zdalnego dostępu, użyj Tailscale Serve albo VPN — nigdy nie wystawiaj OpenClaw bezpośrednio do publicznego internetu (docs.openclaw.ai).
Przykładowa konfiguracja:
{
  "gateway": {
    "bind": "loopback",
    "tailscale": { "mode": "serve" },
    "auth": {
      "mode": "token",
      "allowTailscale": false,
      "token": { "source": "env", "provider": "default", "id": "OPENCLAW_GATEWAY_TOKEN" }
    }
  },
  "secrets": {
    "providers": { "default": { "source": "env" } }
  }
}
4. Skonfiguruj silne uwierzytelnianie
- Używaj długich, losowych tokenów do dostępu do gateway.
- Przechowuj tokeny w zmiennych środowiskowych lub menedżerze sekretów — nigdy w konfiguracjach zapisanych jawnym tekstem.
5. Włącz sandboxing i zatwierdzanie exec
- Włącz sandboxing dla całego wykonywania narzędzi (docs.openclaw.ai).
- Skonfiguruj zatwierdzanie exec i allowlisty (patrz następna sekcja).
6. Instaluj tylko zaufane wtyczki
- Zweryfikuj każdą wtyczkę przed instalacją.
- Preferuj wtyczki z oficjalnego rejestru; unikaj przypadkowych gistów z GitHuba czy pakietów npm.
7. Uruchom audyty bezpieczeństwa
- Użyj
openclaw security auditiopenclaw secrets audit, aby sprawdzić błędne konfiguracje lub wycieki sekretów (docs.openclaw.ai).
Niezbędny przewodnik konfiguracji bezpieczeństwa OpenClaw w 2026 roku
Gdy OpenClaw już działa, czas dopracować szczegóły i domknąć zabezpieczenia.
1. Allowlisty poleceń i zatwierdzanie exec
- Zdefiniuj jednoznaczną allowlistę bezpiecznych poleceń (np.
/usr/bin/git,/usr/bin/curl). - Ustaw zatwierdzanie na „pytaj przy braku zgodności” i fallback na „odrzuć”, jeśli nie ma dostępnego interfejsu zatwierdzania.
Przykładowa konfiguracja:
{
  "version": 1,
  "defaults": {
    "security": "deny",
    "ask": "on-miss",
    "askFallback": "deny",
    "autoAllowSkills": false
  },
  "agents": {
    "main": {
      "security": "allowlist",
      "ask": "on-miss",
      "askFallback": "deny",
      "autoAllowSkills": false,
      "allowlist": [
        { "bin": "/usr/bin/git" },
        { "bin": "/usr/bin/curl" }
      ]
    }
  }
}
2. Ogranicz dostęp do powłoki
- Zezwalaj tylko na te polecenia powłoki, które są absolutnie konieczne.
- Nigdy nie dawaj bezwarunkowego dostępu do
bashanish, chyba że masz naprawdę solidny proces zatwierdzania.
3. Wymuś zarządzanie kluczami API
- Do wszystkich poświadczeń używaj SecretRefs i zmiennych środowiskowych.
- Regularnie rotuj klucze i audytuj nieużywane lub przestarzałe sekrety.
4. Ochrona przed prompt injection
- Waliduj wszystkie dane wejściowe użytkownika i sanitizuj dane wyjściowe.
- Tam, gdzie to możliwe, stosuj ograniczenia wejścia/wyjścia i filtry treści.
- Monitoruj logi pod kątem nietypowych wzorców (np. poleceń, których się nie spodziewasz).
5. Logowanie audytowe i monitoring
- Włącz szczegółowe logowanie wszystkich działań agenta, zatwierdzeń i odrzuceń.
- Przechowuj logi w bezpiecznym miejscu, odpornym na manipulacje.
Monitorowanie logów instalacji w czasie rzeczywistym z Thunderbit
I tu z pomocą przychodzi Thunderbit. W trakcie i po instalacji Thunderbit może pomóc Ci:
- Pobierać i analizować logi OpenClaw w czasie rzeczywistym: użyj AI Thunderbit do wyodrębniania, podsumowywania i kategoryzowania wpisów w logach — aby szybko wychwycić błędne konfiguracje lub podejrzaną aktywność.
- Wykrywać anomalie: analiza oparta na AI może oznaczać nieoczekiwane błędy, powtarzające się nieudane uwierzytelnienia lub nietypowe wykonania poleceń.
- Alarmować o krytycznych zdarzeniach: skonfiguruj Thunderbit tak, aby powiadamiał Cię (przez Slacka, e-mail lub inne ulubione narzędzie), jeśli wykryje potencjalny problem bezpieczeństwa.
Przykład przepływu pracy:
- Podłącz Thunderbit do panelu logów OpenClaw lub API.
- Użyj „AI Suggest Fields”, aby wyodrębnić kluczowe zdarzenia (np. nieudane logowania, odrzucone zatwierdzenia, instalacje wtyczek).
- Skonfiguruj własne alerty dla wzorców wysokiego ryzyka.
- Wyeksportuj wyniki do Google Sheets lub Notion, aby zachować ślad audytowy.
Thunderbit nie jest pełnym SIEM-em, ale to lekkie, wspierane przez AI narzędzie do monitorowania wdrożenia OpenClaw — szczególnie przydatne dla mniejszych zespołów bez dedykowanego stosu bezpieczeństwa.
Bieżące utrzymanie: aktualizacje, łatki i optymalizacja polityki bezpieczeństwa
Bezpieczeństwo nie jest jednorazową czynnością. OpenClaw rozwija się szybko, podobnie jak zagrożenia.
1. Regularne aktualizacje i cykliczne przeglądy
- Zaplanuj cotygodniowy lub comiesięczny przegląd plików konfiguracyjnych OpenClaw.
- Stosuj aktualizacje za pomocą
openclaw update— wydania bezpieczeństwa należy wdrażać natychmiast (docs.openclaw.ai). - Po każdej aktualizacji uruchom ponownie
openclaw doctoriopenclaw security audit.
2. Bezpieczne wdrażanie poprawek
- Przed większymi aktualizacjami używaj migawek VM lub kopii zapasowych obrazów Docker.
- Jeśli to możliwe, testuj aktualizacje w środowisku stagingowym.
3. Automatyzuj sprawdzanie aktualizacji z Thunderbit
- Użyj Thunderbit do pobierania kanału wydań OpenClaw albo własnych stron statusu wdrożenia.
- Ustaw alerty dla nowych zaleceń bezpieczeństwa lub wymaganych poprawek.
4. Monitoruj nowe podatności
- Subskrybuj komunikaty bezpieczeństwa OpenClaw i kanały CVE.
- Śledź aktualizacje wtyczek i zależności, nie tylko core OpenClaw.
Budowanie solidnego planu reakcji na incydenty dla OpenClaw
Nawet przy najlepszych zabezpieczeniach incydenty mogą się zdarzyć. Oto jak się przygotować:
1. Procedura reagowania na incydenty
- Określ jasne kroki opanowania sytuacji (np. wyłączenie gateway, unieważnienie tokenów).
- Przypisz role: kto bada sprawę, kto komunikuje, kto przywraca usługę.
- Przygotuj checklistę do zbierania danych forensic (logi, konfiguracje, migawki).
2. Użyj Thunderbit do szybkiej reakcji
- Natychmiast po incydencie pobierz i wyeksportuj wszystkie istotne logi.
- Użyj AI Thunderbit do podsumowania tego, co się stało, i oznaczenia podejrzanych zdarzeń.
- Udokumentuj oś czasu i podjęte działania na potrzeby zgodności i przyszłej nauki.
3. Ćwicz i aktualizuj
- Przeprowadzaj ćwiczenia „tabletop” lub symulowane incydenty co najmniej dwa razy w roku.
- Aktualizuj plan reakcji, gdy OpenClaw się rozwija albo zmienia się Twoje środowisko.
Automatyzacja z myślą o bezpieczeństwie: bezpieczne pierwsze kroki z OpenClaw
Kusi, żeby od razu rzucić się na potężne automatyzacje, ale zacznij powoli:
1. Zacznij od przepływów tylko do odczytu
- Raportowanie, monitoring i podsumowywanie danych wiążą się z niskim ryzykiem.
- Unikaj operacji zapisu/usuwania oraz poleceń powłoki, dopóki nie będziesz pewny konfiguracji.
2. Stopniowo rozszerzaj uprawnienia
- Dodawaj nowe możliwości po jednej, z etapami zatwierdzania przez człowieka.
- Po każdej zmianie monitoruj logi i alerty.
3. Ciągły monitoring
- Używaj Thunderbit lub innego ulubionego narzędzia, aby obserwować zachowanie agenta.
- Ustaw alerty na każdą eskalację uprawnień lub nieoczekiwane działania.
Przykłady bezpiecznych automatyzacji:
- Pobieranie publicznych leadów sprzedażowych i eksport do CRM (tylko odczyt).
- Monitorowanie dostępności serwera lub użycia dysku.
- Podsumowywanie artykułów newsowych lub wewnętrznej dokumentacji.
Najważniejsze wnioski: jak utrzymać OpenClaw w bezpieczeństwie w 2026 roku
Podsumujmy najważniejsze rzeczy:
- Nie dawaj AI pełnego dostępu do powłoki domyślnie — używaj allowlist, zatwierdzeń i sandboxingu.
- Bindowanie gateway do localhosta lub tailnetu — unikaj publicznej ekspozycji, chyba że jest to absolutnie konieczne.
- Używaj silnego uwierzytelniania i ostrożnie zarządzaj sekretami — nigdy nie przechowuj poświadczeń jawnym tekstem.
- Trzymaj OpenClaw i wszystkie wtyczki w aktualnej wersji — szybko łataj i regularnie przeglądaj konfiguracje.
- Monitoruj logi i automatyzuj alerty — narzędzia takie jak Thunderbit bardzo to ułatwiają, nawet małym zespołom.
- Miej plan reagowania na incydenty bezpieczeństwa — ćwicz, dokumentuj i ulepszaj go z czasem.
- Zacznij od bezpiecznych automatyzacji tylko do odczytu — rozszerzaj je ostrożnie, przy ciągłym monitoringu.
Bezpieczeństwo to droga, nie punkt docelowy. Ekosystem OpenClaw rozwija się szybko, a atakujący równie szybko. Trzymając się podejścia security-first — i korzystając z narzędzi takich jak Thunderbit do monitoringu i automatyzacji — sprawisz, że Twój agent AI będzie pracował dla Ciebie, a nie przeciwko Tobie.
Po więcej wskazówek zajrzyj na Thunderbit Blog i nadal subskrybuj komunikaty bezpieczeństwa OpenClaw.
FAQ
1. Dlaczego nie powinienem dawać OpenClaw pełnego dostępu do powłoki podczas instalacji?
Przyznanie agentowi AI, takiemu jak OpenClaw, pełnego dostępu do powłoki znacząco zwiększa ryzyko ataków prompt injection, wycieku poświadczeń i przejęcia systemu. Domyślnie ogranicz dostęp do powłoki za pomocą allowlist i zatwierdzeń, a szersze uprawnienia włączaj dopiero po dokładnym przeglądzie i monitoringu (OWASP).
2. Jaki jest najbezpieczniejszy sposób wystawienia OpenClaw do zdalnego dostępu?
Rekomendowane podejście to zbindowanie gateway do 127.0.0.1 (loopback) i użycie rozwiązania tailnet, takiego jak Tailscale Serve, do bezpiecznego dostępu zdalnego. Unikaj publicznej ekspozycji w internecie, kiedy tylko to możliwe, i zawsze wymagaj silnego uwierzytelniania (docs.openclaw.ai).
3. Jak Thunderbit może pomóc w bezpieczeństwie OpenClaw?
Thunderbit może pobierać i analizować logi OpenClaw, wykrywać błędne konfiguracje i powiadamiać Cię w czasie rzeczywistym o podejrzanej aktywności. Jest szczególnie przydatny do monitorowania instalacji i zmian konfiguracji, nawet jeśli nie masz pełnego środowiska SIEM (Thunderbit).
4. Jak często powinienem aktualizować OpenClaw i jego wtyczki?
Sprawdzaj aktualizacje co najmniej raz w tygodniu, a poprawki bezpieczeństwa wdrażaj natychmiast. Po każdej aktualizacji uruchom openclaw doctor i openclaw security audit, aby upewnić się, że konfiguracja nadal jest bezpieczna (docs.openclaw.ai).
5. Co powinienem zrobić, jeśli podejrzewam, że moja instancja OpenClaw została skompromitowana?
Natychmiast opanuj incydent, wyłączając gateway i unieważniając poświadczenia. Zbierz logi i konfiguracje do analizy forensic, a potem użyj Thunderbit lub podobnych narzędzi do zbadania, co się stało. Postępuj zgodnie z planem reagowania na incydenty i zaktualizuj go na podstawie wyciągniętych wniosków (csrc.nist.gov).
Bądź bezpieczny, automatyzuj mądrze i pamiętaj: w 2026 roku podejście security-first to nie tylko dobra praktyka — to jedyna praktyka, która sprawia, że Twój agent AI pozostaje po Twojej stronie.
Wypróbuj Thunderbit do bezpiecznego monitorowania AI Get Started Free
Dowiedz się więcej
- Czym są agenci AI? Jak działają i jak z nich korzystać
- Przewodnik dla początkujących: jak krok po kroku zbudować agenta AI
- Stan web crawlingu w 2026 roku: kluczowe statystyki i benchmarki branżowe
- Automatyzacja procesów w web scrapingu: RPA kontra agenci AI
- Crawl4AI w porównaniu z Thunderbit: co naprawdę muszą wiedzieć użytkownicy



