
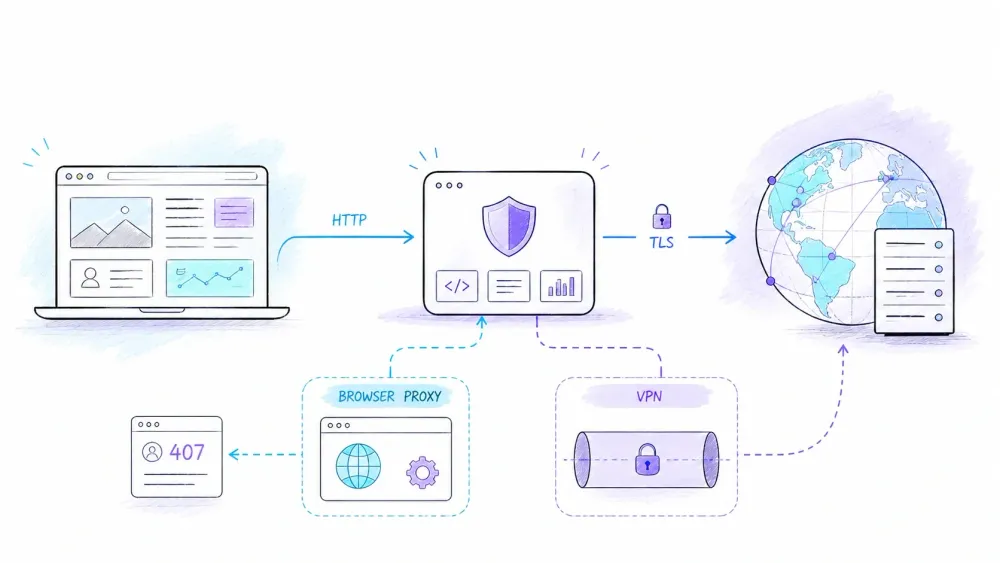
افتح إعدادات الشبكة في الهاتف أو الكمبيوتر المحمول، وقد تلاقي خيار HTTP Proxy مع أوضاع مثل Off وManual وAuto. والقاعدة الآمنة بسيطة: إذا ما أعطاك مسؤول موثوق أو تطبيق محدد تفاصيل البروكسي، لا تخمّنها من عندك. عنوان البروكسي مو زر لرفع الأداء ولا وضع للخصوصية؛ هو فقط يغيّر وجهة طلبات HTTP الخاصة بك.
وراء هالإعداد الصغير في الحقيقة موضوع أكبر بكثير مما يبان. يمكن لـ HTTP proxy يفرض سياسات الشركة، أو يوجّه طلبات API الخاصة بالمطورين، أو يخزن الردود المشتركة مؤقتًا، أو ينشئ نفق لـ HTTPS. ويمكن لـ reverse proxy بعد يقف على الجهة الثانية من الاتصال، قدّام الموقع بدل ما يكون قدّام المستخدمين. لكن أي واحد من هالأدوار ما يخلي الاتصال تلقائيًا خاص أو مجهول أو أسرع أو مصرحًا به.
هذا الدليل يشرح البروتوكول بدل العناوين التسويقية: ما هو HTTP proxy، وما الذي ينتقل فعليًا عبر الشبكة، وكيف يختلف CONNECT عن التوجيه العادي، وأين يقع SOCKS5 وVPN، وكيف تشخّص مشاكل البروكسي بدون ما تغيّر خمس إعدادات عشوائية مرة وحدة.
ما هو HTTP Proxy؟
HTTP proxy هو وسيط يستقبل طلب HTTP ويحاول يلبّيه عبر تمريره إلى الجهة الأصلية، أو يعطي رد مخزّن عند السماح بذلك، أو يرجع رد من عنده. وتصفه RFC 9110 بأنه وكيل لنقل الرسائل يختاره العميل. وغالبًا يتعرّف عليه العميل من إعدادات التطبيق، أو إعدادات نظام التشغيل، أو ملف Proxy Auto-Configuration (PAC)، أو متغيرات البيئة.
في حالة forward proxy الصريح، يكون المسار كالتالي:
client  --->  forward proxy  --->  origin server
        <---                 <---
العميل يتصل بالبروكسي أولًا، وبعدها البروكسي يفتح اتصالًا إلى الوجهة أو يعيد استخدام اتصال موجود. وغالبًا الخادم الأصلي يشوف اتصال الشبكة الخاص بالبروكسي كأنه الطرف المقابل المباشر له، لكن هذا وحده ما يثبت إخفاء الهوية. فالعناوين، والكوكيز، وبصمة المتصفح، والجلسات الموثقة، وسلوك DNS، والسجلات كلها ممكن تكشف المستخدم أو المؤسسة. عبارة “الخادم يرى عنوان IP مختلفًا” ليست نفسها عبارة “المستخدم مجهول”.
HTTP proxy أيضًا مو تشفير. يظل HTTP العادي غير مشفر ما لم تحمه طبقة أمان ثانية. يمكن لـ HTTPS يمر عبر البروكسي كنفق TLS، لكن التشفير يأتي من TLS، مو من كلمة proxy.
كيف يعالج HTTP Proxy الصريح الطلب؟
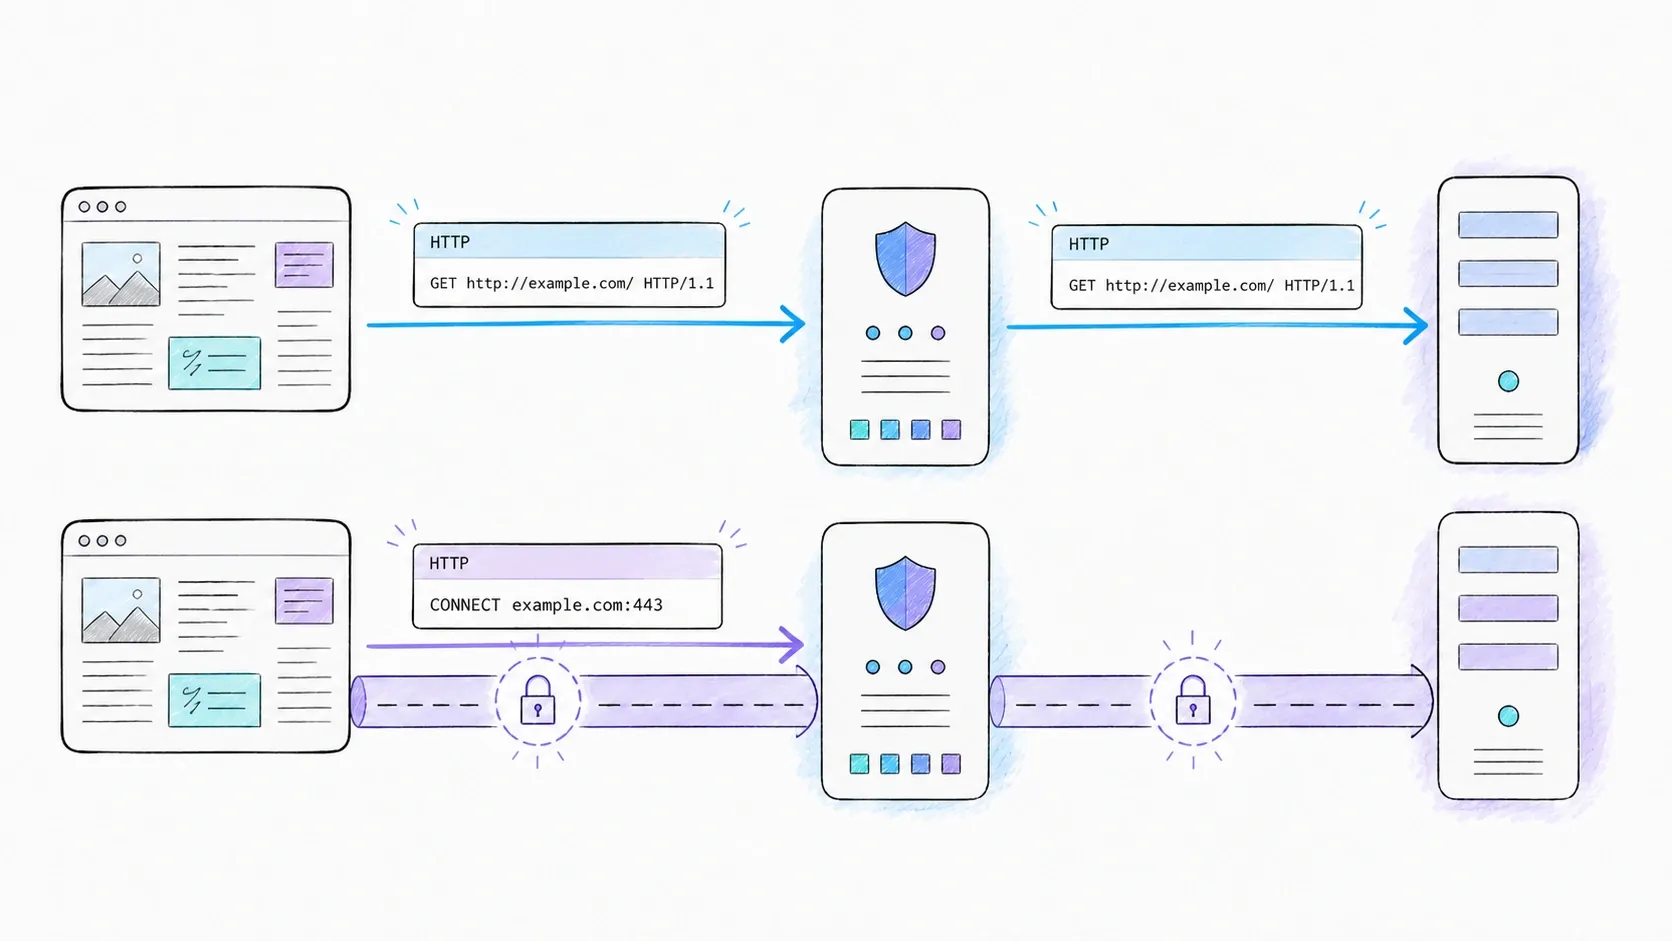
الفرق المهم يظهر في صيغة الطلب. عندما يتحدث عميل HTTP/1.1 مباشرةً إلى خادم أصل، فإنه يرسل عادةً origin-form:
GET /reports/weekly HTTP/1.1
Host: example.com
أما عندما يرسل العميل نفسه طلب HTTP عاديًا إلى بروكسي صريح، فإن RFC 9112 تفرض استخدام absolute-form حتى يقدر البروكسي يحدد الوجهة:
GET http://example.com/reports/weekly HTTP/1.1
Host: example.com
وغالبًا تكون الخطوات كالتالي:
- يختار العميل بروكسيًا حسب قواعد الإعداد المطبقة عنده.
- يتصل بالبروكسي ويرسل طلبًا يحدد URI الهدف.
- قد يتحقق البروكسي من هوية العميل، أو يطبق سياسة، أو يراجع ذاكرة التخزين المؤقت، أو يرفض الطلب.
- إذا سُمح بالتمرير، يرسل البروكسي طلبًا مناسبًا إلى الخادم الأصلي.
- يرجع الرد عبر البروكسي. وقد يضيف البروكسي بيانات وسيطة، أو يعدّل الرسالة إذا كان ذلك مسموحًا، أو يحفظ ردًا قابلًا للتخزين المؤقت، أو يمرره كما هو.
كلمة “قد” هنا مو تفصيل ثانوي؛ هي أساسية. فـ HTTP يحدد السلوك الممكن وقواعد التوافق، لكنه ما يضمن أن كل بروكسي يفلتر المحتوى، أو يخزن الردود، أو يعيد كتابة العناوين، أو يخفي المعرّفات.
إذا كان البروكسي يتطلب مصادقة، فيمكنه يرجع 407 Proxy Authentication Required. وهذا يختلف عن 401 Unauthorized: لأن 407 يتعلق ببيانات اعتماد البروكسي نفسه، بينما 401 يتعلق بالخادم الأصلي. وتوضح RFC 9110 هذا الفرق. كما أن بيانات الاعتماد تحتاج قناة محمية مناسبة؛ فالمصادقة Basic وحدها ما توفر السرية.
HTTPS عبر HTTP Proxy: CONNECT هو نفق وليس تشفيرًا
عند استهداف HTTPS، يطلب العميل عادةً من البروكسي فتح نفق TCP باستخدام CONNECT. ويستخدم الطلب صيغة authority-form — يعني المضيف والمنفذ — وليس URL كاملًا:
CONNECT example.com:443 HTTP/1.1
Host: example.com:443
بعد الرد الناجح، يصير الاتصال نفقًا. وبعدها يجري العميل handshake لـ TLS مع example.com عبر تيار البايتات هذا:
client == TLS ==[ proxy relays bytes ]== TLS endpoint at origin
في نموذج النفق المعتاد هذا، يقدر البروكسي يشوف بيانات وصفية مثل مستخدم البروكسي، والوجهة، والتوقيت، وعدد البايتات، لكن طلبات واستجابات HTTPS نفسها تظل مشفرة بواسطة TLS. والنفق نفسه مو آلية التشفير. وهذا التفريق مهم جدًا عند تشخيص الأعطال: قد ينجح CONNECT بينما يفشل TLS بعده.
بعض الشبكات المُدارة تنفذ اعتراض TLS مصرحًا به. في هذا التصميم، ينهي الوسيط اتصال TLS واحدًا ويُنشئ اتصالًا ثانيًا إلى الخادم الأصلي. ويجب أن يثق العميل بسلطة شهادات تستخدمها تلك البيئة. عندها يستطيع الوسيط يفحص محتوى HTTP لأنه نقطة نهاية لأحد اتصالات TLS، مو لأن كل HTTP proxies تقدر تقرأ HTTPS بالسحر. ويجب تكون هذه السياسة صريحة ومُدارة على الأجهزة الخاضعة للإدارة. تعطيل التحقق من الشهادة مو حل مقبول في الإنتاج لمشكلة شهادة غير متوقعة.
وفيه أيضًا حد أمني من جهة البروكسي نفسه. فالسماح بـ CONNECT لأي مضيف وأي منفذ قد يحوّل البروكسي إلى بوابة نحو خدمات ما هو مصمَّم يوصل لها. لذلك لازم بروكسي الإنتاج يقيّد الوجهات والمنافذ حسب الغرض منه.
Forward وReverse وExplicit وInterception Proxies
تصير مصطلحات البروكسي مربكة لما نخلط محورين مختلفين في نفس القائمة.
المحور الأول هو من الذي يختار الوسيط:
- Forward proxy يُختار نيابةً عن العميل، ويضبط أو يساعد الوصول الصادر من ذلك العميل أو الشبكة.
- Reverse proxy، ويُسمّى gateway في دلالات HTTP، يقف أمام خادم أو عدة خوادم أصلية. ويتعامل الزائر مع الخدمة العامة، بينما يختار الـ gateway الخادم الخلفي، أو ينهي TLS، أو يخزن الردود المؤهلة، أو يطبق سياسة على مستوى الخادم.
المحور الثاني هو كيف يصل المرور إلى الوسيط:
- Explicit proxy يكون معروفًا في إعدادات العميل. والعميل يهيئ طلباته له عمدًا أو يفتح نفق
CONNECT. - Interception proxy يستقبل المرور بعد إعادة توجيهه من الشبكة بدون إعداد بروكسي صريح عادي على العميل.
وقد تتداخل هالمصطلحات. فقد يكون forward proxy المؤسسي صريحًا. وقد يعترض gateway الشبكي حركة مرور صادرة محددة. وغالبًا يكون reverse proxy غير مرئي للزائر كقفزة منفصلة، رغم أنه يظل الخادم الذي يتصل به العميل.
الاعتراض مو مجرد “proxy صريح لكن بدون شاشة الإعدادات”. فقد يربك الافتراضات المتعلقة بعناوين الوجهة، والمصادقة، وTLS، وPath MTU. وتوثّق إرشادات Squid حول الاعتراض عدة قيود تشغيلية من هذا النوع. وإذا ما قدرت الشبكة تلبيها، فالنتيجة غالبًا تكون فشلًا جزئيًا غامضًا بدل رسالة خطأ واضحة — وهذا النوع ما يحبه أحد.
أما مصطلحات anonymous وelite وhigh-anonymity فغالبًا تنتمي لتصنيفات المورّدين، وليست قدرات HTTP رسمية. لذلك قيّم السلوك الفعلي اللي تحتاجه — مثل العناوين، وعناوين الخروج، والمصادقة، والتسجيل، وحلّ DNS، وسياسة النفق — بدل ما تعتبر التصنيف ضمانًا أمنيًا.
HTTP Proxy مقابل SOCKS5 مقابل VPN
ما فيه ترتيب عالمي يثبت إن واحد من هذي الخيارات دائمًا أسرع أو أرخص أو أكثر خصوصية. الأداء يعتمد على المسافة، والازدحام، والتشفير، والتنفيذ، والبروتوكول، والوجهة. أما التكلفة فتعتمد على المزوّد والنشر. لذلك قارن بينها حسب نطاق التحكم.
| السؤال | HTTP proxy | SOCKS5 proxy | VPN |
|---|---|---|---|
| ما الواجهة التي يستخدمها العميل؟ | تمرير HTTP وغالبًا نفق CONNECT | أوامر SOCKS | نفق افتراضي/شبكي يديره نظام التشغيل أو عميل الـ VPN |
| ما نوع المرور المؤهل؟ | المرور من التطبيقات التي تدعم HTTP proxy المُهيأ | TCP، بالإضافة إلى UDP association عند دعم العميل والخادم ذلك | المرور الذي تحدده سياسات التوجيه وsplit tunneling |
| هل تضمن الآلية تشفير الحمولة؟ | لا | لا | عادةً يحمي نفق الـ VPN المرور داخل حدوده المهيأة؛ ولا يزال البروتوكول والسياسة مهمين |
| أين يُضبط عادةً؟ | التطبيق، نظام التشغيل، PAC/WPAD، أو متغيرات البيئة | حسب التطبيق أو المكتبة | نظام التشغيل أو عميل الـ VPN، وأحيانًا لكل تطبيق |
| من يحل DNS للوجهة؟ | يعتمد على العميل، ووضع الطلب، والتنفيذ | يعتمد على كيفية تمرير العميل للوجهة | يعتمد على توجيه الـ VPN وسياسة DNS |
| سؤال القرار الأفضل | هل يحتاج هذا التطبيق الداعم لـ HTTP إلى وسيط؟ | هل يحتاج هذا التطبيق إلى واجهة ترحيل أكثر عمومية؟ | أيّ المسارات الخاصة بالجهاز أو التطبيق يجب أن تمر عبر نفق شبكي مشفر؟ |
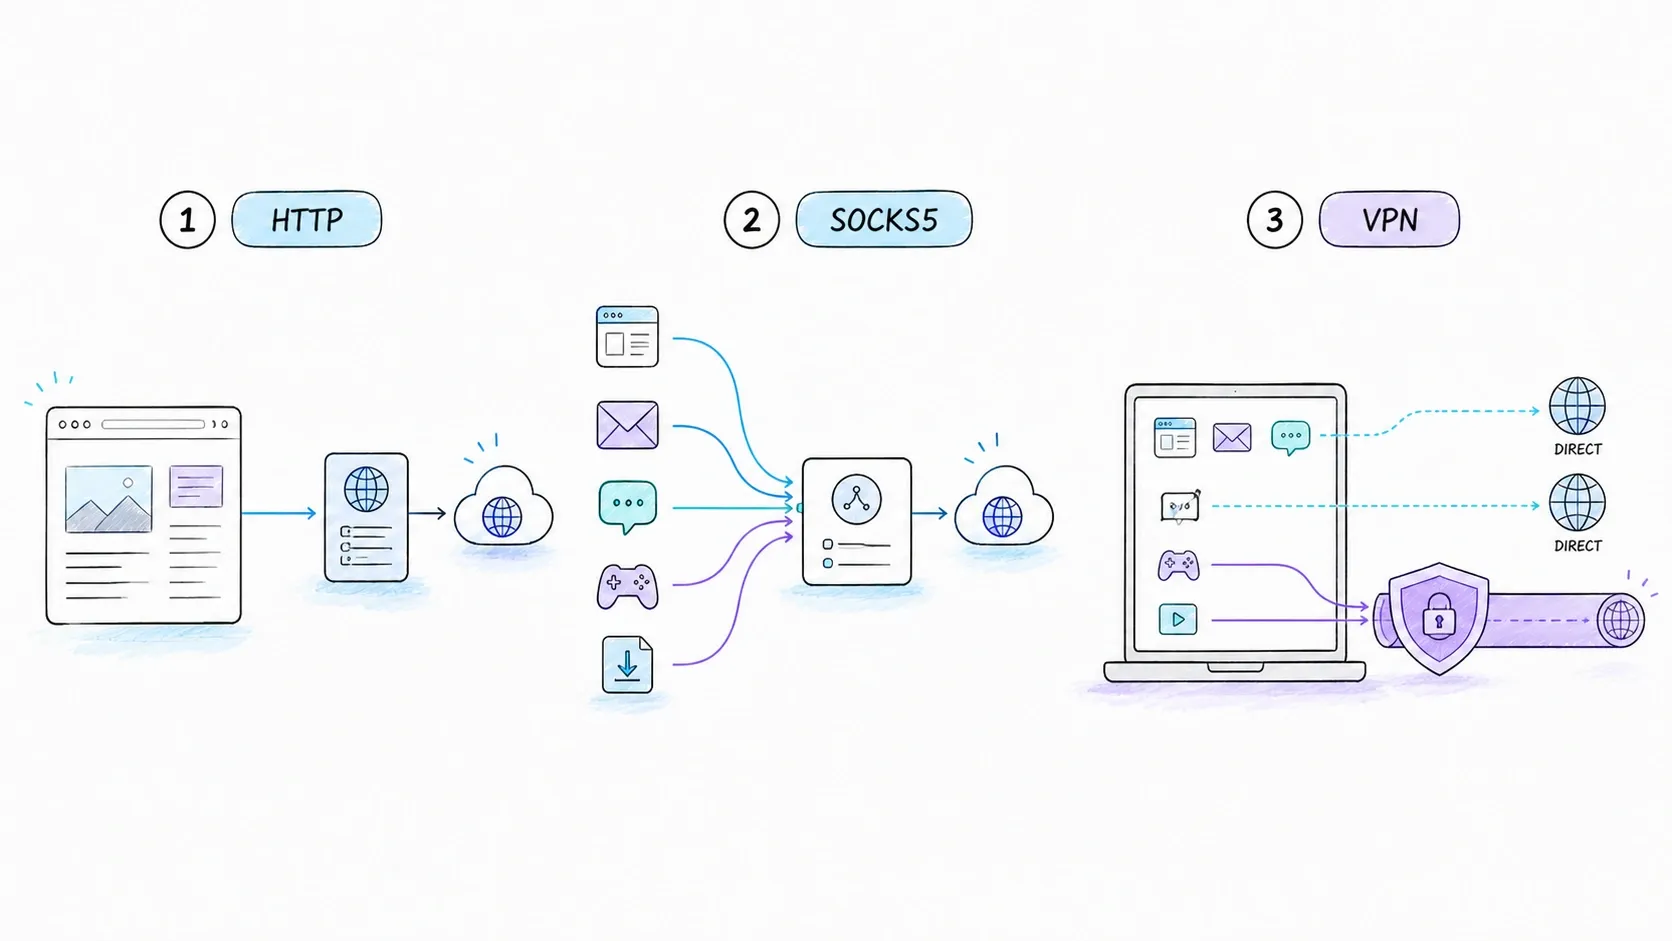
يعرّف SOCKS5 أوامر CONNECT وBIND وUDP ASSOCIATE. وهذا يجعله أكثر عمومية من تمرير HTTP المحدد، لكنه ما يعدك بالتشفير أو إخفاء الهوية. وتعتمد الأمانة على المصادقة، وأي قناة محمية خارجية، وسلوك الطرف النهائي، والمشغّل.
أما الـ VPN فعادةً يشتغل على نطاق شبكي أوسع، لكن عبارة “VPN يمرر دائمًا كل بايت من الجهاز” مو صحيحة. فـ split tunneling قد يشمل مسارات أو تطبيقات محددة أو يستثنيها. وتُعد وثائق نشر VPN من Apple مثالًا على دعم سلوك VPN محدود النطاق.
اختر بناءً على النطاق والثقة، لا على تسمية من كلمة واحدة. إذا كان تطبيق HTTP واحد فقط يحتاج إلى بوابة شركة، فقد ما يكون الـ VPN على مستوى الجهاز ضروريًا. وإذا كانت عدة تطبيقات تحتاج الوصول لشبكة خاصة، فقد يكون إعداد عدة HTTP proxies هو التجريد الخاطئ.
هل يجب تشغيل إعداد HTTP Proxy أم إيقافه؟
في شبكة منزلية غير مُدارة، خله متوقف ما لم تكن خدمة موثوقة تستخدمها عمدًا وقد زودتك بالعنوان والمنفذ وطريقة المصادقة. تشغيل بروكسي عام عشوائي يرسل المرور إلى مشغّل ما قيّمته.
أما في جهاز عمل أو مدرسة مُدار، فاتبع تعليمات المسؤول الحالية. لا تحذف إعدادًا غير مألوف قبل التحقق من إدارة الجهاز أو عميل VPN/الأمان أو المسؤول. قد يكون البروكسي جزءًا من التحكم في الوصول؛ وحذفه قد يكسر الاتصال أو يخالف السياسة حتى لو بدا التصفح العادي شغال بعده.
يشير Auto عادةً إلى رابط PAC أو آلية اكتشاف تلقائية. وملف PAC هو JavaScript يقدر يرجع مسارات مختلفة لعناوين URL مختلفة — مثل تمرير اسم مضيف داخلي عبر بروكسي مع الاتصال مباشرةً بموقع عام. وهذا يعني أن المتصفح قد يشتغل مع وجهة ويفشل مع أخرى رغم أن الإعداد الظاهر نفسه.
وتختلف القوائم الدقيقة بين الإصدارات، لذلك اعتمد على وثائق المورّد الحالية بدل لقطة شاشة من مقال قديم. والأسئلة الثابتة هي:
- هل الإعداد مُدار من المؤسسة أم أدخله المستخدم؟
- هل هو Manual أم PAC/Auto أم خاص بالتطبيق؟
- ما البروتوكولات والوجهات التي يغطيها؟
- هل توجد قواعد تجاوز مثل
NO_PROXYأو "exclude simple hostnames"؟ - أي إعداد يفوز عندما يختلف التطبيق عن النظام عن البيئة عن PAC؟
هذا السؤال الأخير يعتمد على العميل نفسه. فـ Chrome/Chromium يندمج عمومًا مع حل البروكسي على مستوى المنصة، لكنه يملك أيضًا قواعده الموثقة. وقد يستخدم Firefox إعدادات الاتصال الخاصة به. وغالبًا أدوات سطر الأوامر تقرأ متغيرات البيئة بشكل مستقل. لذلك ضبط بروكسي النظام ما يثبت أن كل التطبيقات ستستخدمه.
استخدام HTTP Proxy في curl وPython
لأمر لمرة واحدة، يجعل خيار --proxy في curl الاختيار واضحًا:
curl --fail-with-body --show-error \
  --proxy 'http://proxy.example:8080' \
  'https://api.example.com/health'
إذا كانت المصادقة مطلوبة، فلا تحط أسرار حقيقية في ملفات المصدر أو سجل الأوامر أو لقطات الشاشة أو أمثلة المقالات. استخدم آلية الاعتماد المعتمدة في بيئتك. هذا المثال يستخدم عناصر نائبة عمدًا:
curl --fail-with-body --show-error \
  --proxy 'http://proxy.example:8080' \
  --proxy-user "$PROXY_USER:$PROXY_PASSWORD" \
  'https://api.example.com/data'
لأتمتة مستمرة، افشل بشكل مغلق. إذا كانت السياسة تقول إن الطلب لازم يستخدم بروكسي، فلا تلتقط خطأ البروكسي ثم ترجع بصمت إلى الاتصال المباشر. لأن الرجوع المباشر قد يكشف عنوان خروج العميل أو يتجاوز سياسة الوصول.
وتقبل Python Requests خريطة صريحة:
import os
import requests

proxy_url = os.environ["APP_PROXY_URL"]
proxies = {
    "http": proxy_url,
    "https": proxy_url,
}

response = requests.get(
    "https://api.example.com/health",
    proxies=proxies,
    timeout=(5, 20),
)
response.raise_for_status()
print(response.json())
المفتاح https فوق يعني "استخدم هذا البروكسي لوجهة HTTPS"، وما يعني بالضرورة أن العميل ينشئ TLS إلى البروكسي نفسه. فـ proxy بعنوان http:// يقدر مع ذلك يستقبل CONNECT ويمرر TLS إلى الخادم الأصلي. كما توثق Requests دعم متغيرات البيئة والتعامل مع حزم CA في دليل البروكسي المتقدم.
وسلوك متغيرات البيئة ما هو متطابق تمامًا. فـ curl يقبل عمدًا http_proxy بحروف صغيرة، بينما قد تقبل أدوات أخرى متغيرات أو صيغ مختلفة. كما تختلف مطابقة NO_PROXY، ودعم CIDR، والنقطة في البداية، والمنافذ، وسلوك loopback، وأولوية الإعدادات. اعتبر وثائق البيئة التشغيلية نفسها هي المرجع العقدي. ولا تفترض أن أمر curl نجح يعني أن Requests أو Go أو المتصفح أو الحاوية ستختار نفس المسار.
وتجنب أيضًا هذا “الحل”:
# لا تستخدم هذا لإخفاء مشكلة شهادة في بيئة الإنتاج.
requests.get("https://api.example.com", verify=False)
إذا كان بروكسي الفحص المصرح به يستخدم CA خاصة، فثبّت حزمة الثقة الصحيحة أو أشر إليها. وإذا ما كان البروكسي مصرحًا به، فتوقف وحقق في الأمر.
استكشاف أخطاء HTTP Proxy حسب الطبقات
تصير أعطال البروكسي قابلة للإدارة لما تختبر طبقة واحدة في كل مرة:
- اختيار الإعداد: تأكد من مصدر البروكسي اللي يستخدمه التطبيق المتعطل فعلًا — الإعداد اليدوي، أو إعدادات النظام، أو PAC، أو متغيرات البيئة، أو إعداداته الخاصة. راجع قواعد التجاوز.
- حل الاسم: حدّد هل العميل يحل اسم الوجهة محليًا أو يرسل اسم المضيف إلى البروكسي ليحله. اختبر اسم مضيف البروكسي بشكل منفصل.
- إمكانية الوصول TCP: هل يقدر العميل يتصل بمضيف البروكسي ومنفذه؟ التوقيت هنا مو خطأ HTTP.
- مصادقة البروكسي: تعني
407أن البروكسي يطلب بيانات اعتماد. لا تخلط بينها وبين401من الخادم الأصلي. - تمرير HTTP: بالنسبة لهدف HTTP عادي، افحص رمز الاستجابة وهل الطلب يستخدم صيغة absolute-form الصحيحة.
- سياسة CONNECT: بالنسبة لـ HTTPS، تحقّق أن البروكسي يسمح بمضيف الوجهة والمنفذ. فالنفق المرفوض ما يوصل أبدًا لمرحلة TLS.
- TLS: بعد نجاح CONNECT، تحقّق من هوية الشهادة، وسلسلة الثقة، وتفاوض البروتوكول، وهل الاعتراض المصرح به متوقع.
- استجابة الخادم الأصلي: الرمز
403أو404أو429من الوجهة مو تلقائيًا فشل بروكسي — ولا يبرر تغيير الهوية أو تجاوز الضوابط.
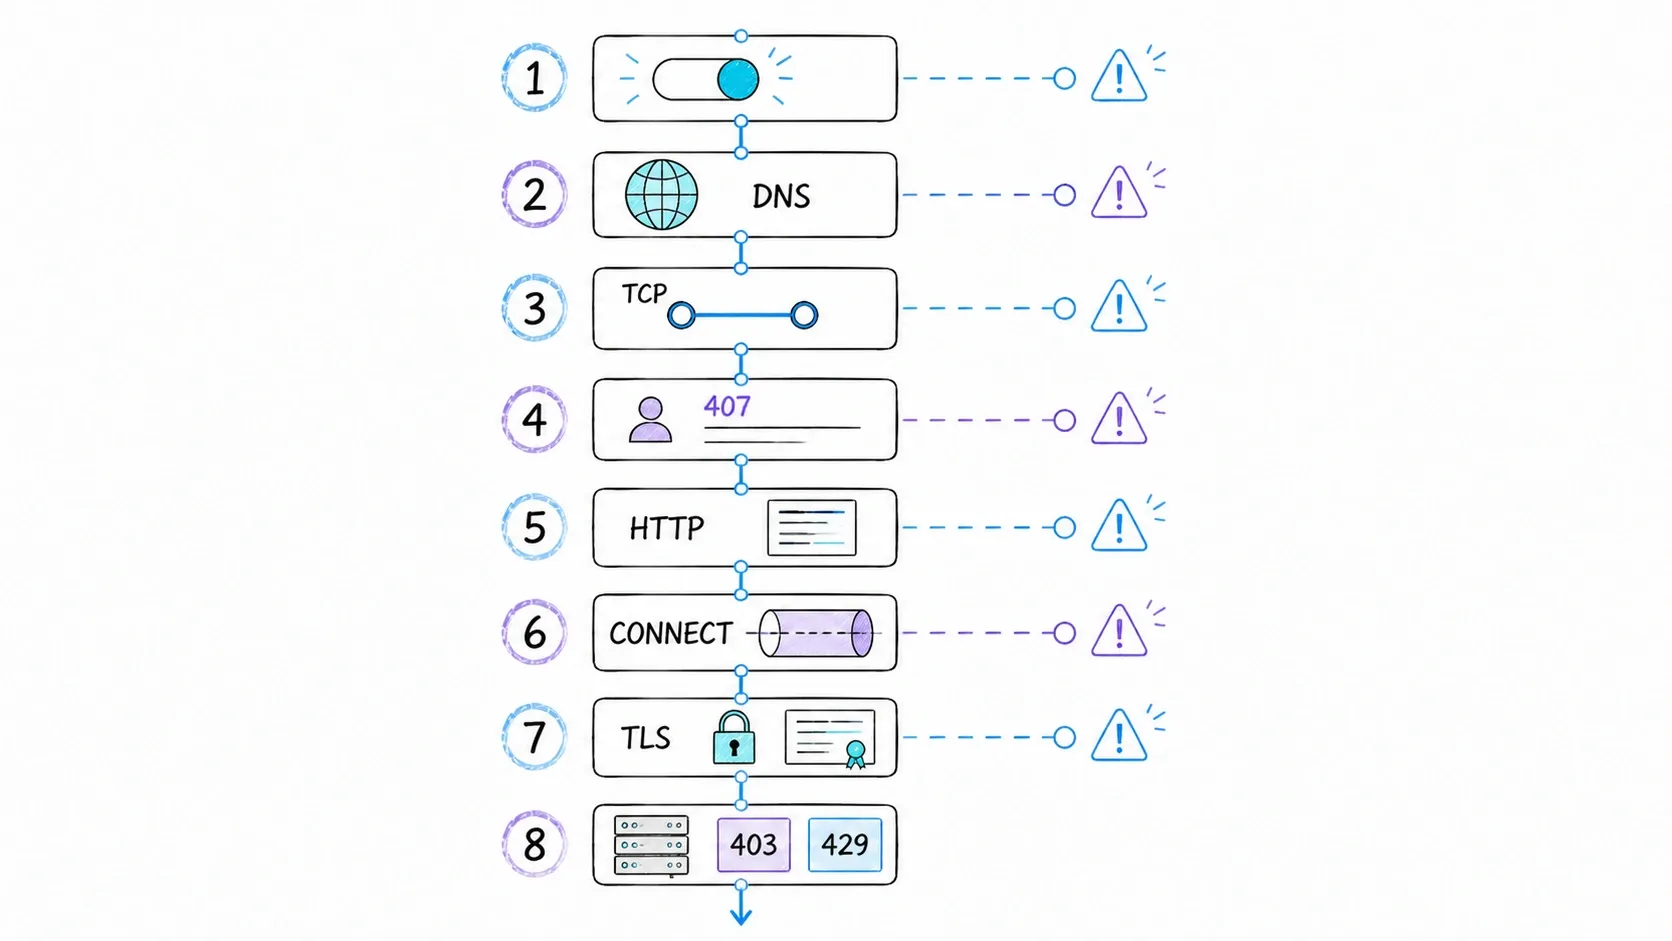
تُصدر بعض الوسطاء الحقل الاختياري Proxy-Status مع تفاصيل تشخيصية. استخدمه عندما يكون موجودًا، لكن لا تبنِ مسار التشخيص الوحيد عليه. تظل سجلات العميل والبروكسي والخادم الأصلي هي الطريقة الأكثر موثوقية لمعرفة أي قفزة فشلت.
ماذا عن تخزين البروكسي المؤقت؟
التخزين المشترك مفيد، لكنه مشروط وليس تلقائيًا. تتطلب RFC 9111 من cache مشترك أن يراعي الطريقة، ومفتاح التخزين، وحداثة البيانات، وتوجيهات الاستجابة، والمصادقة، وقواعد إعادة التحقق قبل إعادة استخدام الرد.
وغالبًا يُساء فهم أربعة توجيهات:
privateيخبر cache المشترك ألا يخزن الرد (أو الحقول المحددة).no-storeيخبر caches بعدم تخزين الرسالة، لكن المعيار يحذر صراحةً من أنه ليس آلية خصوصية كاملة.no-transformيطلب من الوسطاء ألا يغيروا تمثيل المحتوى.proxy-revalidateيؤثر في إعادة الاستخدام بعد أن يصبح الرد المخزن قديمًا؛ لكنه ما يجعل ردًا غير قابل للتخزين المؤقت قابلًا له.
عندما يكون HTTPS من الطرف إلى الطرف عبر نفق، يكون غير مرئي لبروكسي التمرير، لذلك ما يقدر يعمل كـ HTTP content cache للرسائل المشفرة داخل النفق. أما reverse proxy أو gateway لإنهاء TLS المصرح به فهما معمارية مختلفة.
HTTP Proxies، Web Scraping، وThunderbit
قد تستخدم أنظمة جمع البيانات البروكسيات للتحكم في الخروج من الشبكة، أو التوجيه الإقليمي، أو فصل الأحمال، أو تثبيت هوية شبكية مستقرة. هذي قدرات توجيه، وليست تصريحًا. فالبروكسي ما يعطيك إذنًا لجمع صفحة، ولا لتجاوز ضوابط الوصول، ولا يضمن أن الوجهة بتقبل الطلب. الرموز مثل 403 و429 أو CAPTCHA تحتاج معالجة تراعي السياسة، مو قاعدة آلية من نوع “غيّر نوع البروكسي”.
وهناك أيضًا خيار في مستوى التجريد. فـ forward proxy الخام يعطي المطور واجهة توجيه أو نفق HTTP. لكن التطبيق ما يزال مسؤولًا عن الجلب، والعرض، والتحليل، والتحقق من المخطط، وإعادة المحاولة، والمراقبة، وقرارات الالتزام.
واجهات Thunderbit الموثقة تشتغل في طبقة أعلى. فـ Thunderbit documentation تصف الاستخراج المعتمد على الروابط مع إمكانات العرض والتوجيه، بينما توثّق Web Scraper API وضعَي إخراج: Markdown نظيف من رابط، أو JSON منظم وفق مخطط. وهذا قد يقلل مقدار بنية الزحف والتحليل اللي يديرها الفريق. لكنه ما يخلق نجاحًا عالميًا مع كل هدف، ولا يتجاوز ضوابط الوصول، ولا يقرر إذا كان الجمع مصرحًا به.
استخدم واجهة البروكسي منخفضة المستوى لما تحتاج تحكم مباشر في سلوك النقل وتكون مستعدًا تتحمل بقية مهام الزاحف. واستخدم واجهة استخراج أعلى مستوى لما تكون الحاجة الحقيقية هي بيانات صفحات منظمة ويطابق حد الخدمة الموثق ذلك. هذي مسؤوليات هندسية مختلفة، مو مجرد علامتين تجاريتين لنفس البروكسي.
الخلاصة
- HTTP proxy هو وسيط لنقل الرسائل، وليس ميزة خصوصية أو تشفير تلقائية.
- التمرير الصريح لـ HTTP يستخدم URI مطلقًا؛ أما HTTPS فيبدأ غالبًا بطلب
CONNECT host:portثم يشغّل TLS عبر النفق. - البروكسي الذي يعمل كنفق لا يستطيع عادةً قراءة محتوى HTTP المحمي بـ TLS، لكن بوابة TLS-interception المصرح بها هي بنية مختلفة.
- forward/reverse و explicit/interception تصف محاور منفصلة.
- يجب مقارنة HTTP proxy وSOCKS5 وVPN وفق نطاق المرور، والإعداد، والثقة، وسياسة التوجيه — لا وفق ادعاءات عامة عن السرعة أو التكلفة.
- إذا لم يمنحك مسؤول موثوق أو تطبيق مقصود تفاصيل البروكسي، خله متوقف.
- في الأتمتة، اجعل استخدام البروكسي صريحًا، واحمِ بيانات الاعتماد، وافهم قواعد التجاوز والأولوية، وافشل بشكل مغلق عندما يكون البروكسي إلزاميًا.
الأسئلة الشائعة
هل HTTP proxy هو نفسه VPN؟
لا. فـ HTTP proxy يوفّر واجهة تمرير أو نفقًا يفهم HTTP للتطبيقات التي تختاره. أما VPN فينشئ نفقًا شبكيًا ويغيّر التوجيه للمرور الذي تسمح به سياساته. ولا يثبت أيّ من المصطلحين وحده إخفاء الهوية، كما أن split tunneling في VPN يعني أن التغطية على مستوى الجهاز ليست شاملة دائمًا.
هل يمكن لـ HTTP proxy رؤية مرور HTTPS؟
في نفق CONNECT المعتاد، يمرر البروكسي بايتات TLS ولا يستطيع قراءة محتوى HTTP المحمي. لكنه ما يزال قادرًا على رؤية بيانات وصفية للاتصال. وإذا كان هناك gateway مصرح به ينهي TLS باستخدام CA موثوق بها لدى العميل المُدار، فيمكنه فحص المحتوى لأنه أحد طرفي اتصالين TLS.
ماذا يعني 407 Proxy Authentication Required؟
يعني أن البروكسي يطلب من العميل بيانات اعتماد خاصة بالبروكسي. وهذا يختلف عن تحدي 401 الصادر من الخادم الأصلي. تحقّق من طريقة المصادقة المعتمدة ومن القناة المحمية قبل إرسال بيانات الاعتماد.
هل يخفي HTTP proxy عنوان IP الخاص بي؟
عادةً يرى الخادم الأصلي اتصال البروكسي باعتباره الطرف الشبكي المباشر المقابل له، لكن هذا ما يثبت إخفاء الهوية. فقد تكشف العناوين الممررة، والمصادقة، والكوكيز، وبصمة المتصفح، وسلوك DNS، والسجلات عن العميل.
هل أحتاج بروكسيًا من أجل web scraping؟
مو دائمًا. فالإجابة تعتمد على الهدف المصرح به، وحجم الطلبات، والمتطلبات الإقليمية، والبنية، وقواعد الوصول المنشورة للموقع. يمكن للبروكسي أن يوفر التوجيه والتحكم في الخروج، لكنه ما يستبدل التصريح، أو تحديد المعدل، أو التحليل، أو المراقبة، أو معالجة الأخطاء.
لماذا يتجاهل أحد التطبيقات بروكسي النظام الخاص بي؟
يمكن للتطبيقات استخدام مصادر إعدادات مختلفة وقواعد أولوية مختلفة. فقد يتبع أحدها نظام التشغيل، بينما يستخدم آخر إعداداته الخاصة، وقد تقرأ أداة سطر أوامر متغيرات البيئة. راجع توثيق التطبيق المتعطل وقواعد التجاوز الخاصة به بدل افتراض أن لوحة إعدادات النظام تتحكم في كل شيء.
اعرف المزيد




