
اكتب "datacenter proxy API" في Google وستظهر لك عشرات المقالات التي تشرح ما هي بروكسيات مراكز البيانات. سرعات عالية، تكلفة منخفضة لكل جيجابايت، وسهلة الاكتشاف — على الأرجح قرأت الفقرة نفسها حرفيًا في خمس مدونات مختلفة لمزودي البروكسي بالفعل. لكن ما يكاد لا يشرحه أي منها هو جانب الـ API نفسه: كيف تقوم بتوفير هذه البروكسيات، وتدويرها، ومراقبتها برمجيًا بدلًا من العبث بلوحة التحكم كما لو أننا ما زلنا في عام 2015.
هذه الفجوة هي جوهر هذا المقال. لقد راجعت فعليًا وثائق المطورين الخاصة بـ Bright Data وOxylabs وIPRoyal (وليس صفحات التسويق — بل مراجع الـ API) لأفهم ما الذي تتيحه لك بالفعل "واجهة برمجة تطبيقات بروكسي مراكز البيانات"، وأين تختلف الشركات المزودة، وأين يتفكك القاموس المشترك في هذا القطاع بصمت. الخلاصة الأولى: لا يوجد معيار موحّد هنا. كل مزود بنى نظامه الخاص، والتصرف وكأن الأمر خلاف ذلك هو الطريق المعتاد إلى قضاء ثلاث ساعات في تصحيح خطأ 403 قبل أن تدرك أنك تتعامل مع الطبقة الخطأ من الأصل.
ما هي واجهة برمجة تطبيقات بروكسي مراكز البيانات، فعلًا؟
واجهة برمجة تطبيقات بروكسي مراكز البيانات هي واجهة برمجية — غالبًا REST، وأحيانًا مع طبقة SDK — تتيح لك إدارة موارد بروكسي مراكز البيانات عبر الكود بدلًا من لوحة الويب: توفير عناوين IP، ضبط التدوير، إعداد قوائم السماح، وسحب إحصاءات الاستخدام.
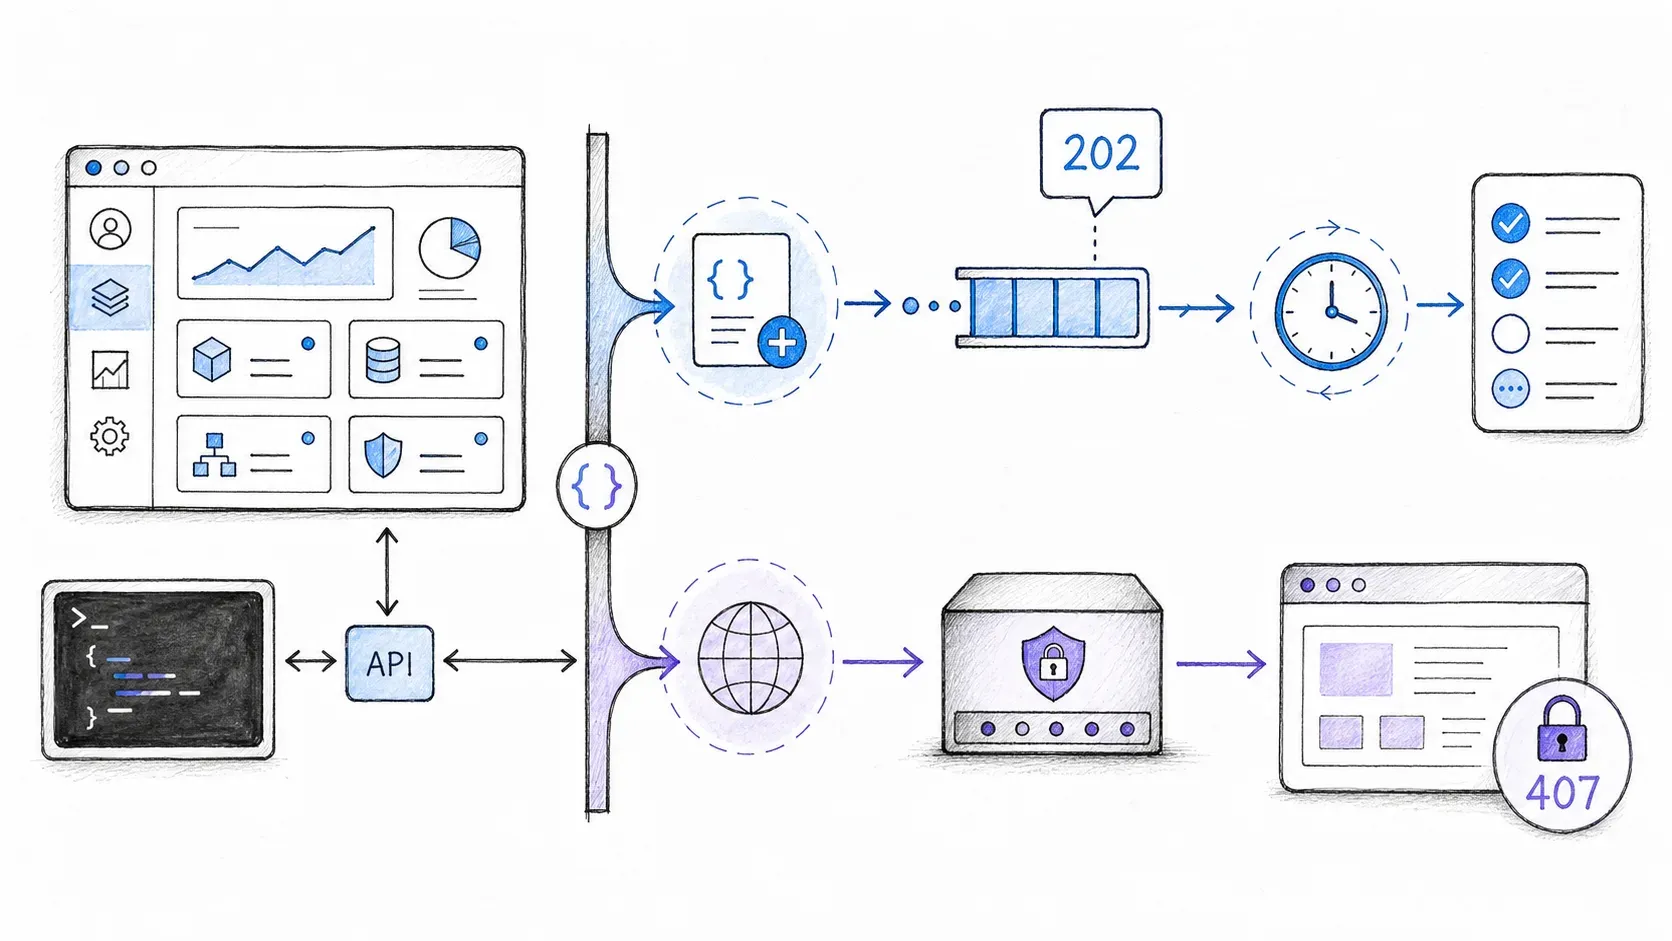
وهنا النقطة التقنية التي تتجاهلها أغلب الشروحات تمامًا: هذه الواجهة تعمل فعليًا على مستويين منفصلين، وخلطهما هو مصدر معظم مشاكل التكامل.
طبقة التحكم هي طبقة إدارة الحساب. وهي تجيب عن أسئلة مثل: "ما موارد البروكسي الموجودة لهذا الحساب؟" و"هل يمكنني إضافة نطاق فرعي أو استبداله؟" و"ما حجم إنفاقي الحالي على النطاق الترددي؟" هذا هو الجزء الذي يعتمد فعلًا على الـ API — مثل POST /zone أو GET /whitelist.
طبقة البيانات هي طبقة المرور الفعلية — اسم المضيف للبوابة، والمنفذ، وآلية المصادقة التي يتصل بها الزاحف أو البوت لتمرير الطلبات. وغالبًا ما تكون مجرد رابط بروكسي مرفق به بيانات الاعتماد، وليس استدعاء REST تنفذه مع كل طلب.
تخيل الأمر كفندق. طبقة التحكم هي نظام الاستقبال الذي يستخدمه المدير لإضافة الغرف، وتحديد الأسعار، ومراجعة تقارير الإشغال. أما طبقة البيانات فهي مفتاح الغرفة نفسه الذي يسمح للنزيل بفتح الباب. يمكنك أتمتة الاستقبال دون لمس الأقفال، والعكس صحيح — لكن إذا ظننت أنهما النظام نفسه، فستحتار جدًا عندما لا يغيّر "استدعاء الـ API" طريقة توجيه حركة المرور الخاصة بزاحفك.
واجهة برمجة تطبيقات بروكسي مراكز البيانات ليست بروتوكولًا عالميًا واحدًا. لا يوجد مسار موحّد مثل /proxies أو معامل proxy_type يعمل مع Bright Data وOxylabs وIPRoyal على السواء. كل مزود يعرّض موارده الخاصة، وآلية المصادقة الخاصة به، وشرائح منتجاته الخاصة. أي مقال يعرض لك مقطع كود عامًا واحدًا ويُلمّح إلى أنه يعمل في كل مكان، فهو — بلطف — يختلق الأمور.
بروكسيات مراكز البيانات مقابل البروكسيات السكنية وبروكسيات ISP: تذكير سريع
قبل التعمق في طبقة الـ API، لنراجع سريعًا ما الذي تديره أصلًا.
| نوع البروكسي | مصدر عناوين IP | هيكل التكلفة المعتاد (أمثلة مزوّدين 2026) | حالات الاستخدام الشائعة |
|---|---|---|---|
| مراكز البيانات | ASNs الخاصة بمزوّدي السحابة/الاستضافة | Bright Data بنظام الدفع حسب الاستخدام حوالي $0.60/GB، وخطط Oxylabs للمرور المشترك حول $0.59/GB وعناوين IP المخصصة حوالي $2.25/IP | الاكتشاف الجماعي، مراقبة الأسعار، السحب واسع النطاق غير الحساس |
| ISP (سكنية ثابتة) | ASN سكني، وبنية مستضافة | تسعير أقرب إلى السكني لكن مع ثبات شبيه بمراكز البيانات | الجلسات الثابتة على مواقع بحماية متوسطة |
| سكنية | أجهزة مستهلكين حقيقية عبر شبكات P2P | غالبًا الأعلى تكلفة لكل جيجابايت بين كبار المزوّدين | الأهداف عالية القيمة أو المحمية بشكل صارم |
لاحظ عبارة "أمثلة مزودين" — فهذه أسعار قديمة ومصرّح بها من المزود نفسه، وليست متوسطًا للسوق. Bright Data وOxylabs وIPRoyal وDecodo تختلف أسعارها بحسب الكمية، والحصرية، ومدة العقد، لذا فإن مقارنة الأرقام الكبيرة بين المزودين دون توحيد وحدة القياس (لكل IP أم لكل GB أم حسب المدة) طريقة ممتازة لاتخاذ قرار شراء سيئ.
ماذا يمكنك أن تدير فعليًا عبر واجهة برمجة تطبيقات بروكسي مراكز البيانات؟ تفصيل حسب الميزات
هذا هو القسم الذي ينقص حقًا من كل منشور "ما هي بروكسيات مراكز البيانات" وجدته. لذلك لننظر فعليًا إلى ما تكشفه وثائق المزودين الحقيقية — لا ما يفترضه أي شرح عام.
استخرجت ما يلي مباشرة من مراجع الوثائق الخاصة بثلاثة مزودين، حتى أغسطس 2026:
واجهة إدارة الحساب في Bright Data توثق عمليات إضافة نطاق، وإدارة قوائم السماح/المنع، والتعامل مع عناوين IP الثابتة، وعرض النطاقات النشطة والمتاحة، وسحب إحصاءات النطاق الترددي لكل نطاق وعبر النطاقات، والتحقق من الرصيد، وعرض النطاقات التي تنتظر الاستبدال. نقطة نهاية قائمة السماح، مثلًا، هي استدعاء GET مباشر مع المصادقة عبر Bearer token. كما تشير وثائق Bright Data نفسها إلى أن إنشاء النطاق قد يترتب عليه رسوم، ويتطلب دور الحساب المناسب — أي أن هذا ليس مسارًا يمكن تجربةه بلا حساب.
Oxylabs تقسم واجهتها إلى تجربتين مختلفتين جدًا. واجهة Enterprise Dedicated Datacenter Proxy API تدعم إضافة أو استبدال النطاقات الفرعية للبروكسي، والتحقق من حالة هذه التغييرات، وعرض عناوين IP غير المتصلة حاليًا — لكن هذه ميزة ضمن فئة Enterprise، وليست متاحة لكل حساب. أما عملاء الخدمة الذاتية فيحصلون بدلًا من ذلك على لوحة تحكم مع تصدير JSON/CSV وبوابة مستقرة (ddc.oxylabs.io) حيث تُربط المنافذ بالبروكسيات المخصصة. منتجان مختلفان تمامًا، وغالبًا ما يُجمعان تحت عنوان "Oxylabs API" في مقالات المقارنة.
IPRoyal يقدّم واجهة بروكسي مراكز بيانات بصفة API لإعادة البيع عبر مضيف مخصص، مع مصادقة عبر رأس X-Access-Token بدلًا من Bearer auth. وهي تغطي المنتجات، والطلبات، والرصيد، وتغيير بيانات الاعتماد، وتوفر البروكسي — لكن نقطة نهاية التوفر تتطلب تفعيلًا من المسؤول، ووفقًا لوثائقهم أنفسهم، عتبة إنفاق تراكمية قدرها 10,000 دولار. ومن المهم أيضًا التنبيه إلى أن IPRoyal أوقف واجهة الـ API القديمة اعتبارًا من سبتمبر 2025، لذا فأي مقطع كود أقدم من ذلك على الأغلب لم يعد يعمل.
| العملية | Bright Data (واجهة إدارة الحساب) | Oxylabs (Enterprise Dedicated DC) | IPRoyal (واجهة الموزّعين) |
|---|---|---|---|
| توفير IP/نطاق فرعي | موثّق (إضافة zone) | موثّق (إضافة/استبدال subnet) | موثّق (الطلبات) |
| إضافة إلى قائمة السماح | موثّق (/zone/whitelist) | غير موثّق في المصدر العام الذي تمت مراجعته | موثّق (منتج residential لديه API منفصل لقائمة السماح) |
| التدوير / إعداد الجلسة | يتم عبر إعدادات zone، وليس كمعامل مستقل لكل طلب | ليس جزءًا من هذه الواجهة تحديدًا | غير موثّق في المصدر العام الذي تمت مراجعته |
| إحصاءات الاستخدام / النطاق الترددي | موثّقة (لكل zone وعبر zones) | غير موثّقة في المصدر العام الذي تمت مراجعته | موثّقة (الرصيد) |
| الفوترة / تغييرات الخطة | جزئيًا (الرصيد، إجمالي التكاليف) | عبر لوحة التحكم | موثّقة (الطلبات، الرصيد) |
الخلاصة: لا تثق بمصفوفة "نعم/لا" العامة الخاصة بواجهات بروكسي الـ API. كل خانة تعتمد على المزود المحدد، وفئة المنتج، ونوع الحساب. إذا عرضت عليك مقالة مقارنة قائمة تحقق عالمية نظيفة، فاسأل: أي فئة منتج اختبروا فعلًا؟
أمثلة برمجية: التعامل مع واجهة بروكسي API وبوابة البروكسي
في عينة الـ SERP المكونة من 13 نتيجة التي حللتها، لم تعرض أي صفحة منافسة كود API، لذا إليك كيف تبدو الطبقتان عمليًا. هذه أمثلة توضيحية — راجع وثائق المزود الحالية قبل تشغيل أي شيء على حساب مدفوع.
استدعاء طبقة التحكم (قراءة قائمة سماح، باستخدام Bearer auth):
curl -X GET "https://api.brightdata.com/zone/whitelist" \
  -H "Authorization: Bearer $BRIGHTDATA_API_KEY"
طلب طبقة البيانات (تمرير الحركة عبر بروكسي مراكز بيانات، مع بيانات الاعتماد داخل رابط البروكسي):
import requests

proxy_url = f"http://{username}:{password}@dc-gateway.example.com:8000"
proxies = {"http": proxy_url, "https": proxy_url}

response = requests.get("https://target-site.example.com", proxies=proxies, timeout=15)
print(response.status_code)
استطلاع مهمة غير متزامنة في طبقة التحكم (Node.js، مثلًا بعد طلب استبدال subnet):
const axios = require("axios");

async function pollJob(jobId) {
  const res = await axios.get(`https://api.provider.example.com/jobs/${jobId}`, {
    headers: { Authorization: `Bearer ${process.env.PROVIDER_API_KEY}` },
  });
  return res.data.status; // مثلًا "processing" أو "done"
}
المثال الأخير أهم مما يبدو. ووفقًا لـ RFC 9110، فإن استجابة 202 Accepted هي استجابة غير حاسمة عمدًا — الخادم قبل طلبك، لكن العمل نفسه لم يكتمل بالضرورة. إذا أعادت لك عملية استبدال subnet رمز 202، فتعامل معها على أنها "قيد الانتظار" لا "نجاح"، وانتظر نقطة التحقق من الحالة قبل أن تمرر الحركة عبر العناوين الجديدة.
استراتيجية الشلال: خطة تراجع محددة ومقيدة بالسياسة
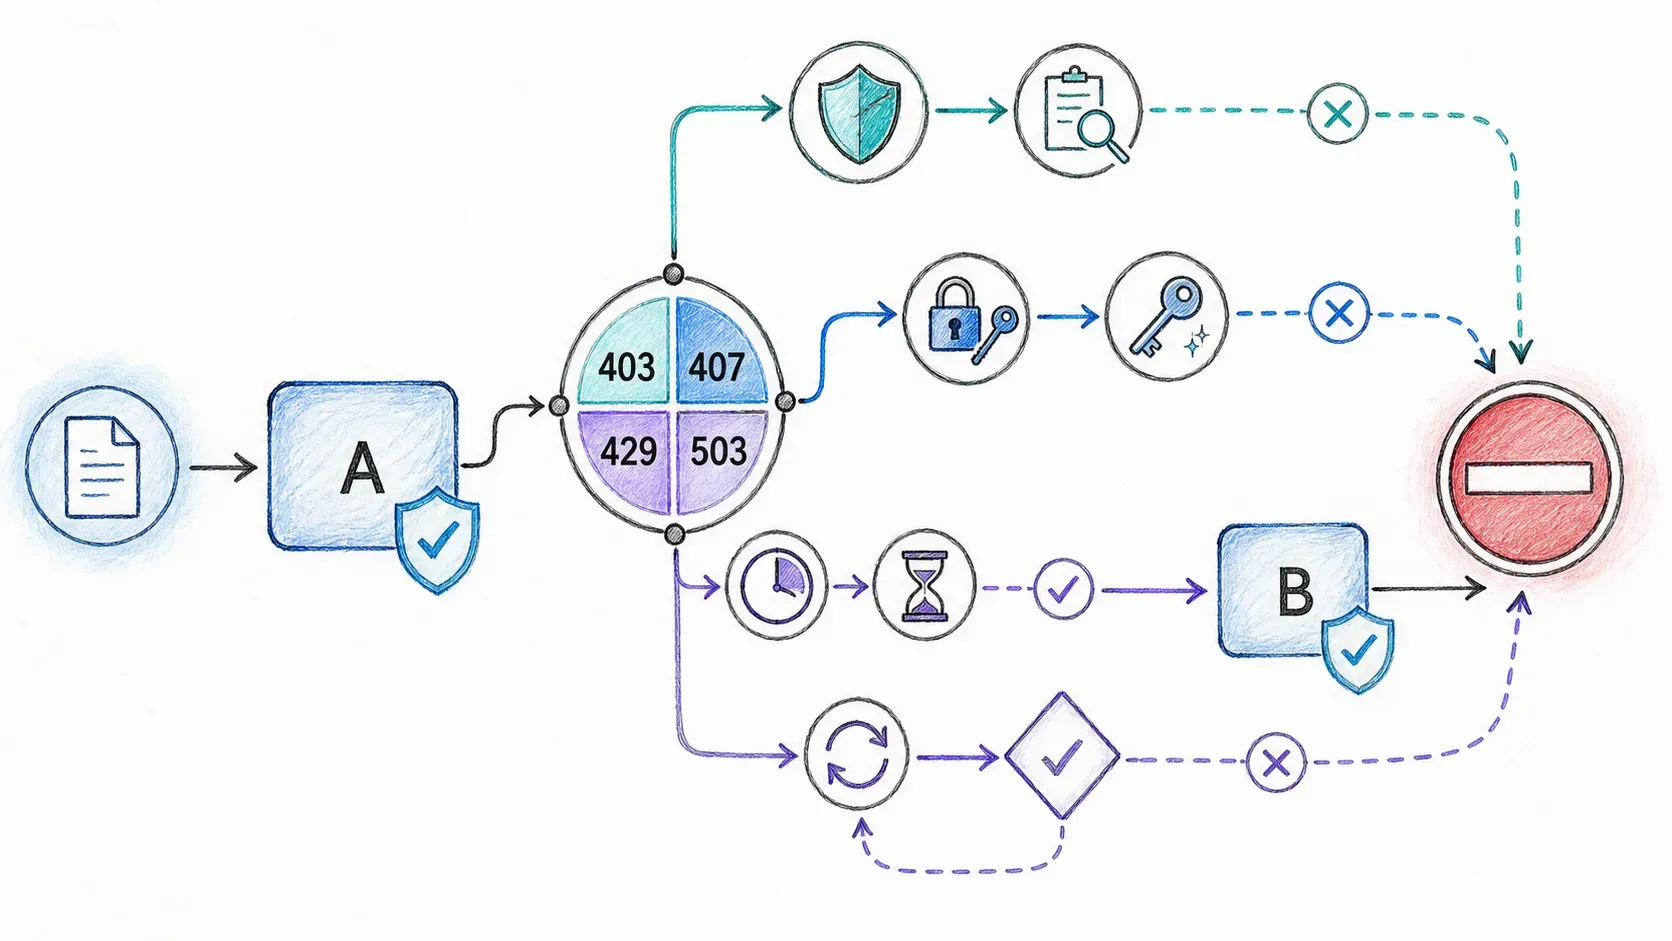
يمكن لسياسة التراجع أن تقلل التكلفة وتحسن المرونة، لكن لا توجد أولوية طبقات عالمية تصلح لكل هدف أو طلب. عرّف فقط المسارات المصرح بها لحجم العمل، وصنّف الأعطال حسب الطبقة، ولا تسمح بإعادة المحاولة إلا عندما تكون طريقة HTTP أو العملية التطبيقية آمنة أو قابلة للتكرار دون ضرر.
تبدو السياسة القابلة للدفاع عنها على هذا النحو:
- المسار A — المسار الأساسي المعتمد: استخدم المزود/المنتج المختار للهدف المحدد ومتطلبات الجلسة
- المسار B — مسار بديل معتمد: جرّبه فقط عندما يدعم فشل الشبكة أو المزود الموصوف بالسبب هذا التغيير
- لا تصعيد تلقائي: رمز 403 أو CAPTCHA أو 429 لا يمنحك، بحد ذاته، إذنًا بالانتقال إلى منتج سكني
- فشل مغلق: إذا استُنفدت المسارات المعتمدة، توقّف بدلًا من إرسال الحركة مباشرة أو عبر تجمع غير معتمد
احفظ الهدف، والمسار، والطريقة، وسياسة الجلسة، وفئة الحالة، وعدد المحاولات، والبايتات، والتكلفة. ودع القياسات الخاصة بكل هدف والتفويض يحددان التوجيه المستقبلي بدلًا من افتراض أن منتجات مراكز البيانات وISP والمنتجات السكنية تمثل سلّمًا عالميًا واحدًا.
أريد أن أشير إلى شيء مهم هنا، لأنني بحثت عن أرقام صلبة لمعدلات النجاح لأضعها في جدول جميل (مراكز البيانات X%، ISP Y%، السكنية Z%)، ولم أجد معيارًا واحدًا قابلًا لإعادة الإنتاج ومتكافئًا على أساس المقارنة نفسها يدعم ذلك. كل الأرقام من نمط "40-60% مقابل 90-98%" المنتشرة في المنتديات تعود في النهاية إلى ادعاء تسويقي من مزود واحد على مجموعة أهداف غير محددة. وثائق Cloudflare نفسها حول bot-score تشرح نظام تقييم مبني على الاستدلالات، والتعلم الآلي من خصائص الطلب، وسلوك الجلسة، وكشف JavaScript — حيث تكون سمعة الـ IP مجرد عامل واحد من عدة عوامل، وليست القصة كلها. معدل نجاح صحيح لهدف واحد في يوم واحد لا يخبرك كثيرًا عن هدف مختلف في الشهر المقبل.
لذلك، بدلًا من جدول مزيف، ابنِ جدولك الخاص — لكل هدف، مع تسجيل تلقائي:
| الإشارة المرصودة | معناها الفعلي | الإجراء المعقول |
|---|---|---|
403 من الهدف | الخادم الأصلي فهم الطلب ورفضه | سجّل الهدف والسياق؛ لا تفترض أن الـ IP نفسه "محروق" |
407 من البروكسي | تحتاج إلى المصادقة على بوابة البروكسي | أصلح بيانات الاعتماد — إعادة المحاولة على الهدف لن تفيد |
429 (من الهدف أو من API التحكم) | تم تجاوز حد المعدل، وقد يتضمن Retry-After | احترم المهلة، وأعد المحاولة ضمن الميزانية |
503 | احتمال ازدحام مؤقت | أعد المحاولة بحذر؛ لا تستبعد المسار فورًا |
| CAPTCHA/تحدٍ | خاص بالتطبيق، وليس رمز HTTP القياسيًا | تحقّق من اتساق الطلب كاملًا قبل التصعيد بين الطبقات |
التصعيد إلى البروكسيات السكنية بمجرد ظهور 403 عادة شائعة لكنها مهملة. فـ 403 يخبرك أن الخادم الأصلي رفض الطلب — ولا يعني تلقائيًا أن "هذا المسار انتهى أمره" أو أنك بحاجة الآن إلى IP سكني. تعامل مع كل رمز حالة وفق معناه الحقيقي، لا باعتباره مجرد زر عام "جرّب الطبقة التالية".
لماذا قد لا يكون تدوير الـ IP وحده كافيًا
تغيير عنوان IP لا يجعل بقية الطلب أو الجلسة متسقة تلقائيًا. توثيق Cloudflare الحالي بشأن bot-score يذكر أن النظام يمكنه استخدام البصمات الاستدلالية، وخصائص الطلب والرؤوس، وإشارات المتصفح، وكشف JavaScript، والتعلم الآلي، ومعلومات الشذوذ، وخصائص الجلسة. وهذا يدعم تشخيصًا متعدد الإشارات، لا ادعاءً بأن أي تقنية بصمة واحدة تفسر كل الفشل.
| عائلة الإشارة | ما الذي قد يغيّره تغيير المسار | ما الذي لا يمكنه إثباته وحده |
|---|---|---|
| سمعة الـ IP أو ASN | الأصل الشبكي | ما إذا كانت الرؤوس أو إشارات المتصفح أو حالة الجلسة متسقة |
| رؤوس الطلبات وإشارات المتصفح | لا شيء تلقائيًا | ما إذا كان الهدف سيقبل المسار الجديد |
| اتساق الجلسة والسلوك | لا شيء تلقائيًا | ما إذا كان 403 يثبت أن المسار سيئ |
| كشف JavaScript | لا شيء تلقائيًا | نسبة نجاح قابلة للنقل |
إذا استمرت المسارات الجديدة في الفشل، فافحص مسار الطلب المصرح به بالكامل: سياسة الهدف، ومصادقة البروكسي، والرؤوس، ووضع العرض، وحالة الجلسة، ومعدل الطلبات، ومخرجات التطبيق. الأدلة لا تحدد سببًا مهيمنًا واحدًا، ولا تبرر التصعيد التلقائي إلى بروكسي سكني.
كيف تقيّم واجهة برمجة تطبيقات مزود البروكسي: معيار عملي للمطوّر
معظم مقالات المقارنة ترتب مزودي البروكسي وفق حجم تجمع الـ IP وسعر الجيجابايت. لكن القليل جدًا منها يقيم تجربة المطور الحقيقية — وهي بالضبط ما يحدد ما إذا كنت تدير خط أتمتة نظيفًا أم تلصق منطق إعادة المحاولة بشريط لاصق عند الثانية صباحًا.
| المعيار | ما الذي يجب التحقق منه | لماذا يهم |
|---|---|---|
| بنية الـ API | هل توجد نقاط نهاية REST؟ هل توجد SDKs؟ هل نُشر OpenAPI spec؟ | يحدد سرعة التكامل وقابلية الصيانة على المدى الطويل |
| طريقة المصادقة | Bearer token أم X-Access-Token أم user:pass في البروكسي | يؤثر على كيفية تأمين بيانات الاعتماد في CI/CD |
| التعامل مع المهام غير المتزامنة | هل يعيد الـ API معرفات مهام عند تغيير subnet؟ | مهم لأتمتة التوفير — راجع دلالة 202 أعلاه |
| حدود المعدل / التوازي | هل تم توثيق الطلبات/الثانية وحدود الاتصالات المتزامنة؟ | عنق زجاجة لأي شيء يعمل على نطاق حقيقي |
| تقارير الاستخدام | نقاط نهاية فورية للنطاق الترددي/الرصيد | تمنع الفواتير المفاجئة |
| التبديل بين التجمعات الموحدة | واجهة API واحدة لمراكز البيانات وISP والسكني؟ | تبسّط بناء خط شلالي بشكل مباشر |
| جودة التوثيق | وثائق مهيكلة بالإصدارات، وتصنيف أخطاء، وسجلات تغييرات | تسرّع التصحيح عند تعطل شيء ما |
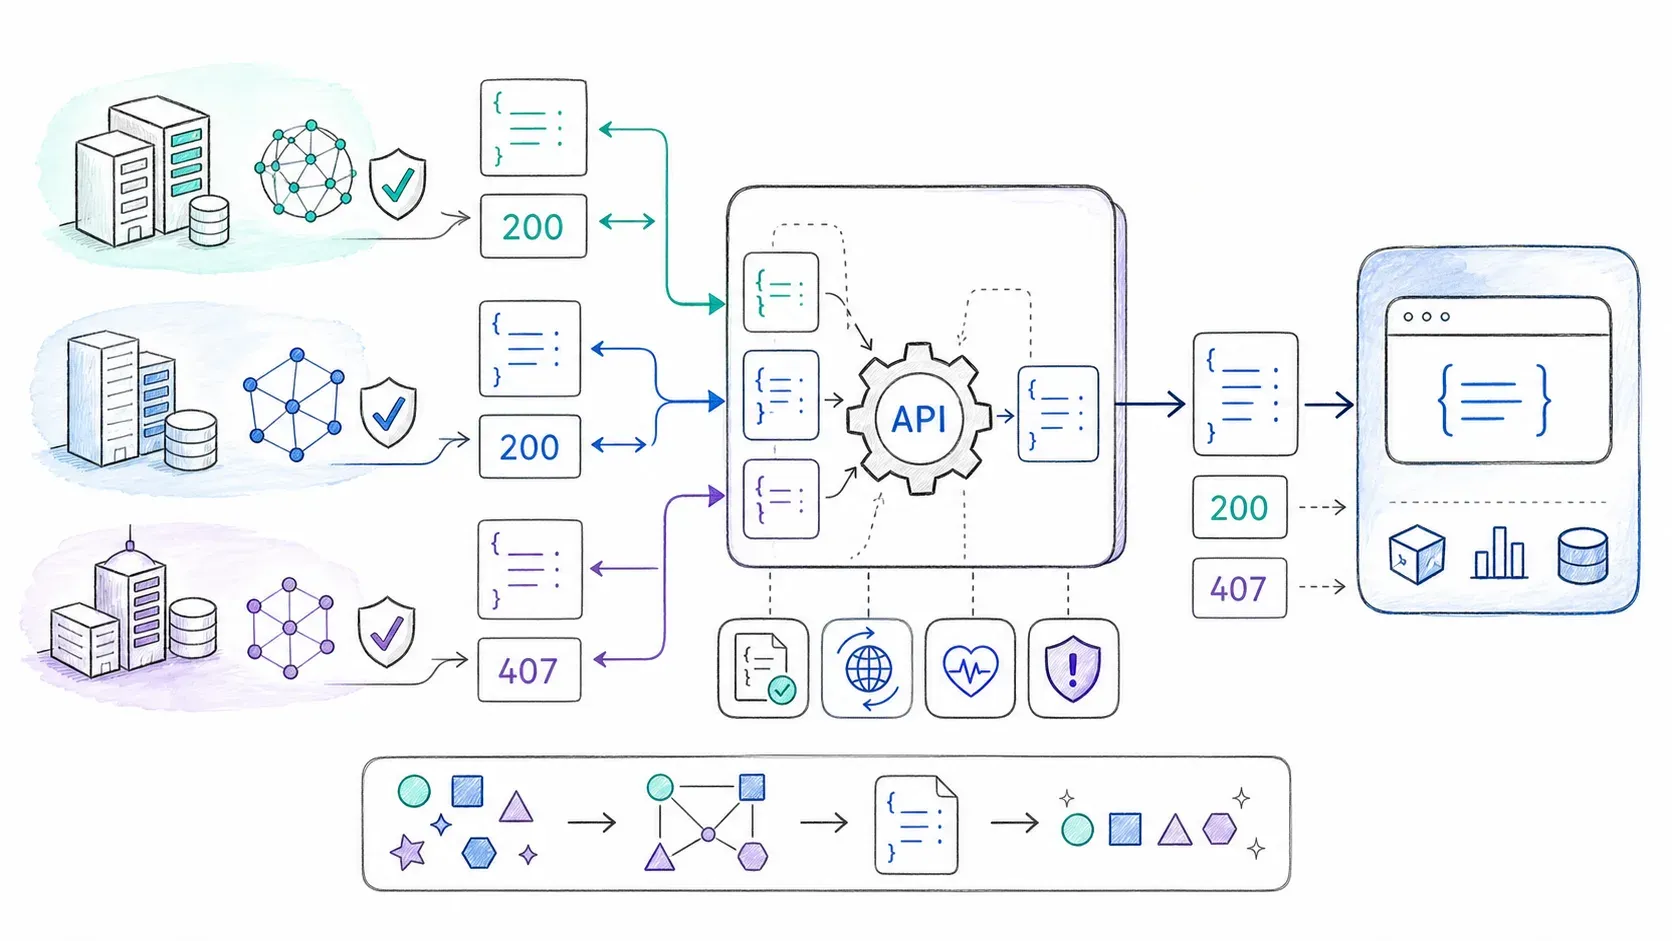
صفّ "التبديل بين التجمعات الموحدة" أهم مما يبدو. من الإحباطات المتكررة في منتديات المطورين الرغبة في توحيد العمل مع مزود واحد "لأسباب مالية" — فواتير أبسط، وعلاقة دعم واحدة، ومجموعة بيانات اعتماد واحدة تديرها. إذا أجبرك مزود على دمج واجهات API منفصلة لمنتجات مراكز البيانات والمنتجات السكنية، فأنت تدفع ضريبة تكامل فوق فاتورة البروكسي نفسها.
إذا طبقت هذا المعيار بصدق: فإن واجهة إدارة الحساب في Bright Data واسعة، لكن إنشاء zone يحمل مخاطرة فوترة حقيقية إذا تمت برمجته بإهمال. وواجهة Oxylabs enterprise لمراكز البيانات ممتازة لأتمتة مستوى الـ subnet، لكنها محصورة في فئة معينة — بينما تجربة الخدمة الذاتية مختلفة وأبسط تمامًا. أما واجهة IPRoyal للموزّعين فهي أضيق نطاقًا وتُخضع بعض الميزات لعتبات إنفاق. لا واحدة من هذه "الأفضل" بشكل مطلق — بل يعتمد الأمر على فئة المنتج التي تشتريها فعلًا.
إعداد وإدارة بروكسيات مراكز البيانات عبر الـ API: خطوة بخطوة
الخطوة 1 — احصل على بيانات الاعتماد وتأكد من فئتك. أنشئ حسابًا، وولّد مفتاح API أو بيانات user:pass للبروكسي، والأهم: تأكد من فئة المنتج التي أنت عليها. الميزات الموثقة لـ "Enterprise" غالبًا لا تكون موجودة في خطة الخدمة الذاتية.
الخطوة 2 — وفّر التجمع الخاص بك. استخدم API طبقة التحكم لإضافة zone أو subnet أو طلب، حسب مصطلحات المزود. تعامل مع هذا كإجراء قابل للمراجعة، لا كبرنامج يُشغّل ويُنسى — اطبع الخطة قبل تنفيذها.
الخطوة 3 — اضبط التدوير والجلسات. يحدث ذلك عادة على مستوى البوابة/طبقة البيانات (معاملات الجلسة في رابط البروكسي أو تعيين المنافذ)، وليس عبر استدعاء API منفصل.
الخطوة 4 — ادمجه في كود السحب الخاص بك. مرّر الطلبات عبر البوابة باستخدام آلية المصادقة الموثقة — وتحقق مما إذا كان ذلك يتم عبر رابط بروكسي مضمّن فيه بيانات الاعتماد أم عبر رؤوس.
الخطوة 5 — راقب الاستخدام برمجيًا. استعلم عن نقطة نهاية النطاق الترددي/الرصيد بشكل مجدول، وفعّل التنبيهات عند حدوث ارتفاعات غير متوقعة. لا تنتظر الفاتورة الشهرية لتكتشف أن سكربتًا خرج عن السيطرة.
الخطوة 6 — أضف منطق الشلال. بعد أن تعمل الأساسيات، أضف جدول تصنيف الفشل المذكور سابقًا، ودع سجلاتك تحدد أي طبقة تُستخدم لأي هدف مع مرور الوقت.
متى لا يكون امتلاك طبقة التحكم في البروكسي هو المطلوب: واجهات سحب مدعومة بالذكاء الاصطناعي
كل ما سبق يفترض أن عملك الفعلي هو تشغيل بنية بروكسي تحتية. لكن بالنسبة لكثير من الفرق، هذا ليس عملها أصلًا. عملها هو تحويل صفحة ويب إلى بيانات منظمة — وطبقة البروكسي ليست إلا عقبة بينهما وبين كائن JSON يمكن إدخاله إلى قاعدة بيانات.
إذا كان هذا هو وضعك، فواجهة سحب مدعومة بالذكاء الاصطناعي يمكنها امتصاص مشكلة إدارة البروكسي بالكامل بدلًا من تحميلها لك كواجب منزلي. هذا خيار مقبول تمامًا، وليس اختصارًا: أنت تتنازل عن التحكم الدقيق في التوجيه مقابل عدم الحاجة إلى إدارة طبقة تحكم، وطبقة بيانات، ومنطق التدوير، وإدارة البصمات بنفسك.
وهنا يأتي دور Thunderbit — ليس كمزوّد بروكسي، بل كطبقة فوقه. واجهة Open API لدى Thunderbit تعرض نقطتي نهاية مهمتين هنا: POST /distill الذي يحوّل صفحة مصرح بها إلى Markdown نظيف (1 رصيد لكل استدعاء)، وPOST /extract الذي يعيد بيانات منظمة مطابقة للمخطط (20 رصيد لكل استدعاء). يرسل المستدعي رابطًا مصرحًا به والمخرجات المطلوبة إلى نقطة النهاية الموثقة بدلًا من إدارة بوابة بروكسي. أما أوضاع العرض والأعطال الهيكلية فتبقى خاضعة لعقد الخدمة الحالي وحدوده الموثقة.
وللفِرق التي تبني وكلاء ذكاء اصطناعي بدلًا من السكربتات، يوفّر Thunderbit أيضًا خادم MCP، بحيث يمكن لأدوات مثل Claude أو Cursor استدعاء thunderbit_distill أو thunderbit_extract أثناء المهمة دون أن يلمس الوكيل إعدادات البروكسي أصلًا. وإذا كنت ممن يعملون من داخل الطرفية، فإن Thunderbit CLI يتيح لك تشغيل thunderbit extract <url> --schema <file> مباشرة من سكربت أو مهمة cron، مع إعادة استخدام المخطط عبر التشغيلات الدفعيّة.
ومن المهم توضيح الحدود بصدق: هذا يعمل فقط لاستخراج البيانات المصرح بها والعامة. إذا كانت حالتك الفعلية هي التحقق الإعلاني، أو اختبار بروتوكول مخصص، أو أي شيء يتطلب فعلًا تحكمًا خامًا على مستوى الشبكة، فواجهة بروكسي مراكز البيانات لا تزال هي الأداة الصحيحة — ولا توجد واجهة سحب مدعومة بالذكاء الاصطناعي يمكنها أن تحل محل امتلاك مسار السلك نفسه.
| النهج | ما الذي تديره أنت | التعامل مع مكافحة البوت | الأفضل لـ |
|---|---|---|---|
| واجهة برمجة تطبيقات بروكسي مراكز البيانات + زاحف مخصص | البروكسيات، التدوير، البصمات، والتحليل | تبنيه بنفسك | التحكم الدقيق، وحالات الاستخدام الشبكية غير الخاصة بالسحب |
| واجهة سحب عامة (مثل ScrapingBee, Scrapfly) | استدعاءات الـ API والتعامل مع المخرجات | يختلف حسب العقد الموثق للمزود | السحب متوسط التعقيد دون امتلاك كامل للبنية التحتية |
| واجهة سحب مدعومة بالذكاء الاصطناعي (مثل Thunderbit) | الرابط المطلوب، والمخرجات المرغوبة، والتحقق | تتولى الخدمة ذلك ضمن الحدود الموثقة | الفرق التي تريد بيانات منظمة، لا بنية بروكسي تحتية |
إذا أردت نظرة أوسع على كيفية مقارنة الاستخراج بالذكاء الاصطناعي مع كتابة زاحفك الخاص، فأقترح عليك ما هو سحب بيانات الويب فعلًا وكيف يختلف سحب الويب بالذكاء الاصطناعي عن السكربتات التقليدية — فكل منهما يغوص أعمق في مشهد الأدوات مما تسمح به مساحة هذا المقال. وإذا كنت فضوليًا لرؤية شكل نسخة no-code من هذه العملية، فإن إضافة Thunderbit للكروم وشروحات YouTube الخاصة بها تستحقان الاطلاع.
نصائح عملية لإدارة بروكسيات مراكز البيانات عبر الـ API
بعض العادات التي تميّز خطًا مستقرًا عن آخر هشًا:
- أتمتة قوائم السماح داخل CI/CD بدلًا من تحديث لوحة التحكم يدويًا كلما أنشأت بيئة جديدة
- تسجيل استخدام فئة البروكسي لكل موقع هدف، لا بشكل عام فقط — فهذا ما يجعل استراتيجية الشلال تتحسن ذاتيًا مع الوقت
- التعامل مع 403 و429 و503 كإشارات مختلفة، لا كأزرار متبادلة من نوع "دوّر البروكسي"
- الفصل بين التخطيط والتنفيذ لأي تغيير يكلّف مالًا — اطبع ما ستفعله قبل أن تفعله
- الاستعلام عن نقاط نهاية الاستخدام بشكل مجدول بدلًا من اكتشاف تجاوز السعة عند وصول الفاتورة
- استخدام سياسة مسار معتمد خاصة بكل هدف — فوجود 403 أو تحدٍ ليس دليلًا بحد ذاته على أن منتج بروكسي أغلى هو الخيار المناسب
كلمة سريعة عن الاستخدام القانوني والأخلاقي
خدمات البروكسي هي بنية تحتية؛ أما ما إذا كانت عملية جمع البيانات مسموحة أم لا فيعتمد على الولاية القضائية، والبيانات المعنية، وشروط استخدام الهدف، وسياسة الاستخدام المقبول لدى المزود، وتفويض المستخدم. هذا الشرح توجيه تقني وليس استشارة قانونية. قلل البيانات الشخصية إلى الحد الأدنى، ووثّق الغرض التجاري وسلطة الوصول، واستشر مختصًا مؤهلًا عند التعامل مع مسائل الخصوصية أو العقود أو البيانات الخاضعة للتنظيم.
أهم النقاط المستفادة
- واجهة برمجة تطبيقات بروكسي مراكز البيانات لها طبقتان — طبقة التحكم (إدارة الحساب) وطبقة البيانات (توجيه الحركة) — وخلطهما هو مصدر معظم الارتباك في التكامل
- لا يوجد معيار موحّد لواجهات بروكسي الـ API؛ فـ Bright Data وOxylabs وIPRoyal يعرض كل منهم موارد وآليات مصادقة وقيودًا مختلفة حسب فئة المنتج
- التراجع عبر مسارات بديلة مفيد فقط عندما تحدد سياسة مصرح بها وخاصة بالهدف نوع الفشل وتسمح بإعادة محاولة آمنة أو قابلة للتكرار؛ ولا يوجد رمز حالة يبرر التصعيد التلقائي إلى بروكسي سكني
- تدوير الـ IP وحده لا يثبت النجاح؛ فتوثيق Cloudflare الحالي يبيّن أن إشارات الطلب، والمتصفح، وJavaScript، والجلسة قد تسهم جميعها أيضًا
- إذا كان هدفك الفعلي بيانات منظمة لا بنية بروكسي تحتية، فإن واجهة سحب مدعومة بالذكاء الاصطناعي مثل Thunderbit يمكنها إخفاء طبقة البروكسي بالكامل عنك
الأسئلة الشائعة
ما هي واجهة برمجة تطبيقات بروكسي مراكز البيانات؟
هي واجهة برمجية — عادة REST — لإدارة موارد بروكسي مراكز البيانات عبر الكود بدلًا من لوحة التحكم. وغالبًا ما تغطي طبقة التحكم (التوفير، قوائم السماح، إحصاءات الاستخدام) المنفصلة عن طبقة البيانات (البوابة الفعلية التي تمر عبرها الحركة).
كيف أدير بروكسيات مراكز البيانات الخاصة بي عبر واجهة برمجة التطبيقات؟
احصل على بيانات اعتماد الـ API من مزودك، وتأكد من فئة المنتج لديك (فالميزات تختلف كثيرًا بين خطط الخدمة الذاتية وخطط Enterprise)، ثم وفّر تجمع البروكسي عبر نقاط نهاية طبقة التحكم، وبعدها ادمج بيانات اعتماد البوابة في كود السحب الخاص بك لتوجيه الحركة الفعلية.
ما الفرق بين واجهة بروكسي API وواجهة سحب البيانات؟
واجهة البروكسي تمنحك وصولًا خامًا إلى الشبكة — بينما ما زلت أنت من يبني ويصون الزاحف، ومنطق التدوير، والتعامل مع مكافحة البوت. أما واجهة السحب (وخاصة المدعومة بالذكاء الاصطناعي مثل Thunderbit) فتقدم عقدة مُدارة لجلب البيانات، وعرضها، واستخراجها، وتعيد لك المخرجات المطلوبة دون أن تضطر لتشغيل طبقة تحكم بالبروكسي.
هل بروكسيات مراكز البيانات سهلة الاكتشاف؟
يمكن اكتشافها عبر إشارات الشبكة، والطلب، والمتصفح، وJavaScript، والجلسة. ولا توجد نسبة نجاح موثوقة وقابلة للنقل عبر كل المواقع؛ ووثائق Cloudflare bot-score الحالية مثال واضح على التقييم متعدد الإشارات.
متى يجب أن أستخدم البروكسيات السكنية بدلًا من بروكسيات مراكز البيانات؟
فقط عندما يُظهر تقييم مصرح به وخاص بالهدف أن المنتج السكني المختار يناسب حجم العمل والسياسة أفضل من المسار الحالي. افحص 403 و407 و429 و503 واتساق الجلسة وسلوك الطلب كلٌّ على حدة؛ ولا تتعامل مع أي رمز كإشارة تلقائية للتصعيد.



